




Ledger rivela come un chip nascosto ha rubato le frasi di recupero nell'hack da 93 milioni di dollari

-
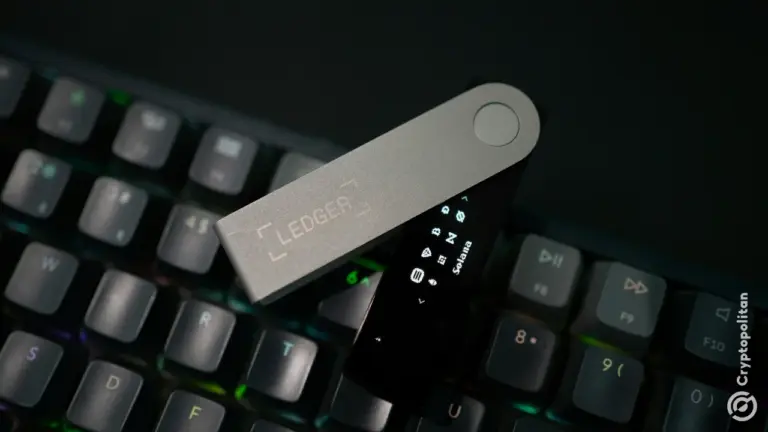
Un chip nascosto nei dispositivi Ledger Nano X compromessi avrebbe catturato le frasi di recupero di 24 parole e le avrebbe trasmesse tramite LTE.
-
Le perdite stimate variano da 84,2 milioni a 103 milioni di dollari, mentre Tether ha congelato 10 milioni di USDT.
-
Ledger ha descritto l'incidente come un attacco alla catena di fornitura fisica, non una violazione del software.
Ledger ha rivelato che un chip segreto integrato nei portafogli hardware dei suoi rivenditori CryptoBilis ha catturato le frasi di recupero di 24 parole dallo schermo e le ha trasmesse tramite la rete cellulare all'attaccante, il cui costo è stato stimato dai ricercatori tra 84,2 milioni e 93,2 milioni di dollari.
L'azienda francese ha rivelato per la prima volta i dettagli della vettore d'attacco in un aggiornamento sul blog su X martedì, pubblicato dal suo team di sicurezza, Ledger Donjon. Questa è forse la spiegazione più dettagliata su come i proprietari dei dispositivi compromessi abbiano perso l'accesso alle loro criptovalute senza nemmeno interagire con il software di Ledger.
Come l'impianto ha estratto le chiavi dallo schermo
Secondo Ledger, il chip aggiuntivo era situato all'interno dell'alloggiamento del dispositivo. Durante la configurazione del portafoglio, quando l'utente visualizza le 24 parole che fungono da backup per l'account, il microcontrollore dell'impianto le legge e le traduce in dati trasmessi via LTE tramite una SIM card integrata.
Tale codice di recupero è essenzialmente un account. Grazie ad esso, puoi ripristinare il tuo wallet su un altro dispositivo hardware senza dover utilizzare il dispositivo compromesso ed eseguire alcuna transazione.
Aggiornamento sui dispositivi Ledger presso MediaMarkt Saturn 🔽
Dal 13 ottobre, MediaMarkt Saturn ha sospeso, in coordinamento con Ledger, la vendita dei dispositivi Ledger nei propri negozi e online mentre prosegue l'indagine, a seguito della segnalazione di un impianto da parte di un cliente in Germania. Non sono stati riportati perdite di fondi.
Non abbiamo indicazioni che l'infrastruttura, i sistemi o i servizi di Ledger siano stati compromessi. Il supporto Ledger sta esaminando le segnalazioni degli utenti e gli esperti di cybersecurity di Ledger, Donjon, analizzeranno i dispositivi che riceviamo: https://t.co/QzukOZdEzq.
Se hai domande su un dispositivo acquistato, contatta il Supporto Ledger all'indirizzo https://t.co/QzukOZdEzq. Ledger non ti chiamerà mai, non ti invierà messaggi diretti né ti chiederà la tua frase di recupero di 24 parole.
Molte affermazioni e cifre circolanti online sono non verificate. Gli scammer spesso cercano di approfittare di incidenti come questo. Affidati esclusivamente ai canali ufficiali di Ledger e MediaMarkt Saturn per gli aggiornamenti. Condivideremo maggiori dettagli man mano che l'indagine procederà.
— Ledger (@Ledger) ottobre 13, 2026
Secondo quanto riportato, i dispositivi compromessi erano del modello Ledger Nano X. Mark Karpelès, ex CEO di Mt. Gox e attualmente presso Karpeles Lab, ha condiviso una foto dell'impianto nascosto dietro lo schermo, notando che il cavo dell'antenna era l'elemento rivelatore. Il laboratorio di ricerca Tibane Labs ha confermato la scoperta e ha dichiarato di aver trovato due versioni dell'impianto, inclusa una con microcontrollore ST STM32G431KBU6, eSIM da 2×2 mm e modulo LTE.
Un attacco alla catena di fornitura, non una violazione software
Tuttavia, Ledger si è assicurato di delineare cosa fosse risparmiato dall' attacco. L'impianto non ha danneggiato l'elemento Secure Element, il chip che garantisce la sicurezza delle chiavi private. Non ha interessato il sistema operativo e non ha avuto alcun impatto sulle transazioni e sulle firme, come dichiarato dall'azienda nel suo post su X.
L'azienda ha definito l'incidente un attacco fisico alla propria catena di approvvigionamento e non un incidente informatico contro il proprio software o i processi interni. Ledger, azienda che afferma di spedire oltre 8 milioni di dispositivi, ha sottolineato che il suo sistema "Genuine Check" è incapace di rilevare qualsiasi impianto mentre l'originale Secure Element rimane intatto.
Le stime dei furti di Ledger superano i 86M, Tether blocca 10M
Ledger non ha rilasciato dati sul numero delle vittime o sul valore coinvolto. Tuttavia, le società di ricerca on-chain hanno svolto il loro lavoro e sono giunte alle proprie cifre. I rapporti indicano che circa 93,2 milioni di dollari in perdite sono distribuiti tra oltre 300 portafogli. Ma l'investigatore Specter stima le perdite oltre gli 86 milioni di dollari, mentre Yfarmx porta la sua cifra a 103 milioni di dollari. Tether congela 10 milioni di dollari del suo stablecoin USDT associato al furto.
Questo è stato scoperto il 9 ottobre, quando Ledger ha avviato un'indagine sui presunti fondi drenati e ha chiesto a CryptoBilis di interrompere la vendita dei suoi signer. Il 10 ottobre, Ledger ha rivelato che uno dei dispositivi degli utenti compromessi conteneva un implant illegale. Finora, tutte le perdite confermate coinvolgono un'unità venduta da CryptoBilis, un rivenditore autorizzato in Indonesia, Malesia e Filippine.
I concorrenti interrompono i rapporti con CryptoBilis
Secondo quanto riportato, CryptoBilis avrebbe interrotto tutte le vendite e le consegne di wallet hardware di diversi marchi nei tre paesi e chiuso i propri negozi fisici, ampliando una mossa precedente che riguardava esclusivamente il marchio Ledger. L'azienda rivenditrice ha dichiarato di stare esaminando la situazione con l'aiuto di esperti esterni.
Trezor ha dichiarato di non aver riscontrato prove di manomissione dei propri dispositivi rivenduti da CryptoBilis, ma ha comunque deciso di rimuovere il rivenditore dalla propria lista di distributori autorizzati. OneKey ha affermato che non sono stati segnalati perdite associate a questo caso e ha rimosso CryptoBilis dalla propria lista di rivenditori autorizzati; inoltre, ha offerto la sostituzione gratuita dei dispositivi OneKey acquistati tramite CryptoBilis tra l'1 marzo e il 12 ottobre 2026.
Segnalazioni oltre il rivenditore
"Ledger ha dichiarato di stare indagando su segnalazioni di impianti in dispositivi non venduti da CryptoBilis, ma non ha ancora confermato un furto in un dispositivo acquistato presso qualsiasi altro negozio", ha riportato Cointelegraph. Inoltre, secondo Cointelegraph, un utente di X di nome Johannes ha caricato foto di due dispositivi Ledger che afferma di aver acquistato separatamente nei negozi MediaMarkt in Europa e che entrambi presentavano impianti.
Fino ad ora, Ledger non ha confermato alcun collegamento tra i rapporti europei e il caso CryptoBilis. Secondo Ledger, il consiglio per gli utenti dei prodotti CryptoBilis è molto chiaro: non inizializzare un signer proveniente da CryptoBilis e, se ne hai già inizializzato uno, sposta i fondi su un altro dispositivo con una nuova frase di recupero.
Se stai leggendo questo, sei già avanti. Resta così con la nostra newsletter.
Domande frequenti
Come ha rubato le criptovalute l'implant di CryptoBilis?
Secondo quanto dichiarato da Ledger, un microcontrollore nascosto all'interno del dispositivo leggeva e decodificava la frase di recupero di 24 parole visualizzata a schermo durante la configurazione, per poi inviarla agli aggressori tramite una rete mobile LTE utilizzando una SIM integrata. La sola frase di recupero consente a un attaccante di ricostruire il portafoglio e spostare i fondi.
Quanto è stato rubato nell'attacco Ledger CryptoBilis?
Ledger non ha confermato una cifra esatta, ma i ricercatori della blockchain stimano un importo compreso tra 86 milioni e 103 milioni di dollari, mentre CoinDesk cita fino a 93,2 milioni di dollari distribuiti su oltre 300 portafogli. Tether ha congelato 10 milioni di dollari in USDT legati al furto.
Cosa dovrebbero fare ora gli acquirenti di wallet CryptoBilis?
Ledger sconsiglia di non inizializzare un signer acquistato da CryptoBilis e chiunque abbia già configurato un dispositivo dovrebbe trasferire i propri asset su un nuovo dispositivo con una nuova frase di recupero generata. Raccomanda inoltre di contattare il supporto e di sporgere denuncia alle autorità.
Disclaimer. Le informazioni fornite non costituiscono consulenza finanziaria. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti basati sulle informazioni presenti in questa pagina. Si raccomanda vivamente di effettuare ricerche autonome e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Ashish Kumar
Ashish Kumar è un giornalista specializzato in criptovalute e finanza con otto anni di esperienza nei redazioni. Si occupa di ciò che accade nei mercati crypto, nella regolamentazione, nel DeFi e negli ecosistemi degli exchange. Ha lavorato con Coingape, Todayq e Newsroompost. Ashish possiede un PGDP in Giornalismo Inglese dall'IIMC. Ha inoltre intervistato figure del settore tra cui Arthur Hayes, Yat Siu, Austin Federa e altri.









