





-
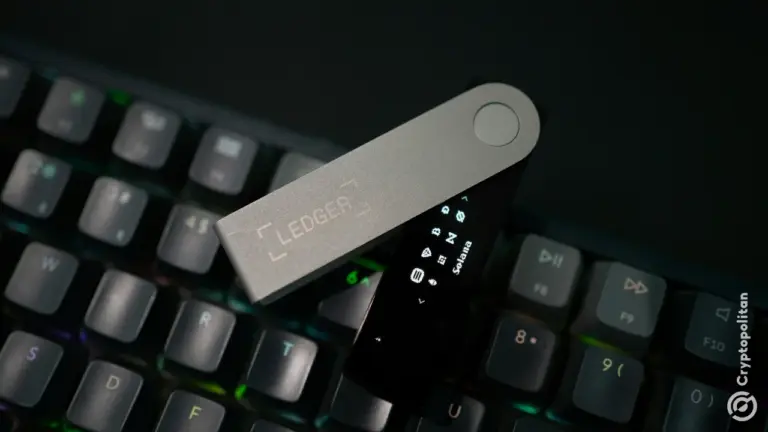
侵害されたLedger Nano Xデバイスには隠しチップが搭載されており、24語のリカバリーフレーズをキャプチャしてLTE経由で送信していたと報告されています。
-
推定される損失は8,420万ドルから1億300万ドルの範囲にあり、TetherはUSDT 1,000万ドルを凍結しました。
-
Ledgerはこの事件をソフトウェア侵害ではなく、物理的なサプライチェーン攻撃であると説明しています。
Ledgerは、リセラーであるCryptoBilisからのハードウェアウォレットに埋め込まれた秘密のチップが、画面から24語のリカバリーフレーズをキャプチャし、セルラーネットワークを通じて攻撃者に送信していたことを明らかにしました。研究者によると、この被害額は8,420万ドルから9,320万ドルに及ぶと見積もられています。
フランスの企業は火曜日、セキュリティチームのLedger DonjonによってX(旧Twitter)で公開されたブログ記事のアップデートで、初めて攻撃ベクトルの詳細を明らかにしました。これは、 compromisedなデバイスの所有者がLedgerのソフトウェアに触れることなく暗号資産へのアクセスを失った方法について、おそらく最も詳細な説明です。
インプラントが画面からキーを取得する方法
追加のチップはデバイスの筐体内部に配置されていたと、Ledgerは述べています。ウォレットの設定時に、アカウントのバックアップとして機能する24語の単語をユーザーが表示すると、インプラントのマイクロコントローラーがそれらを読み取り、統合されたSIMカードを介してLTE経由で送信されるデータに変換します。
このようなリカバリーコードは実質的に一つのアカウントです。これを使用することで、侵害されたデバイスを使用したり、取引を実行したりすることなく、別のハードウェア上でウォレットを復元することができます。
MediaMarkt SaturnにおけるLedgerデバイスに関する最新情報 🔽
10月13日現在、調査が続いている間、ドイツの顧客からインプラントの報告を受けたことを受け、Ledgerとの連携のもと、MediaMarkt Saturnは店舗およびオンラインでのLedgerデバイスの販売を停止しました。資金の損失は報告されていません。
Ledgerのインフラ、システム、またはサービスが侵害されたという兆候はありません。Ledgerサポートはユーザーからの報告を確認しており、Ledgerのサイバーセキュリティ専門家であるDonjonが受け取ったデバイスを調査しています: https://t.co/QzukOZdEzq.
購入したデバイスについてご質問がある場合は、https://t.co/QzukOZdEzq まで Ledger サポートにお問い合わせください。Ledger がお客様に電話やメッセージで直接連絡したり、24語のリカバリーフレーズを求めたりすることはありません。
オンライン上で流通している多くの主張や数値は未確認です。詐欺師たちはこのような事件を利用しようとする傾向があります。更新情報は公式の Ledger および MediaMarkt Saturn のチャンネルのみを信頼してください。調査が進むにつれて、さらに詳細をお伝えします。
— Ledger (@Ledger) 10月 13日、 2026
報告によると、ハッキングされたデバイスは Ledger Nano X モデルでした。Mt. Gox の元 CEO で現在は Karpeles Lab に所属する Mark Karpelès氏は、画面の裏側に隠されたインプラントの写真と、そのアンテナケーブルが手がかりだったことを共有しました。研究ラボの Tibane Labs はこの発見を確認し、ST STM32G431KBU6 マイクロコントローラ、2×2 mm の eSIM、LTE モジュールを搭載したバージョンを含む、2種類のインプラントを持っていると述べています。
サプライチェーン攻撃であり、ソフトウェア侵害ではありません
ただし、Ledger は何が 攻撃から免れたかを明確に示すことに注力しました。インプラントは、秘密鍵の安全性を保証するチップであるセキュアエレメントに損害を与えませんでした。また、オペレーティングシステムへの影響はなく、同社のX(旧Twitter)投稿によると、取引や署名にも影響はありませんでした。
同社は今回の事件を、ソフトウェアや内部プロセスに対するハッキングではなく、サプライチェーンに対する物理的攻撃と位置づけています。800万台以上のデバイスを出荷しているとされるLedgerは、「Genuine Check」システムでは元のセキュアエレメントが untouched のままの場合、インプラントを検出できないことを指摘しています。
Tetherが$10Mをブロックしたことで、Ledger窃盗被害額は$86Mを超す
Ledgerは被害者数や関与金額に関するデータを公開していません。しかし、オンチェーン調査企業は独自の調査を行い、その数字を導き出しました。報道によれば、約9,320万ドルの損失が300以上のウォレットに分散しているとのことです。一方、調査機関Specterは損失額を8,600万ドル以上と推定し、Yfarmxはその金額を1億300万ドルまで引き上げています。 Tether、10百万ドルを凍結 のUSDTステーブルコイン相当額が窃盗に関連しています。
この問題は10月9日、Ledgerが不正な資金流出の疑いについて調査を開始し、CryptoBilisに対して署名デバイスの販売停止を要請した際に発覚しました。Ledgerは10月10日、侵害されたユーザーのデバイスに違法なインプラント(マルウェア)が含まれていることを明らかにしました。これまでに確認されたすべての被害は、インドネシア、マレーシア、フィリピンの正規代理店であるCryptoBilisから販売された製品に関連しています。
競合他社がCryptoBilisとの関係を断つ
CryptoBilisは reportedly、3か国における各種ブランドのハードウェアウォレットの販売および配送をすべて停止し、実店舗を閉鎖しました。これは当初Ledgerブランドのみを対象としていた措置を拡大する形です。同リセラー企業は、外部の専門家の支援を受けながら状況を精査していると発表しています。
Trezorは、CryptoBilisによって再販売された同社のデバイスに改ざんの証拠は見られなかったと述べつつも、その販売元を認定代理店リストから除外する決定を下した。OneKey社は、本件に関連する損失の報告はないとし、CryptoBilisを認定再販業者リストから削除した。さらに、2026年3月1日から10月12日の間にCryptoBilisを通じて購入されたOneKeyデバイスに対して無償での交換を提供すると発表した。
再販業者に関する報道以外で
Cointelegraphの報道によれば、「LedgerはCryptoBilis以外で販売されたデバイスへのチップ埋め込みに関する報告を調査中だが、他の店舗で購入したデバイスでの盗難が確認されたわけではない」としている。また、Cointelegraphによると、X(旧Twitter)ユーザーのJohannes氏は、ヨーロッパのMediaMarkt店舗で個別に購入したとされる2台のLedgerデバイスの写真を投稿し、それら両方にチップが埋め込まれていたと主張している。
Ledgerは現在、欧州での報告とCryptoBilis事件の間に何らかの関連性があることを確認していません。Ledgerによると、CryptoBilis製品のユーザーに対する助言は非常に明確です:CryptoBilisからサインインを初期化しないでください。すでに初期化している場合は、新しいリカバリーフレーズを使用して別のデバイスに資金を移動してください。
これをお読みいただいているあなたは、すでに一歩先を行っています。当社のニュースレターでその先を行ってください。
よくある質問
CryptoBilisの埋め込み装置はどのように暗号資産を盗んだのか?
Ledgerによれば、デバイス内部に隠されたマイクロコントローラーがセットアップ時に画面に表示される24語のリカバリーフレーズを読み取り、デコードしました。その後、内蔵SIMカードを用いてLTEモバイルネットワーク経由で攻撃者に送信されました。このリカバリーフレーズのみがあれば、攻撃者はウォレットを再構築し、資金を移動することができます。
LedgerのCryptoBilis攻撃でどれだけの金額が盗まれたのか?
Ledgerは具体的な金額を確認していませんが、オンチェーン研究者の間では8,600万ドルから1,0300万ドルと推定されており、CoinDeskは300以上のウォレット間で最大9,320万ドルに上ると報じています。また、Tetherは窃盗に関連する1,000万ドル相当のUSDTを凍結しています。
CryptoBilisウォレットの購入者は今どうすべきか?
Ledgerは、CryptoBilisで購入した署名デバイスの初期化を行わないよう警告しています。すでに設定済みのユーザーは、新しいリカバリーフレーズで生成された新しいデバイスに資産を移動すべきです。また、サポートに連絡し、警察に被害届を出すことも推奨されています。
免責事項。 本情報は取引助言ではありません。Cryptopolitan.com は、本ページに記載された情報に基づいて行われた投資に対して一切の責任を負いません。投資判断を下す前に、独自の調査を行うか、資格を有する専門家にご相談することを強く推奨します。

アシシュ・クマール
アシシュ・クマール氏は、8年間のニュースルーム経験を持つ暗号資産および金融ジャーナリストです。暗号資産市場、規制、DeFi、取引所エコシステムに関する最新動向を取材・執筆しています。Coingape、Todayq、Newsroompostなどで活動実績があります。IIMC(インド・マスコミュニケーション研究所)で英語ジャーナリズムのPGDPを取得しており、アーサー・ヘイズ氏、ヤット・シウ氏、オースティン・フェデラ氏など業界の主要人物へのインタビューも多数行っています。









