




Ledger révèle comment une puce cachée a volé les phrases de récupération lors du piratage de 93 millions de dollars

-
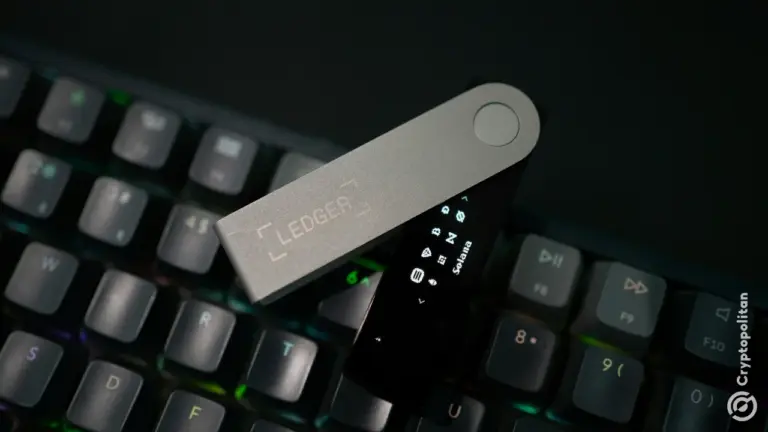
Une puce cachée dans les appareils Ledger Nano X compromis aurait capté les phrases de récupération de 24 mots et les a transmises via LTE.
-
Les pertes estimées s'élèvent entre 84,2 millions et 103 millions de dollars, tandis que Tether a gelé 10 millions de dollars en USDT.
-
Ledger a qualifié l'incident d'attaque physique sur la chaîne d'approvisionnement, et non d'une faille logicielle.
Ledger a révélé qu'une puce secrète intégrée dans les portefeuilles matériels de son revendeur CryptoBilis a capté les phrases de récupération de 24 mots affichées à l'écran et les a transmises via le réseau cellulaire à l'attaquant, ce que les chercheurs ont estimé avoir coûté entre 84,2 millions et 93,2 millions de dollars.
La société française a dévoilé pour la première fois les détails du vecteur d'attaque dans un article de blog publié sur X mardi par son équipe de sécurité, Ledger Donjon. Il s'agit peut-être de l'explication la plus détaillée de la manière dont les propriétaires des appareils compromis ont perdu l'accès à leurs cryptomonnaies sans même toucher au logiciel de Ledger.
Comment l'implant a extrait les clés de l'écran
Selon Ledger, la puce supplémentaire était située à l'intérieur du boîtier de l'appareil. Lors de la configuration du portefeuille, lorsque l'utilisateur affiche les 24 mots servant de sauvegarde au compte, le microcontrôleur de l'implant les lit et les traduit en données qui sont transmises via LTE grâce à une carte SIM intégrée.
Un tel code de récupération est essentiellement un compte. Grâce à lui, vous pouvez restaurer votre portefeuille sur un autre matériel sans avoir à utiliser l'appareil compromis ni effectuer aucune transaction.
Mise à jour concernant les appareils Ledger chez MediaMarkt Saturn 🔽
À partir du 13 octobre, MediaMarkt Saturn a cessé, en accord avec Ledger, la vente des appareils Ledger dans ses magasins et en ligne, tandis que l'enquête se poursuit suite au signalement d'un implant par un client en Allemagne. Aucun cas de perte de fonds n'a été signalé.
Nous ne disposons d'aucune indication indiquant que l'infrastructure, les systèmes ou les services de Ledger aient été compromis. Le support Ledger examine les rapports des utilisateurs, et les experts en cybersécurité de Ledger, Donjon, examineront les appareils que nous recevrons : https://t.co/QzukOZdEzq.
Si vous avez des questions concernant un appareil que vous avez acheté, contactez le Support Ledger à l'adresse https://t.co/QzukOZdEzq. Ledger ne vous appellera jamais, ne vous enverra pas de message directement et ne vous demandera jamais votre phrase de récupération de 24 mots.
De nombreuses affirmations et chiffres circulant en ligne sont non vérifiés. Les escrocs tentent souvent de profiter d'incidents comme celui-ci. Ne faites confiance qu'aux canaux officiels de Ledger et MediaMarkt Saturn pour les mises à jour. Nous partagerons plus d'informations au fur et à mesure que l'enquête se poursuit.
— Ledger (@Ledger) Octobre 13, 2026
Selon les rapports, les appareils piratés étaient du modèle Ledger Nano X. Mark Karpelès, ancien PDG de Mt. Gox et actuellement chez Karpeles Lab, a partagé une photo de l'implant caché derrière l'écran et a noté que le câble d'antenne de ce dernier était la clé. Le laboratoire de recherche Tibane Labs a confirmé la découverte et a indiqué qu'il disposait de deux versions de l'implant, dont une avec un microcontrôleur ST STM32G431KBU6, une eSIM de 2×2 mm et un module LTE.
Une attaque par la chaîne d'approvisionnement, et non une violation logicielle
Cependant, Ledger a tenu à préciser ce qui a été épargné par l'attaque. L'implant n'a pas endommagé l'élément sécurisé, la puce qui garantit la sécurité des clés privées. Il n'a pas affecté le système d'exploitation et n'a eu aucun impact sur les transactions et les signatures, a déclaré l'entreprise dans son message sur X.
L'entreprise a qualifié l'incident d'attaque physique contre sa chaîne d'approvisionnement et non d'incident de piratage contre ses logiciels ou ses processus internes. Ledger, qui affirme expédier plus de 8 millions d'appareils, a souligné que son système « Genuine Check » est incapable de détecter tout implant tant que l'élément sécurisé d'origine reste intact.
Les estimations du vol chez Ledger dépassent 86M $ alors que Tether bloque 10M $
Ledger n'a publié aucune donnée sur le nombre de victimes ou la valeur impliquée. Cependant, des firmes spécialisées dans la recherche on-chain ont fait leur travail et établi leurs chiffres. Selon les rapports, environ 93,2 millions de dollars de pertes sont répartis entre plus de 300 portefeuilles. Mais l'enquêteur Specter évalue les pertes à plus de 86 millions de dollars, tandis que Yfarmx augmente son estimation à 103 millions de dollars. Tether gèle 10 millions de dollars valeur de son stablecoin USDT associé au vol.
Cela a été découvert le 9 octobre lorsque Ledger a lancé une enquête sur les allégations de détournement de fonds et a demandé à CryptoBilis de cesser la vente de ses signataires. Ledger a révélé le 10 octobre qu’un des appareils d’un utilisateur compromis contenait un implant illégal. À ce jour, toutes les pertes confirmées concernent un modèle vendu par CryptoBilis, un revendeur agréé en Indonésie, en Malaisie et aux Philippines.
Les concurrents rompent les liens avec CryptoBilis
Selon les rapports, CryptoBilis aurait cessé toutes ses ventes et livraisons de portefeuilles matériels de différentes marques dans les trois pays, ainsi que fermé ses magasins physiques, élargissant ainsi une mesure précédente qui ne concernait que la marque Ledger. La société de revente a déclaré qu’elle examinait la situation avec l’aide d’experts externes.
Trezor a indiqué ne pas avoir trouvé de preuve de manipulation de ses appareils revendus par CryptoBilis, tout en décidant de retirer le revendeur de sa liste de distributeurs agréés. OneKey a déclaré qu'aucune perte n'a été signalée dans ce cas et a également retiré CryptoBilis de sa liste de revendeurs agréés ; de plus, elle a offert un remplacement gratuit des appareils OneKey achetés via CryptoBilis entre le 1er mars et le 12 octobre 2026.
Rapports au-delà du revendeur
« Ledger a indiqué enquêter sur des rapports d'implants dans des appareils non vendus par CryptoBilis, mais il n'a pas encore confirmé de vol dans un appareil acheté dans un autre magasin », a rapporté Cointelegraph. De plus, selon Cointelegraph, un utilisateur X nommé Johannes a publié des photos de deux appareils Ledger qu'il affirme avoir achetés séparément dans des magasins MediaMarkt en Europe, et les deux étaient implantés.
Ledger n'a pas encore confirmé de lien entre les signalements en Europe et l'affaire CryptoBilis. Selon Ledger, le conseil aux utilisateurs des produits CryptoBilis est très clair : ne pas initialiser un signer provenant de CryptoBilis et, si vous en avez déjà initialisé un, transférer vos fonds vers un autre appareil doté d'une nouvelle phrase de récupération.
Les esprits les plus brillants du secteur crypto lisent déjà notre newsletter. Vous aussi ? Rejoignez-les.
FAQ
Comment l'implant CryptoBilis a-t-il volé des cryptomonnaies ?
Selon Ledger, un microcontrôleur dissimulé à l'intérieur du dispositif lisait et décodait la phrase de récupération de 24 mots affichée à l'écran lors de l'installation, puis la transmettait aux attaquants via un réseau mobile LTE à l'aide d'une carte SIM intégrée. La phrase de récupération seule permet à un attaquant de reconstruire le portefeuille et de déplacer les fonds.
Combien a été volé dans l'attaque CryptoBilis de Ledger ?
Ledger n'a pas confirmé de montant précis, mais les chercheurs sur la chaîne estiment qu'il s'agit entre 86 millions et 103 millions de dollars, CoinDesk citant jusqu'à 93,2 millions de dollars répartis sur plus de 300 portefeuilles. Tether a gelé 10 millions de dollars de USDT liés au vol.
Que doivent faire les acheteurs de portefeuilles CryptoBilis maintenant ?
Ledger déconseille d'initialiser un signer acheté chez CryptoBilis, et recommande à toute personne ayant déjà configuré un tel dispositif de transférer ses actifs vers un nouvel appareil doté d'une phrase de récupération fraîchement générée. Il est également conseillé de contacter le support et de déposer une plainte auprès des forces de l'ordre.
Avertissement. Les informations fournies ne constituent pas des conseils en matière de trading. Cryptopolitan.com décline toute responsabilité concernant les investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement une recherche indépendante et/ou une consultation avec un professionnel qualifié avant de prendre toute décision d'investissement.

Ashish Kumar
Ashish Kumar est un journaliste spécialisé dans la crypto et la finance, avec huit ans d'expérience en rédaction. Il couvre l'actualité des marchés cryptographiques, de la réglementation, de la DeFi et des écosystèmes d'échanges. Il a travaillé pour Coingape, Todayq et Newsroompost. Ashish détient un PGDP en journalisme anglais de l'IIMC. Il a également interviewé des personnalités du secteur telles qu'Arthur Hayes, Yat Siu, Austin Federa, et bien d'autres.









