




Ledger раскрыла, как скрытый чип украл фразы восстановления при взломе на $93 млн

-
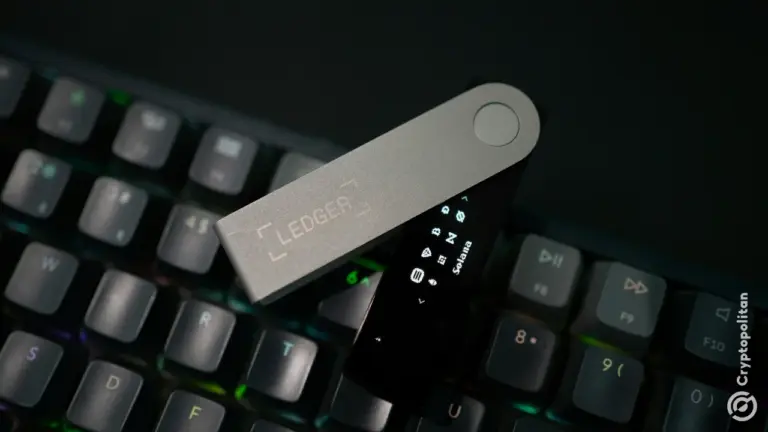
По сообщениям, скрытый чип в скомпрометированных устройствах Ledger Nano X захватывал 24-словные фразы для восстановления и передавал их через LTE.
-
Оценочный объем потерь составляет от $84,2 млн до $103 млн, при этом Tether заморозила $10 млн в USDT.
-
Ledger охарактеризовала инцидент как физическую атаку на цепочку поставок, а не взлом программного обеспечения.
Компания Ledger сообщила, что секретный чип, встроенный в аппаратные кошельки от реселлера CryptoBilis, перехватывал 24-словные фразы для восстановления с экрана и передавал их через сотовую сеть злоумышленникам; по оценкам исследователей, ущерб составил от $84,2 млн до $93,2 млн.
Французская компания впервые раскрыла детали вектора атаки в обновлении блога на платформе X во вторник, опубликованном ее командой безопасности Ledger Donjon. Это, пожалуй, самое подробное объяснение того, как владельцы скомпрометированных устройств потеряли доступ к своим криптовалютам, даже не взаимодействуя с программным обеспечением Ledger.
Как внедренное устройство извлекало ключи с экрана
По данным Ledger, дополнительный чип был обнаружен внутри корпуса устройства. Во время настройки кошелька, когда пользователь вводит 24 слова, служащие резервной копией для доступа к аккаунту, микроконтроллер имплантата считывает их и преобразует в данные, которые передаются через LTE с использованием встроенной SIM-карты.
Такой код восстановления по сути является полным доступом к аккаунту. С его помощью можно восстановить ваш кошелек на другом устройстве без необходимости использовать скомпрометированный аппарат и выполнять какие-либо транзакции.
Обновление информации об устройствах Ledger от MediaMarkt Saturn 🔽
С 13 октября, действуя совместно с компанией Ledger, магазины MediaMarkt Saturn приостановили продажу устройств Ledger как в розничных точках, так и онлайн, пока продолжается расследование после сообщения одного из клиентов из Германии о наличии имплантата. Сообщений о потере средств не поступало.
У нас нет оснований полагать, что инфраструктура, системы или сервисы Ledger были скомпрометированы. Служба поддержки Ledger изучает обращения пользователей, а эксперты компании Donjon проведут анализ полученных устройств: https://t.co/QzukOZdEzq.
Если у вас возникли вопросы по устройству, которое вы приобрели, обратитесь в службу поддержки Ledger по адресу https://t.co/QzukOZdEzq. Компания Ledger никогда не будет звонить вам, писать сообщения напрямую или запрашивать вашу 24-словную фразу восстановления.
Многие утверждения и цифры, циркулирующие в интернете, не подтверждены. Мошенники часто пытаются воспользоваться подобными инцидентами. Опирайтесь только на официальные каналы Ledger и MediaMarkt Saturn для получения обновлений. Мы поделимся дополнительной информацией по мере продолжения расследования.
— Ledger (@Ledger) октября 13, 2026
Согласно сообщениям, взломанными устройствами были модели Ledger Nano X. Марк Карпелес, бывший генеральный директор Mt. Gox и ныне сотрудник Karpeles Lab, опубликовал изображение имплантата, скрытого за экраном, и отметил, что ключевым признаком стал кабель антенны. Исследовательская лаборатория Tibane Labs подтвердила обнаружение и сообщила, что у них есть две версии имплантата, включая одну с микроконтроллером ST STM32G431KBU6, eSIM размером 2×2 мм и модулем LTE.
Атака на цепочку поставок, а не взлом программного обеспечения
Однако Ledger уделил особое внимание тому, что осталось вне зоны поражения атакиИмплантат не повредил Secure Element — чип, обеспечивающий безопасность приватных ключей. Он не повлиял на операционную систему и не оказал воздействия на транзакции и подписи, как указано в сообщении компании в X.
Компания охарактеризовала инцидент как физическую атаку на свою цепочку поставок, а не как взлом программного обеспечения или внутренних процессов. Ledger, которая, по её утверждениям, отгружает более 8 миллионов устройств, отметила, что система «Genuine Check» не способна обнаружить имплантат, пока оригинальный Secure Element остаётся нетронутым.
Оценки кражи Ledger превышают $86M, поскольку Tether блокирует $10M
Ledger не опубликовала данные о количестве жертв или вовлечённых суммах. Однако исследовательские фирмы, анализирующие блокчейн, провели свои расчёты и пришли к своим цифрам. Сообщается, что убытки в размере около $93,2 миллиона распределены между более чем 300 кошельками. Однако аналитик Specter оценивает убытки более чем в $86 миллионов, а Yfarmx увеличивает эту сумму до $103 миллионов. Tether замораживает $10 млн эквивалент её стейблкоина USDT, связанного с кражей.
Это было обнаружено 9 октября, когда Ledger начала расследование предполагаемого вывода средств и потребовала от CryptoBilis прекратить продажу своих аппаратных кошельков. 10 октября Ledger сообщила, что на устройстве одного из скомпрометированных пользователей был обнаружен незаконный вредоносный код. На данный момент все подтверждённые потери связаны с устройствами, проданными компанией CryptoBilis — авторизованным реселлером в Индонезии, Малайзии и на Филиппинах.
Конкуренты разорвали отношения с CryptoBilis
По сообщениям, CryptoBilis прекратила все продажи и поставки аппаратных кошельков различных брендов в трёх странах, а также закрыла свои физические магазины, расширив ранее предпринятый шаг, который касался только бренда Ledger. Компания-реселлер заявила, что при поддержке внешних экспертов проводит анализ ситуации.
Trezor заявил, что не обнаружил никаких признаков вмешательства в свои устройства, перепродаваемые компанией CryptoBilis, однако решил исключить этого реселлера из списка авторизованных дистрибьюторов. Компания OneKey сообщила, что по этому делу не зафиксировано никаких убытков, и также исключила CryptoBilis из списка авторизованных реселлеров; кроме того, она предложила бесплатную замену устройств OneKey, приобретенных через CryptoBilis в период с 1 марта по 12 октября 2026 года.
Отчеты, выходящие за рамки информации о реселлере
По сообщению Cointelegraph, Ledger заявил, что расследует сообщения о внедрении микросхем в устройства, не проданные через CryptoBilis, но пока не подтвердил факт кражи или взлома устройств, купленных в других магазинах. Кроме того, согласно Cointelegraph, пользователь X под именем Johannes опубликовал фотографии двух устройств Ledger, которые он утверждает, что приобрел отдельно в европейских магазинах MediaMarkt, и на обоих были обнаружены имплантаты.
Ledger пока не подтвердил наличие связи между сообщениями из Европы и делом CryptoBilis. По словам Ledger, рекомендации для пользователей продуктов CryptoBilis очень четкие: не инициализируйте аппаратный кошелёк с устройства от CryptoBilis; если вы уже это сделали, переведите средства на другое устройство с новой фразой восстановления.
Если вы читаете это, вы уже впереди. Оставайтесь с нами, подписавшись на нашу рассылку.
Часто задаваемые вопросы
Как именно имплант CryptoBilis похищал криптовалюту?
Согласно данным Ledger, микроконтроллер, скрытый внутри устройства, считывал и декодировал 24-словную фразу восстановления, отображаемую на экране во время настройки, а затем передавал её злоумышленникам через встроенную SIM-карту по мобильной сети LTE. Одной лишь фразы восстановления достаточно, чтобы злоумышленник восстановил доступ к кошельку и вывел средства.
Сколько средств было украдено в результате атаки на Ledger с использованием CryptoBilis?
Ledger не подтвердил точную сумму, однако исследователи блокчейна оценивают потери в диапазоне от $86 млн до $103 млн. По данным CoinDesk, ущерб составил до $93,2 млн более чем на 300 кошельках. Компания Tether заморозила $10 млн стейблкоина USDT, связанных с кражей.
Что теперь должны сделать покупатели кошельков CryptoBilis?
Ledger рекомендует не инициализировать аппаратный кошелёк, купленный у CryptoBilis, а тем, кто уже настроил устройство, следует перевести средства на новый девайс с новой фразой восстановления. Также рекомендуется обратиться в службу поддержки и подать заявление в полицию.
Отказ от ответственности. Предоставленная информация не является торговой рекомендацией. Cryptopolitan.com не несет ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мы настоятельно рекомендуем проводить независимые исследования и/или консультироваться с квалифицированным специалистом перед принятием любых инвестиционных решений.

Ашиш Кумар
Ашиш Кумар — крипто- и финансовый журналист с восьмилетним опытом работы в новостных редакциях. Он освещает события на крипторынках, регулирование, DeFi и экосистемы бирж. Ашиш работал в Coingape, Todayq и Newsroompost. Он получил степень PGDP по английской журналистике в IIMC. Среди его интервью — представители индустрии, такие как Артур Хейс, Ят Сиу, Остин Федера и другие.









