





-
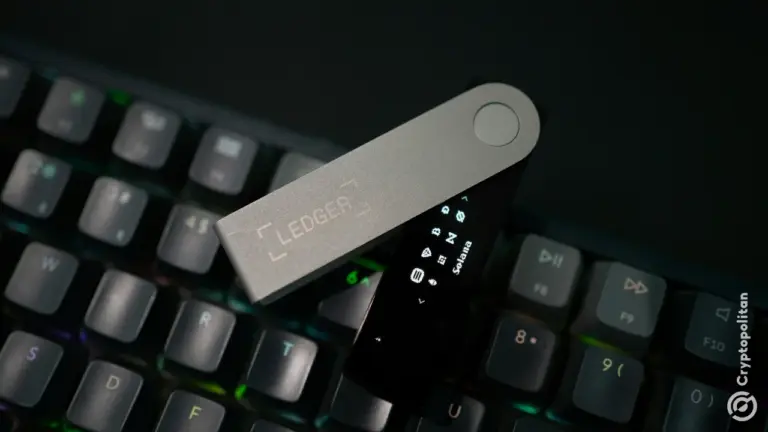
해킹당한 Ledger Nano X 기기에 숨겨진 칩이 24단어 복구 문구를 캡처하여 LTE를 통해 전송한 것으로 보고되었습니다.
-
추정 손실액은 8,420만 달러에서 1억 300만 달러 사이이며, 테더는 USDT 1,000만 달러를 동결했습니다.
-
레저는 이번 사건을 소프트웨어 침해가 아닌 물리적 공급망 공격으로 규정했습니다.
레저는 자사 리셀러인 CryptoBilis의 하드웨어 지갑에 내장된 비밀 칩이 화면에서 24단어 복구 문구를 캡처하고 셀룰러 네트워크를 통해 공격자에게 전송했다는 사실을 밝혔으며, 연구자들은 이로 인한 피해 규모가 8,420만 달러에서 9,320만 달러 사이로 추산된다고 밝혔습니다.
프랑스 기업 레저는 화요일 보안 팀인 '레저 돈존'이 X(구 트위터)에 게시한 블로그 업데이트를 통해 처음으로 공격 벡터의 세부 사항을 공개했습니다. 이는 compromised 기기 소유자들이 레저의 소프트웨어를 전혀 사용하지 않고도 암호화폐 접근 권한을 잃게 된 과정에 대한 가장 상세한 설명일 수 있습니다.
임플란트가 화면에서 키를 추출하는 방법
레저(Ledger)에 따르면, 추가 칩은 기기의 하우징 내부에 위치해 있었습니다. 지갑 설정 시 사용자가 계정의 백업으로 사용되는 24개의 단어를 표시하면, 임플란트의 마이크로컨트롤러가 이를 읽고 통합 SIM 카드를 통해 LTE로 전송되는 데이터로 변환합니다.
이러한 복구 코드는 기본적으로 하나의 계정과 같습니다. 이를 사용하면 침해된 장치를 사용하지 않고도 다른 하드웨어에서 지갑을 복원하고 거래를 수행할 수 있습니다.
MediaMarkt Saturn의 Ledger 기기 업데이트 🔽
10월 13일 기준, 독일 한 고객의 임플란트 보고 이후 조사가 진행됨에 따라 레저와 협의하여 MediaMarkt Saturn은 매장과 온라인에서 Ledger 기기 판매를 중단했습니다. 자금 손실은 보고되지 않았습니다.
레저의 인프라, 시스템 또는 서비스가 침해되었음을 나타내는 징후는 없습니다. 레저 지원팀은 사용자 보고를 검토 중이며, 레저의 사이버 보안 전문가인 돈존(Donjon)은 수령한 장치를 조사할 예정입니다: https://t.co/QzukOZdEzq.
구매하신 기기에 대해 궁금한 점이 있으시면 Ledger 지원팀에 문의하세요: https://t.co/QzukOZdEzq. Ledger는 절대 전화를 걸거나 직접 메시지를 보내지 않으며, 24단어 복구 문구를 요청하지 않습니다.
온라인에서 유포되는 많은 주장과 수치는 검증되지 않았습니다. 사기꾼들은 종종 이러한 사건을 이용합니다. 업데이트 정보는 공식 Ledger 및 MediaMarkt Saturn 채널만 신뢰하시기 바랍니다. 조사가 진행됨에 따라 더 많은 정보를 공유할 예정입니다.
— Ledger (@Ledger) 10월 13일, 2026
보고서에 따르면 해킹당한 기기는 Ledger Nano X 모델입니다. Mt. Gox의 전 CEO이자 현재 Karpeles Lab에 재직 중인 Mark Karpelès는 화면 뒤에 숨겨진 임플란트의 사진을 공개했으며, 후자의 안테나 케이블이 단서였다고 지적했습니다. 연구실 Tibane Labs는 이 발견을 확인했으며, ST STM32G431KBU6 마이크로컨트롤러, 2×2 mm eSIM, LTE 모듈을 탑재한 두 가지 버전의 임플란트를 보유하고 있다고 밝혔습니다.
소프트웨어 침해가 아닌 공급망 공격
하지만 Ledger는 공격으로부터 안전했던 부분을 명확히 설명했습니다.임플란트가 프라이빗 키의 안전을 보장하는 시크어레먼트(Secure Element) 칩에 손상을 입히지 않았습니다. 또한 운영체제에도 영향을 미치지 않았으며, 거래 및 서명에는 아무런 영향이 없었습니다. 이는 해당 회사의 X 게시글에서 명시한 내용입니다.
해당 회사는 이번 사건을 소프트웨어나 내부 프로세스에 대한 해킹이 아닌 공급망에 대한 물리적 공격으로 규정했습니다. 800만 개 이상의 기기를 출하한다고 주장하는 Ledger는 원래 시크어레먼트가 손상되지 않은 상태라면 '진품 확인(Genuine Check)' 시스템으로는 임플란트를 탐지할 수 없다고 지적했습니다.
테더가 10M 달러를 차단하면서 Ledger 도난 추정액이 86M 달러를 초과
Ledger는 피해자 수나 관련 금액에 대한 데이터를 아직 공개하지 않았습니다. 그러나 온체인 연구 기업들이 조사를 진행하여 자체적인 추정치를 산출했습니다. 보도에 따르면 약 9,320만 달러의 손실이 300개 이상의 지갑에 분산되어 있는 것으로 나타났습니다. 하지만 조사관 Specter는 손실액을 8,600만 달러 이상으로 보고 있으며, Yfarmx는 이를 1억 300만 달러로 높게 추정합니다. 테더, 10백만 달러 동결 도난과 관련된 USDT 스테이블코인 가치
이 문제는 10월 9일, Ledger가 자금 유출 혐의에 대한 조사를 시작하고 CryptoBilis에게 서명기 판매를 중단할 것을 요청하면서 드러났습니다. Ledger는 10월 10일, 해킹된 사용자 중 한 명의 기기에 불법 임플란트가 설치되어 있었음을 밝혔습니다. 지금까지 확인된 모든 손실은 인도네시아, 말레이시아, 필리핀에서 활동하는 공인 리셀러인 CryptoBilis가 판매한 제품과 관련이 있습니다.
경쟁사들이 CryptoBilis와의 관계를 끊다
CryptoBilis는 reportedly 세 국가에서 다양한 브랜드의 하드웨어 월렛 판매 및 배송을 모두 중단하고 오프라인 매장을 폐쇄했으며, 이는 기존에 Ledger 브랜드에만 국한되었던 조치를 확대한 것입니다. 이 리셀러 회사는 외부 전문가의 도움을 받아 상황을 검토 중이라고 밝혔습니다.
Trezor는 CryptoBilis를 통해 재판매된 자사의 장치에 대한 변조 증거를 발견하지 못했지만, 해당 판매자를 공식 인증 유통업체 목록에서 제외하기로 결정했습니다. OneKey는 이 사건과 관련된 손실 보고가 없었으며 CryptoBilis를 공식 인증 리셀러 목록에서 제거했다고 밝혔습니다. 또한 2026년 3월 1일부터 10월 12일까지 CryptoBilis를 통해 구매된 OneKey 장치에 대해 무료 교체를 제공했습니다.
리셀러 관련 보도 이후
Cointelegraph의 보도에 따르면 Ledger는 CryptoBilis를 통해 판매되지 않은 장치에 임플란트가 삽입되었다는 신고를 조사 중이지만, 다른 상점에서 구매한 장치에서의 도난 사안은 아직 확인되지 않았다고 전했습니다. 또한 Cointelegraph에 따르면 Johannes라는 X(구 트위터) 사용자가 유럽의 MediaMarkt 매장에서 별도로 구매한 것으로 주장하는 두 대의 Ledger 장치 사진을 게시했으며, 두 장치 모두 임플란트가 삽입되어 있었습니다.
Ledger는 유럽의 보고서와 CryptoBilis 사건 간 연관성을 아직 확인하지 않았습니다. Ledger에 따르면 CryptoBilis 제품 사용자를 위한 조언은 매우 명확합니다: CryptoBilis에서 서명기를 초기화하지 마십시오. 이미 초기화한 경우, 새로운 복구 문구가 포함된 다른 기기로 자금을 이동하십시오.
이 글을 읽고 계신다면, 이미 앞서 나가고 있습니다. 뉴스레터로 그 위치를 유지하세요.
자주 묻는 질문
CryptoBilis 임플란트는 어떻게 암호화폐를 탈취했습니까?
장치 내부에 숨겨진 마이크로컨트롤러가 설정 중 화면에 표시된 24단어 복구 문구를 읽고 디코딩한 후, 내장 SIM을 통해 LTE 모바일 네트워크를 사용해 공격자에게 전송했습니다. 복구 문구만으로도 공격자가 지갑을 재구성하고 자금을 이동할 수 있습니다.
Ledger CryptoBilis 공격으로 얼마나 많은 금액이 탈취되었습니까?
Ledger는 구체적인 금액을 확인하지 않았으나, 온체인 연구원들은 8,600만 달러에서 1억 300만 달러 사이로 추정하며, CoinDesk는 300개 이상의 지갑에서 최대 9,320만 달러가 유출되었다고 보도했습니다. 테더(Tether)는 이 절도와 관련된 1,000만 달러 상당의 USDT를 동결했습니다.
CryptoBilis 지갑 구매자는 지금 무엇을 해야 합니까?
Ledger는 CryptoBilis에서 구매된 서명기를 초기화하지 말라고 권고하며, 이미 설정한 사용자는 새 복구 문구를 생성한 새로운 기기로 자산을 이동해야 합니다. 또한 지원팀에 문의하고 경찰에 신고할 것을 권장합니다.
면책 조항. 제공된 정보는 투자 조언이 아닙니다. Cryptopolitan.com은 이 페이지에 제공된 정보를 기반으로 이루어진 모든 투자에 대해 책임을 지지 않습니다. 어떤 투자 결정을 내리기 전에 독립적인 조사나 자격을 갖춘 전문가와의 상담을 강력히 권장합니다.

아시쉬 쿠마르
아시쉬 쿠마르는 8년의 뉴스룸 경험을 갖춘 암호화폐 및 금융 전문 기자입니다. 그는 암호화폐 시장, 규제, DeFi, 거래소 생태계 동향을 보도합니다. Coingape, Todayq, Newsroompost에서 활동했으며, IIMC에서 영어 저널리즘 석사 과정 (PGDP) 을 수료했습니다. 또한 아서 헤이즈, 야트 시우, 오스틴 페데라 등 업계 주요 인사들을 인터뷰한 바 있습니다.









