




Ledger revela como chip oculto roubou frases de recuperação no hack de US$ 93 milhões

-
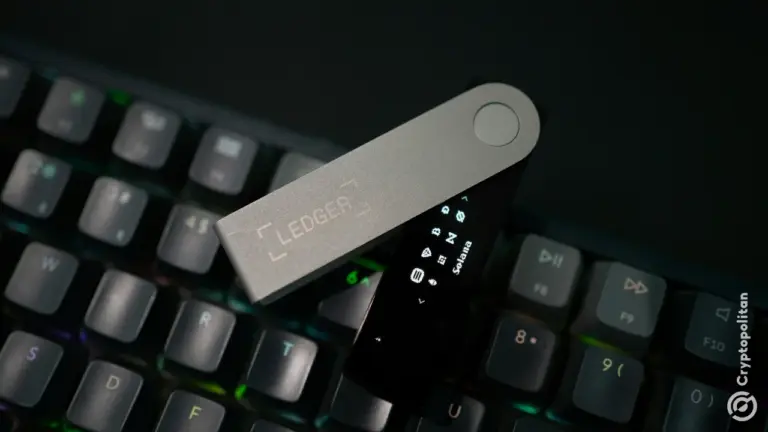
Um chip oculto em dispositivos comprometidos do Ledger Nano X supostamente capturou frases de recuperação de 24 palavras e as transmitiu via LTE.
-
As perdas estimadas variam de US$ 84,2 milhões a US$ 103 milhões, enquanto a Tether congelou US$ 10 milhões em USDT.
-
A Ledger descreveu o incidente como um ataque à cadeia de suprimentos física, não uma violação de software.
A Ledger revelou que um chip secreto embutido nas carteiras de hardware vendidas por seu revendedor CryptoBilis capturou as frases de recuperação de 24 palavras da tela e as transmitiu pela rede celular ao atacante, o que os pesquisadores estimaram ter custado entre US$ 84,2 milhões e US$ 93,2 milhões.
A empresa francesa revelou os detalhes do vetor de ataque pela primeira vez em uma atualização no blog postado em X na terça-feira pela sua equipe de segurança, Ledger Donjon. Esta é talvez a explicação mais detalhada sobre como os proprietários dos dispositivos comprometidos perderam o acesso às suas criptomoedas sem sequer tocar no software da Ledger.
Como o implante extraiu as chaves da tela
O chip adicional estava localizado dentro da carcaça do dispositivo, de acordo com a Ledger. Durante a configuração da carteira, quando o usuário mostra as 24 palavras que servem como backup da conta, o microcontrolador do implante as lê e as traduz em dados transmitidos via LTE por meio de um cartão SIM integrado.
Esse código de recuperação é basicamente uma conta. Com ele, você pode restaurar sua carteira em outro dispositivo sem precisar usar o dispositivo comprometido ou realizar qualquer transação.
Atualização sobre os dispositivos Ledger na MediaMarkt Saturn 🔽
A partir de 13 de outubro, a MediaMarkt Saturn, em alinhamento com a Ledger, suspendeu a venda de dispositivos Ledger em suas lojas e online enquanto a investigação continua, após o relato de um implante encontrado em um cliente na Alemanha. Não foram reportadas perdas de fundos.
Não há indícios de que a infraestrutura, os sistemas ou os serviços da Ledger tenham sido comprometidos. O Suporte da Ledger está analisando os relatos dos usuários, e os especialistas em cibersegurança da Ledger, a Donjon, examinarão os dispositivos que recebermos: https://t.co/QzukOZdEzq.
Se tiver dúvidas sobre um dispositivo que comprou, entre em contato com o Suporte Ledger em https://t.co/QzukOZdEzq. A Ledger nunca entrará em contato por telefone, mensagem direta ou solicitará sua frase de recuperação de 24 palavras.
Muitas alegações e números divulgados online não foram verificados. Golpistas frequentemente tentam se aproveitar de incidentes como este. Confie apenas nos canais oficiais da Ledger e da MediaMarkt Saturn para obter atualizações. Compartilharemos mais informações conforme a investigação prosseguir.
— Ledger (@Ledger) outubro 13, 2026
De acordo com os relatos, os dispositivos hackeados eram do modelo Ledger Nano X. Mark Karpelès, ex-CEO da Mt. Gox e atualmente na Karpeles Lab, compartilhou uma foto do implante escondido atrás da tela e observou que o cabo de antena era a pista. O laboratório de pesquisa Tibane Labs confirmou a descoberta e informou que possui duas versões do implante, incluindo uma com microcontrolador ST STM32G431KBU6, eSIM 2×2 mm e módulo LTE.
Um ataque à cadeia de suprimentos, não uma violação de software
No entanto, a Ledger teve o cuidado de destacar o que foi poupado pelo ataque. O implante não prejudicou o Elemento Seguro, o chip que garante a segurança das chaves privadas. Não afetou o sistema operacional e não teve impacto nas transações e assinaturas, conforme declarado pela empresa em seu post no X.
A empresa caracterizou o incidente como um ataque físico à sua cadeia de suprimentos e não como um incidente de hacking contra seu software ou processos internos. A Ledger, que afirma enviar mais de 8 milhões de dispositivos, destacou que seu sistema "Genuine Check" é incapaz de detectar qualquer implante enquanto o Elemento Seguro original permanece intacto.
Estimativas de roubo na Ledger ultrapassam $86M, enquanto Tether bloqueia $10M
A Ledger não divulgou dados sobre o número de vítimas ou o valor envolvido. No entanto, empresas de pesquisa on-chain realizaram seus trabalhos e chegaram aos seus números. Relatórios indicam que cerca de US$ 93,2 milhões em perdas estão distribuídos por mais de 300 carteiras. Mas o investigador Specter estima as perdas acima de US$ 86 milhões, e a Yfarmx eleva sua figura para US$ 103 milhões. Tether congela $10 milhões equivalente ao seu stablecoin USDT associado ao roubo.
Isso foi descoberto em 9 de outubro, quando a Ledger iniciou uma investigação sobre o alegado drenamento de fundos e solicitou à CryptoBilis que parasse de vender seus signers. A Ledger revelou em 10 de outubro que um dos dispositivos de usuários comprometidos continha um implante ilegal. Até o momento, todas as perdas confirmadas envolvem uma unidade vendida pela CryptoBilis, um revendedor autorizado na Indonésia, Malásia e Filipinas.
Concorrentes cortam laços com a CryptoBilis
A CryptoBilis teria interrompido todas as vendas e entregas de carteiras de hardware de diferentes marcas nos três países e fechado suas lojas físicas, ampliando uma medida anterior que envolvia apenas a marca Ledger. A empresa revendedora afirmou que estava analisando a situação com a ajuda de especialistas externos.
A Trezor afirmou não ter encontrado evidências de adulteração em seus dispositivos revendidos pela CryptoBilis, mas decidiu remover o revendedor de sua lista de distribuidores autorizados. A empresa OneKey declarou que não foram relatadas perdas associadas a este caso e também removeu a CryptoBilis de sua lista de revendedores autorizados; além disso, ofereceu substituição gratuita dos dispositivos OneKey comprados por meio da CryptoBilis entre 1º de março e 12 de outubro de 2026.
Relatos além do revendedor
"A Ledger disse estar investigando relatos de implantes em dispositivos não vendidos pela CryptoBilis, mas ainda não confirmou um roubo em um dispositivo comprado em qualquer outra loja", informou a Cointelegraph. Além disso, segundo a Cointelegraph, houve um usuário do X chamado Johannes que publicou fotos de dois dispositivos Ledger, os quais afirma ter adquirido separadamente nas lojas MediaMarkt na Europa, e ambos apresentavam implantes.
A Ledger ainda não confirmou qualquer ligação entre os relatórios na Europa e o caso CryptoBilis. De acordo com a Ledger, o conselho para os utilizadores dos produtos CryptoBilis é muito claro: não inicialize um dispositivo de assinatura (signer) proveniente da CryptoBilis e, se já tiver feito isso, transfira os fundos para outro dispositivo com uma nova frase de recuperação.
As mentes mais inteligentes do setor de criptomoedas já leem nosso boletim informativo. Quer entrar? Junte-se a eles.
Perguntas Frequentes
Como é que o implante CryptoBilis roubou criptomoedas?
De acordo com a Ledger, um microcontrolador escondido dentro do dispositivo lia e decodificava a frase de recuperação de 24 palavras apresentada no ecrã durante a configuração, enviando-a depois aos atacantes através de uma rede móvel LTE utilizando um SIM integrado. A frase de recuperação por si só permite que um atacante reconstrua a carteira e mova os fundos.
Quanto foi roubado no ataque CryptoBilis à Ledger?
A Ledger não confirmou um valor exato, mas investigadores da blockchain estimam que tenha sido entre 86 milhões e 103 milhões de dólares, com a CoinDesk a citar até 93,2 milhões de dólares em mais de 300 carteiras. A Tether congelou 10 milhões de dólares em USDT associados ao roubo.
O que devem fazer agora os compradores de carteiras CryptoBilis?
A Ledger recomenda não inicializar um dispositivo de assinatura adquirido na CryptoBilis, e qualquer pessoa que já tenha configurado um deve transferir os ativos para um novo dispositivo com uma nova frase de recuperação gerada. A empresa também orienta entrar em contato com o suporte e registrar um boletim de ocorrência policial.
Aviso. As informações fornecidas não constituem aconselhamento de negociação. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta a um profissional qualificado antes de tomar qualquer decisão de investimento.

Ashish Kumar
Ashish Kumar é jornalista de cripto e finanças com oito anos de experiência em redações. Ele cobre o que acontece com os mercados de cripto, regulação, DeFi e ecossistemas de exchanges. Trabalhou na Coingape, Todayq e Newsroompost. Ashish possui pós-graduação em Jornalismo Inglês pelo IIMC. Também entrevistou figuras do setor, incluindo Arthur Hayes, Yat Siu, Austin Federa e outros.









