




Ledger revela cómo un chip oculto robó las frases de recuperación en el hackeo de 93 millones de dólares

-
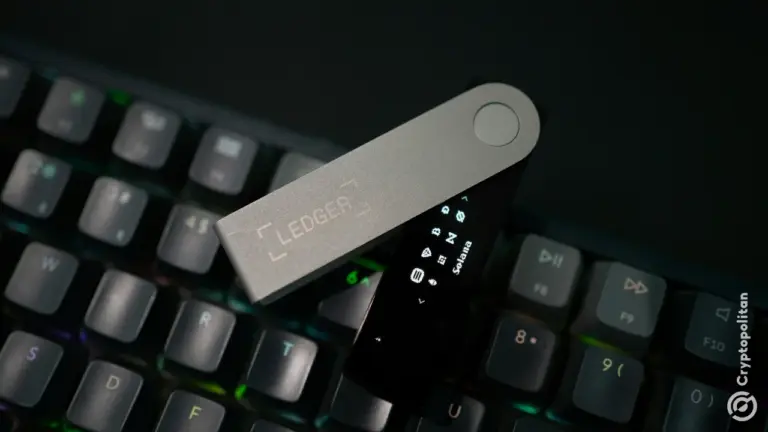
Se informa que un chip oculto en los dispositivos Ledger Nano X comprometidos capturó las frases de recuperación de 24 palabras y las transmitió a través de LTE.
-
Las pérdidas estimadas oscilan entre 84,2 millones y 103 millones de dólares, mientras que Tether congeló 10 millones de USDT.
-
Ledger describió el incidente como un ataque físico a la cadena de suministro, no como una brecha de software.
Ledger reveló que un chip secreto incrustado en las carteras de hardware de su distribuidor CryptoBilis capturó las frases de recuperación de 24 palabras de la pantalla y las transmitió a través de la red celular al atacante, lo que los investigadores estimaron que costó entre 84,2 millones y 93,2 millones de dólares.
La empresa francesa reveló por primera vez los detalles del vector de ataque en una actualización publicada en un blog en X el martes por su equipo de seguridad, Ledger Donjon. Esta es quizás la explicación más detallada sobre cómo los propietarios de los dispositivos comprometidos perdieron el acceso a sus criptomonedas sin siquiera tocar el software de Ledger.
Cómo el implante extraía las claves de la pantalla
Según Ledger, el chip adicional se encontraba dentro de la carcasa del dispositivo. Durante la configuración de la billetera, cuando el usuario muestra las 24 palabras que sirven como copia de seguridad de la cuenta, el microcontrolador del implante las lee y las traduce en datos que se transmiten a través de LTE mediante una tarjeta SIM integrada.
Este código de recuperación es básicamente una cuenta. Con su ayuda, puedes restaurar tu billetera en otro dispositivo sin necesidad de usar el dispositivo comprometido ni realizar ninguna transacción.
Actualización sobre los dispositivos Ledger en MediaMarkt Saturn 🔽
A partir del 13 de octubre, MediaMarkt Saturn ha suspendido, en coordinación con Ledger, la venta de dispositivos Ledger en sus tiendas y en línea mientras continúa la investigación, tras el informe de un cliente en Alemania sobre un implante. No se han reportado pérdidas de fondos.
No hay indicios de que la infraestructura, los sistemas o los servicios de Ledger hayan sido comprometidos. El equipo de Soporte de Ledger está revisando los informes de los usuarios, y los expertos en ciberseguridad de Ledger, Donjon, examinarán los dispositivos que recibamos: https://t.co/QzukOZdEzq.
Si tienes preguntas sobre un dispositivo que compraste, contacta a Soporte de Ledger en https://t.co/QzukOZdEzq. Ledger nunca te llamará, te enviará mensajes directamente ni te pedirá tu frase de recuperación de 24 palabras.
Muchas afirmaciones y cifras que circulan en línea no están verificadas. Los estafadores suelen aprovecharse de incidentes como este. Confía únicamente en los canales oficiales de Ledger y MediaMarkt Saturn para obtener actualizaciones. Compartiremos más información a medida que continúe la investigación.
— Ledger (@Ledger) octubre 13, 2026
Según los informes, los dispositivos hackeados eran del modelo Ledger Nano X. Mark Karpelès, ex CEO de Mt. Gox y ahora en Karpeles Lab, compartió una foto del implante oculto detrás de la pantalla y señaló que el cable de antena era la clave. El laboratorio de investigación Tibane Labs confirmó el descubrimiento y dijo que tenía dos versiones del implante, incluida una con un microcontrolador ST STM32G431KBU6, una eSIM de 2×2 mm y un módulo LTE.
Un ataque a la cadena de suministro, no una violación de software
Sin embargo, Ledger se aseguró de destacar lo que quedó fuera del alcance de el ataque. El implante no dañó el Elemento Seguro, el chip que garantiza la seguridad de las claves privadas. No afectó al sistema operativo ni tuvo impacto en las transacciones y firmas, según declaró la empresa en su publicación en X.
La empresa caracterizó el incidente como un ataque físico a su cadena de suministro y no como un ciberataque contra su software o procesos internos. Ledger, que afirma enviar más de 8 millones de dispositivos, señaló que su sistema "Genuine Check" es incapaz de detectar cualquier implante mientras el Elemento Seguro original permanezca intacto.
Las estimaciones de robo en Ledger superan los 86M dólares, mientras Tether bloquea 10M
Ledger no ha publicado datos sobre el número de víctimas ni el valor implicado. Sin embargo, empresas de investigación on-chain han realizado sus cálculos y llegado a sus propias cifras. Los informes indican que unas pérdidas de 93,2 millones de dólares se distribuyen entre más de 300 carteras. Pero el investigador Specter sitúa las pérdidas por encima de los 86 millones de dólares, y Yfarmx eleva su cifra hasta los 103 millones de dólares. Tether congela $10 millones en valor de su stablecoin USDT asociada al robo.
Esto se descubrió el 9 de octubre, cuando Ledger inició una investigación sobre el presunto drenaje de fondos y solicitó a CryptoBilis que dejara de vender sus signers. El 10 de octubre, Ledger reveló que uno de los dispositivos de los usuarios comprometidos contenía un implante ilegal. Hasta la fecha, todas las pérdidas confirmadas involucran a una unidad vendida por CryptoBilis, un distribuidor autorizado en Indonesia, Malasia y Filipinas.
Los competentes cortan lazos con CryptoBilis
Según se informa, CryptoBilis detuvo todas sus ventas y entregas de carteras de hardware de diferentes marcas en los tres países y cerró sus tiendas físicas, ampliando una medida anterior que involucraba únicamente a la marca Ledger. La empresa distribuidora declaró que estaba revisando la situación con la ayuda de expertos externos.
Trezor afirmó no haber encontrado evidencia de manipulación en sus dispositivos revendidos por CryptoBilis, pero decidió retirar al revendedor de su lista de distribuidores autorizados. OneKey declaró que no se han reportado pérdidas asociadas a este caso y también retiró a CryptoBilis de su lista de revendedores autorizados; además, ofreció reemplazos gratuitos para los dispositivos OneKey comprados a través de CryptoBilis entre el 1 de marzo y el 12 de octubre de 2026.
Informes más allá del revendedor
«Ledger dijo que está investigando informes sobre implantes en dispositivos no vendidos por CryptoBilis, pero aún no ha confirmado un robo en un dispositivo comprado en cualquier otra tienda», informó Cointelegraph. Además, según Cointelegraph, hubo un usuario de X llamado Johannes que subió fotos de dos dispositivos Ledger que afirma haber comprado por separado en tiendas MediaMarkt de Europa y que ambos presentaban implantes.
Ledger aún no ha confirmado ninguna conexión entre los informes en Europa y el caso CryptoBilis. Según Ledger, el consejo para los usuarios de productos de CryptoBilis es muy claro: no inicialice un firmante desde CryptoBilis y, si ya lo ha hecho, transfiera los fondos a otro dispositivo con una nueva frase de recuperación.
Si estás leyendo esto, ya vas por delante. Mantente así con nuestro boletín.
Preguntas frecuentes
¿Cómo robó la criptomoneda el implante CryptoBilis?
Según Ledger, un microcontrolador oculto dentro del dispositivo leía y descifraba la frase de recuperación de 24 palabras que se mostraba en pantalla durante la configuración, y luego la enviaba a los atacantes a través de una red móvil LTE utilizando una SIM integrada. La frase de recuperación por sí sola permite a un atacante reconstruir la billetera y mover los fondos.
¿Cuánto se robó en el ataque de CryptoBilis a Ledger?
Ledger no ha confirmado una cifra, pero los investigadores on-chain estiman entre 86 millones y 103 millones de dólares, con CoinDesk citando hasta 93,2 millones de dólares repartidos en más de 300 billeteras. Tether ha congelado 10 millones de dólares en USDT vinculados al robo.
¿Qué deben hacer ahora los compradores de billeteras CryptoBilis?
Ledger recomienda no inicializar un firmante adquirido en CryptoBilis, y cualquier persona que ya haya configurado uno debe trasladar sus activos a un nuevo dispositivo con una nueva frase de recuperación generada. También aconseja contactar al soporte técnico y presentar una denuncia policial.
Descargo de responsabilidad. La información proporcionada no constituye asesoramiento financiero. Cryptopolitan.com no asume ninguna responsabilidad por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente realizar una investigación independiente y/o consultar con un profesional calificado antes de tomar cualquier decisión de inversión.

Ashish Kumar
Ashish Kumar es periodista especializado en criptomonedas y finanzas con ocho años de experiencia en redacciones. Cubre lo que ocurre en los mercados de criptomonedas, la regulación, DeFi y los ecosistemas de exchanges. Ha trabajado en Coingape, Todayq y Newsroompost. Ashish posee un PGDP en Periodismo Inglés del IIMC. También ha entrevistado a figuras del sector como Arthur Hayes, Yat Siu, Austin Federa y más.









