




Ledger enthüllt, wie versteckter Chip bei 93-Millionen-Dollar-Hack Wiederherstellungsphrasen stahl

-
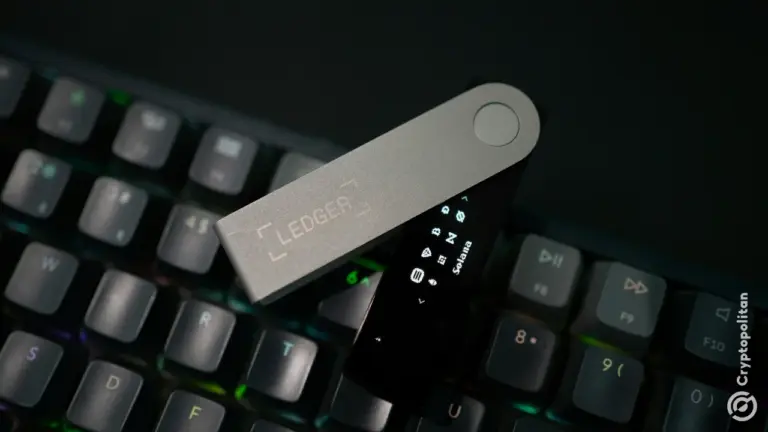
Ein versteckter Chip in kompromittierten Ledger Nano X-Geräten hat angeblich 24-Wörter-Wiederherstellungsphrasen erfasst und diese über LTE übertragen.
-
Die geschätzten Verluste belaufen sich auf 84,2 Mio. bis 103 Mio. US-Dollar, während Tether 10 Mio. USDT einfroren.
-
Ledger bezeichnete den Vorfall als physischen Angriff auf die Lieferkette, nicht als Softwarebruch.
Ledger gab bekannt, dass ein geheimer Chip, der in Hardware-Wallets seines Händlers CryptoBilis eingebettet war, 24-Wörter-Wiederherstellungsphrasen vom Bildschirm abgriff und sie über das Mobilfunknetz an den Angreifer übertrug, was von Forschern auf Kosten zwischen 84,2 Millionen und 93,2 Millionen Dollar geschätzt wurde.
Das französische Unternehmen enthüllte die Details des Angriffsvektors erstmals in einem Blog-Post-Update auf X am Dienstag, das von seinem Sicherheitsteam Ledger Donjon veröffentlicht wurde. Dies ist möglicherweise die detaillierteste Erklärung dafür, wie die Besitzer der kompromittierten Geräte den Zugriff auf ihre Kryptowährungen verloren, ohne auch nur mit Ledgers Software zu interagieren.
Wie der Implantat die Schlüssel vom Bildschirm zog
Der zusätzliche Chip befand sich im Gehäuse des Geräts, so Ledger. Während der Einrichtung der Wallet liest der Mikrocontroller des Implants die 24 Wörter, die als Backup für das Konto dienen, und übersetzt sie in Daten, die über LTE mit einer integrierten SIM-Karte übertragen werden.
Ein solcher Wiederherstellungscode ist im Grunde ein Konto. Damit können Sie Ihre Wallet auf einem anderen Gerät wiederherstellen, ohne das kompromittierte Gerät zu verwenden oder Transaktionen durchzuführen.
Update zu Ledger-Geräten bei MediaMarkt Saturn 🔽
Seit dem 13. Oktober hat MediaMarkt Saturn – in Abstimmung mit Ledger – den Verkauf von Ledger-Geräten in seinen Filialen und online eingestellt, während die Untersuchung läuft. Dies geschah nach der Meldung eines Implants durch einen Kunden in Deutschland. Es wurden keine Verluste an Geldmitteln gemeldet.
Wir haben keinen Hinweis darauf, dass Ledgers Infrastruktur, Systeme oder Dienste kompromittiert wurden. Der Ledger-Support prüft Benutzerberichte, und die Cybersicherheitsexperten von Ledger, Donjon, werden die eingegangenen Geräte untersuchen: https://t.co/QzukOZdEzq.
Wenn Sie Fragen zu einem von Ihnen gekauften Gerät haben, wenden Sie sich an den Ledger-Support unter https://t.co/QzukOZdEzq. Ledger wird Sie niemals anrufen, direkt anschreiben oder nach Ihrer 24-Wörter-Wiederherstellungsphrase fragen.
Viele im Umlauf befindliche Behauptungen und Zahlen sind nicht verifiziert. Betrüger versuchen oft, solche Vorfälle auszunutzen. Verlassen Sie sich bei Updates ausschließlich auf die offiziellen Kanäle von Ledger und MediaMarkt Saturn. Wir werden weitere Informationen bekannt geben, sobald die Untersuchung fortgeschritten ist.
— Ledger (@Ledger) Oktober 13, 2026
Berichten zufolge waren die gehackten Geräte vom Modell Ledger Nano X. Mark Karpelès, ehemaliger CEO von Mt. Gox und jetzt bei Karpeles Lab, teilte ein Bild des hinter dem Bildschirm versteckten Implantats und wies darauf hin, dass das Antennenkabel der Schlüssel war. Das Forschungslabor Tibane Labs bestätigte die Entdeckung und gab an, zwei Versionen des Implantats zu besitzen, darunter eine mit einem ST STM32G431KBU6-Mikrocontroller, einer 2×2 mm großen eSIM und einem LTE-Modul.
Ein Supply-Chain-Angriff, kein Softwarebruch
Ledger hat jedoch sorgfältig dargelegt, was von dem Angriff verschont blieb. Das Implantat hat das Secure Element nicht geschädigt, den Chip, der die Sicherheit der privaten Schlüssel gewährleistet. Es hatte keine Auswirkungen auf das Betriebssystem und keinen Einfluss auf Transaktionen und Signaturen, wie das Unternehmen in seinem X-Post mitteilte.
Das Unternehmen charakterisierte den Vorfall als einen physischen Angriff auf seine Lieferkette und nicht als Hackerangriff auf seine Software oder internen Prozesse. Ledger, das Unternehmen behauptet, mehr als 8 Millionen Geräte zu versenden, wies darauf hin, dass sein „Genuine Check“-System kein Implantat erkennen kann, solange das ursprüngliche Secure Element unangetastet bleibt.
Ledger-Diebstahl-Schätzungen belaufen sich auf $86M, während Tether $10M sperrt
Ledger hat keine Daten über die Anzahl der Opfer oder den beteiligten Wert veröffentlicht. On-Chain-Forschungsfirmen haben jedoch ihre Arbeit geleistet und zu ihren Zahlen gekommen. Berichten zufolge verteilen sich Verluste von etwa 93,2 Millionen US-Dollar auf mehr als 300 Wallets. Der Ermittler Specter beziffert die Verluste jedoch auf über 86 Millionen US-Dollar, und Yfarmx erhöht seinen Betrag auf 103 Millionen US-Dollar. Tether friert 10 Millionen Dollar ein im Wert seines mit dem Diebstahl verbundenen USDT-Stablecoins.
Dies wurde am 9. Oktober entdeckt, als Ledger eine Untersuchung zu den angeblichen Abflüssen von Geldern einleitete und CryptoBilis aufforderte, den Verkauf seiner Signaturgeräte einzustellen. Am 10. Oktober gab Ledger bekannt, dass auf einem Gerät eines betroffenen Nutzers eine illegale Software installiert war. Bisher betreffen alle bestätigten Verluste Geräte, die von CryptoBilis verkauft wurden – einem autorisierten Wiederverkäufer in Indonesien, Malaysia und den Philippinen.
Mitbewerber brechen die Verbindung zu CryptoBilis
Berichten zufolge hat CryptoBilis den gesamten Verkauf und die Lieferung von Hardware-Wallets verschiedener Marken in den drei Ländern sowie den Betrieb seiner Filialen eingestellt und damit einen früheren Schritt ausgebaut, der sich zunächst nur auf die Marke Ledger bezog. Das Wiederverkaufsunternehmen erklärte, die Situation mit Hilfe externer Experten zu überprüfen.
Trezor gab an, keine Hinweise auf Manipulationen seiner Geräte zu erkennen, die von CryptoBilis weiterverkauft wurden, entschied sich jedoch, den Wiederverkäufer aus der Liste der autorisierten Vertriebspartner zu streichen. Das Unternehmen OneKey erklärte, dass in diesem Fall keine Verluste gemeldet wurden und strich ebenfalls CryptoBilis aus der Liste der autorisierten Wiederverkäufer; zusätzlich bot es kostenlosen Ersatz für OneKey-Geräte an, die zwischen dem 1. März und dem 12. Oktober 2026 über CryptoBilis gekauft wurden.
Berichte jenseits des Wiederverkäufers
„Ledger gab an, dass es Berichte über Implantate in Geräten untersucht, die nicht von CryptoBilis verkauft wurden, hat jedoch noch nicht bestätigt, dass ein Diebstahl in einem Gerät, das in einem anderen Geschäft gekauft wurde, stattgefunden hat“, berichtete Cointelegraph. Laut Cointelegraph gab es zudem einen X-Nutzer namens Johannes, der Bilder von zwei Ledger-Geräten hochlud, die er separat in MediaMarkt-Filialen in Europa erworben haben will und bei denen beide implantiert waren.
Ledger hat bisher keine Verbindung zwischen den Berichten in Europa und dem CryptoBilis-Fall bestätigt. Die Empfehlung von Ledger an die Nutzer von CryptoBilis-Produkten ist ganz klar: Initialisieren Sie keinen Signer von CryptoBilis, und falls Sie dies bereits getan haben, transferieren Sie Ihre Gelder auf ein anderes Gerät mit einem neuen Wiederherstellungscode.
Lesen Sie nicht nur Krypto-Nachrichten. Verstehen Sie sie. Abonnieren Sie unseren Newsletter. Es ist kostenlos.
Häufig gestellte Fragen
Wie hat das CryptoBilis-Implantat Kryptowährungen gestohlen?
Ein Mikrocontroller, der im Inneren des Geräts versteckt war, las und dekodierte den 24-Wörter-Wiederherstellungscode, der während der Einrichtung auf dem Bildschirm angezeigt wurde, und sendete ihn anschließend über ein eingebettetes SIM-Kartenmodul per LTE-Mobilfunknetz an die Angreifer, so Ledger. Allein der Wiederherstellungscode ermöglicht es einem Angreifer, die Wallet wiederherzustellen und die Gelder zu bewegen.
Wie viel wurde bei dem Ledger-CryptoBilis-Angriff gestohlen?
Ledger hat keine konkrete Summe bestätigt, aber On-Chain-Forscher schätzen den Verlust zwischen 86 Millionen und 103 Millionen US-Dollar. CoinDesk meldet bis zu 93,2 Millionen US-Dollar, die sich auf mehr als 300 Wallets verteilen. Tether hat 10 Millionen US-Dollar an USDT, die mit dem Diebstahl verbunden sind, eingefroren.
Was sollten Käufer von CryptoBilis-Wallets jetzt tun?
Ledger rät davon ab, einen von CryptoBilis gekauften Signer zu initialisieren. Alle, die bereits einen eingerichtet haben, sollten ihre Assets auf ein neues Gerät mit einer neu generierten Wiederherstellungsphrase verschieben. Es wird außerdem empfohlen, den Support zu kontaktieren und eine Strafanzeige bei der Polizei zu erstatten.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor der Entscheidung für eine Anlage unabhängige Recherchen durchzuführen und/oder sich mit einem qualifizierten Fachmann beraten zu lassen.

Ashish Kumar
Ashish Kumar ist ein Krypto- und Finanzjournalist mit acht Jahren Erfahrung in der Nachrichtenredaktion. Er berichtet über Entwicklungen in den Kryptomärkten, Regulierungen, DeFi und Ökosysteme von Börsen. Er arbeitete für Coingape, Todayq und Newsroompost. Ashish besitzt einen PGDP in englischer Journalistik vom IIMC. Zudem interviewte er Branchenexperten wie Arthur Hayes, Yat Siu, Austin Federa und weitere.









