







- Si riporta che Ajna Protocol abbia perso circa 775.000 dollari in ETH dopo che un attaccante ha sfruttato la contabilità interna delle liquidazioni.
- L'attacco ha colpito più pool, tra cui syrupUSDC, wstETH, rETH, cbETH, WBTC e WETH/USDC.
- Ajna opera deliberatamente senza oracoli esterni, affidandosi invece ai propri meccanismi di mercato e liquidazione.
Ajna Protocol, una piattaforma di prestito che opera senza oracoli di prezzo, avrebbe perso circa $775.000 in ETH. Gli sfruttatori hanno utilizzato la contabilità di liquidazione interna della piattaforma invece di utilizzare feed di prezzo di terze parti nel loro attacco.
L'assalto ha colpito un certo numero di pool di liquidità, come syrupUSDC, wstETH, rETH, cbETH, WBTC, WETH/USDC e sDAI. Tuttavia, solleva domande su un aspetto importante della filosofia di Ajna: l'assenza di oracoli e governance e il mercato di auto-prezzatura.
L'attaccante ha tratto profitto da questa stessa assunzione.
L'oracolo che Ajna ha deliberatamente escluso
La maggior parte dei protocolli di prestito fa uso di un servizio esterno come Chainlink per stabilire i prezzi delle garanzie. Ajna, tuttavia, non lo fa intenzionalmente. In effetti, il suo white paper descrive il protocollo come segue:
“Il protocollo Ajna è un sistema di prestito, prestito e trading peer-to-peer non custodial e permissionless che non richiede governance o feed di prezzo esterni per funzionare.”
Piuttosto, i prestatori determinano i tassi con cui presteranno mettendo denaro in
MixBytes, un'azienda di sicurezza, ha spiegato il pensiero alla base dell'eliminazione dell'oracolo:
“una parte significativa degli attacchi ai protocolli DeFi deriva da manipolazioni dei prezzi degli oracoli, errori di configurazione e problemi di controllo degli accessi.”
La soluzione di Ajna è stata eliminare la superficie di attacco e fidarsi delle operazioni del pool. L'avviso di Defimon suggerisce che l'assalitore si è concentrato su questo meccanismo interno: rubando tramite manipolazione della contabilità di liquidazione invece di compromettere l'oracolo di prezzo esterno.
Un'ora di avviso rimasta senza risposta
Defimon afferma di essere stato in grado di rilevare un
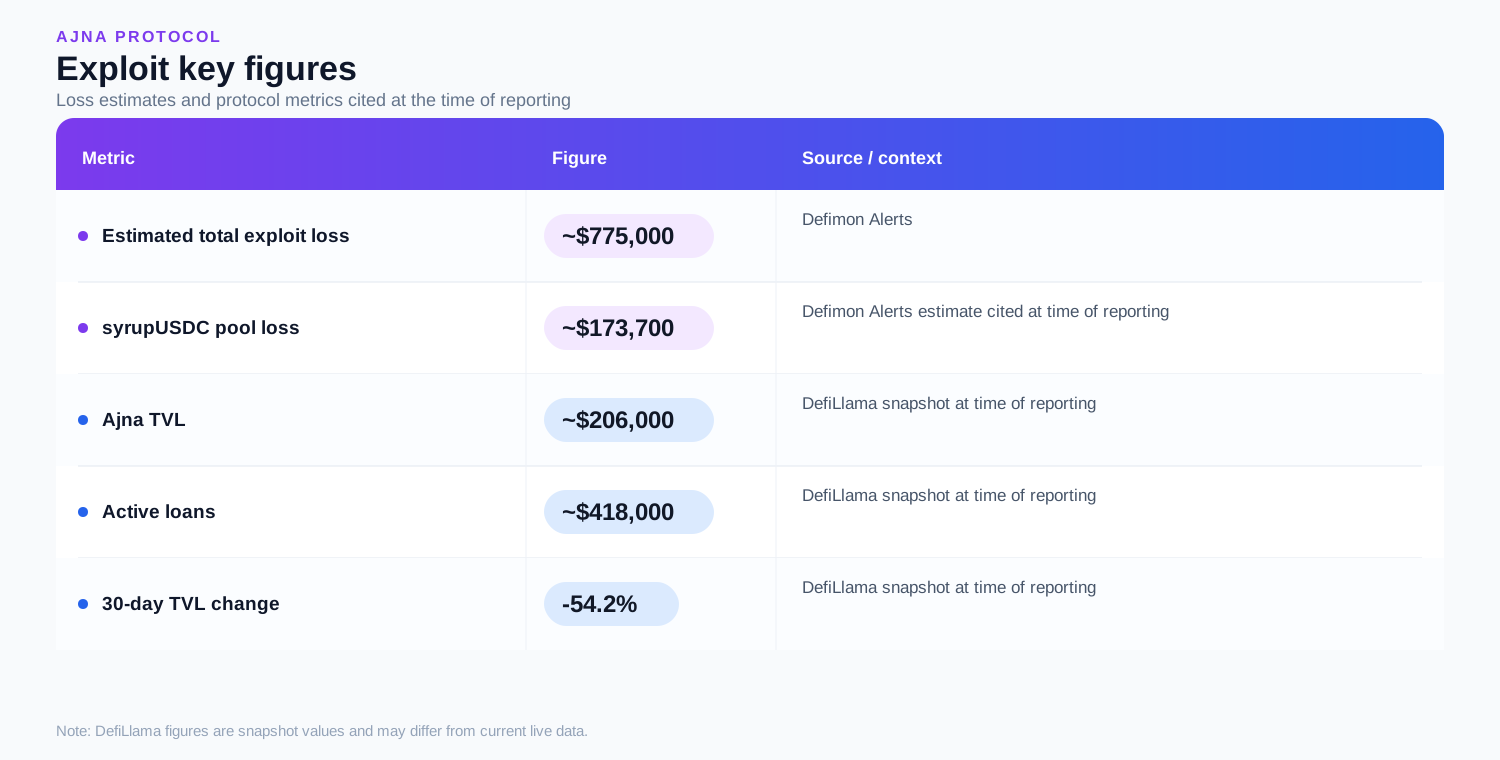
Poi, l'hacker ha attraversato numerosi pool. Secondo il rapporto, il pool syrupUSDC ha subito perdite di circa $173.700 su una perdita totale di circa $775.000.
La perdita è piuttosto enorme per Ajna. Secondo il rapporto di DefiLlama al momento, il valore totale bloccato (TVL) per Ajna V2 era di circa $206.000. I prestiti attivi erano fissati a circa $418.000, mentre ha registrato una variazione TVL a 30 giorni del -54,2%. Al momento, la perdita riportata a causa dell'attacco ha superato il TVL di Ajna. I dati live di DefiLlama sono cambiati da allora.
Rompi il codice, o fallo credere a qualcosa di impossibile
La domanda più grande è se l'attaccante abbia hackerato il codice di Ajna o abbia ingannato il sistema facendogli accettare dati falsi come validi.
Le prove suggeriscono che il secondo caso è quello corretto. La cronologia degli audit pubblicata da Ajna include risultati passati relativi ai calcoli
Lo schema è uno comune. Cryptopolitan ha riferito in precedenza su Moonwell, dove l'assalitore ha utilizzato circa $7 milioni nel processo di sollevamento del token illiquido MAMO di otto volte e poi ha preso in prestito quasi $10 milioni di asset reali e infine se n'è andato con quasi $6 milioni.
Secondo Nethermind, questi metodi di attacco funzionano così:
“li costringono a calcolare un prezzo distorto e a sfruttarlo prima che la transazione termini.”
Ajna si è liberata dell'oracolo, ma richiede ancora che i suoi contratti si fidino dei suoi calcoli.
L'architettura di V2 diventa la vera storia
| Fase | Punto dati |
|---|---|
| Pre-attacco | TVL Ajna V2 / liquidità pool interessato |
| Trigger | Prima transazione anomala |
| Exploit | Funzione del contratto + asset manipolati |
| Estrazione | Asset trasferiti dal protocollo |
| Conversione | Scambi DEX / stablecoin acquisiti |
| Fuga | Bridge / CEX / altri protocolli |
| Esposizione residua | Debito cattivo residuo o liquidità compromessa |
| Recupero | Asset congelati / recupero white-hat / risposta del protocollo |
| Metrica | Figura attuale | Variazione 30-day | Perché è importante |
|---|---|---|---|
| Perdita exploit riportata | Da definire (TBD) | — | In attesa dell'indagine di Ajna / contabilità on-chain confermata |
| TVL | $449,783 | -17.1% | Misura il capitale ancora detenuto nei contratti V2 |
| Prestiti attivi | $30,198 | Non riportato | Indica l'esposizione del mutuatario in sospeso |
| Pool tracciati | 5 | — | Denominatore utile per determinare se l'incidente è isolato o sistemico |
| TVL Ethereum | $425,825 | — | 94.7% di V2 TVL |
| TVL Arbitrum | $8,552 | — | Esposizione cross-chain più piccola |
| TVL Base | $7,354 | — | Esposizione cross-chain più piccola |
| TVL Rari | $3,555 | — | Esposizione cross-chain più piccola |
| TVL OP Mainnet | $3,227 | — | Esposizione cross-chain più piccola |
Ajna V2 ha attualmente circa $450.000 in TVL contro $30.200 in prestiti attivi, mentre il TVL è diminuito del 17,1% negli ultimi 30 giorni.
Una statistica analitica utile è che i prestiti attivi rappresentano solo circa il 6,7% del TVL riportato. Questo rende la domanda investigativa chiave particolarmente interessante: l'exploit sospetto sta influenzando la contabilità del debito in sospeso, la liquidità depositata o entrambi? Quindi la domanda diventa:
Un piccolo pool in un anno record per gli exploit
La perdita di $775.000 è modesta rispetto ai più grandi hacking crypto del 2026, ma si inserisce in un modello più ampio.
TRM Labs ha contato 207 hacking nella prima metà dell'anno, il numero più alto registrato in un periodo di sei mesi, con l'incidente tipico che costa circa $219.000. Più di 100 hanno coinvolto exploit di smart contract più piccoli.
I compromessi infrastrutturali e operativi hanno rappresentato solo circa il 15% degli incidenti ma hanno rappresentato circa il 76% delle perdite totali.
Ajna illustra quindi una parte diversa del problema di sicurezza: le perdite non devono provenire da violazioni spettacolari degli exchange o da chiavi private compromesse. Possono emergere dalle assunzioni sepolte nella logica di prestito sempre più complessa di DeFi.
I cervelli più intelligenti del crypto leggono già la nostra newsletter. Vuoi unirti a loro? Unisciti a loro.
Domande frequenti
Quanto ha perso Ajna Protocol e dove?
Secondo Defimon Alerts, Ajna ha perso circa 775.000 dollari su Ethereum, di cui circa 173.700 dollari drenati dal suo pool syrupUSDC.
L'attaccante ha sfruttato un oracolo?
No. Di sua natura, Ajna funziona senza feed di prezzo esterni, come indicato nel suo whitepaper, e Defimon ha caratterizzato l'attacco come "manipolazione della contabilità di liquidazione", il che significa che è stata alterata la contabilità interna del protocollo piuttosto che un oracolo esterno.
Ajna era stato avvisato prima dell'attacco?
Sì. Defimon afferma di aver rilevato l'attacco preparato oltre un'ora prima della prima transazione di exploit e di aver notificato Ajna sul suo Discord, ma il team non è riuscito a reagire in tempo.
Cos'è la manipolazione della contabilità di liquidazione?
La manipolazione della contabilità nelle liquidazioni è un attacco che sfrutta il modo in cui un protocollo di prestito calcola le garanzie, i debiti, i prezzi di liquidazione o le perdite. Un attaccante potrebbe manipolare tali calcoli per prendere in prestito più del dovuto, evitare una perdita o estrarre valore dai lender.
Qual è l'attuale TVL di Ajna?
L'attuale totale value locked (TVL) di Ajna dovrebbe essere verificato tramite un dashboard on-chain in tempo reale, poiché la cifra può cambiare rapidamente durante un exploit. Per questo rapporto, si distingue il TVL complessivo di Ajna dalla liquidità effettivamente esposta ai pool V2 interessati.
I miei soldi sono al sicuro se ho prestato su Ajna?
Non necessariamente. Se hai fornito asset a un pool V2 di Ajna interessato, la tua esposizione dipende dal pool specifico, dall'asset e dalle transazioni coinvolte nell'incidente. Fino a quando Ajna non completerà le sue indagini, i lender dovrebbero verificare gli aggiornamenti ufficiali sull'incidente prima di assumere che i propri fondi siano incolumi.
Disclaimer. Le informazioni fornite non costituiscono consulenza finanziaria. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti basati sulle informazioni presenti in questa pagina. Si raccomanda vivamente di effettuare ricerche autonome e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Ashish Kumar
Ashish Kumar è un giornalista specializzato in criptovalute e finanza con otto anni di esperienza nei redazioni. Si occupa di ciò che accade nei mercati crypto, nella regolamentazione, nel DeFi e negli ecosistemi degli exchange. Ha lavorato con Coingape, Todayq e Newsroompost. Ashish possiede un PGDP in Giornalismo Inglese dall'IIMC. Ha inoltre intervistato figure del settore tra cui Arthur Hayes, Yat Siu, Austin Federa e altri.









