







- Berichten zufolge verlor das Ajna Protocol etwa 775.000 US-Dollar in ETH, nachdem ein Angreifer die interne Liquidationsbuchhaltung ausgenutzt hatte.
- Der Angriff richtete sich gegen mehrere Pools, darunter syrupUSDC, wstETH, rETH, cbETH, WBTC und WETH/USDC.
- Ajna operiert bewusst ohne externe Oracles und verlässt sich stattdessen auf seine eigenen Markt- und Liquidationsmechanismen.
Ajna Protocol, eine Kreditplattform, die ohne Preisorakel operiert, verlor reportedly rund 775.000 $ in ETH. Die Angreifer nutzten die interne Liquidationsabrechnung der Plattform, anstatt bei ihrem Angriff auf Drittanbieter-Preisfeeds zurückzugreifen.
Der Angriff betraf eine Reihe von Liquiditätspools, wie syrupUSDC, wstETH, rETH, cbETH, WBTC, WETH/USDC und sDAI. Dies wirft jedoch Fragen zu einem wichtigen Aspekt von Ajnas Philosophie auf – dem Fehlen von Orakeln und Governance sowie dem selbstpreisenden Markt.
Der Angreifer profitierte von genau dieser Annahme.
Das Orakel, das Ajna bewusst aussparte
Die Mehrheit der Kreditprotokolle nutzt einen externen Dienst wie Chainlink, um die Preise der Sicherheiten festzulegen. Ajna tut dies jedoch absichtlich nicht. Tatsächlich beschreibt sein White Paper das Protokoll wie folgt:
„Das Ajna-Protokoll ist ein nicht verwahrendes, Peer-to-Peer-, erlaubnisloses Kredit-, Darlehens- und Handelssystem, das keine Governance oder externen Preisfeeds zur Funktionsweise benötigt.“
Stattdessen bestimmen die Kreditgeber die Zinssätze, zu denen sie verleihen, indem sie Geld in „Eimer“ mit einem festen Betrag einzahlen, und es sind die Verträge im Protokoll, die bestimmen, wann das Darlehen liquidiert werden soll. Für die Einleitung eines Liquidationsprozesses muss auch eine Liquidationsbond von der Person gezahlt werden, die den Liquidationsprozess einleitet, was eine finanzielle Strafe im Falle einer Liquidation ohne Rechtfertigung auferlegt.
MixBytes, ein Sicherheitsunternehmen, erklärte die Überlegungen hinter der Eliminierung des Orakels:
„Ein erheblicher Teil der Angriffe auf DeFi-Protokolle stammt aus Manipulationen von Oracle-Preisen, Fehlern in der Konfiguration und Zugriffssteuerungsproblemen.“
Ajnas Abhilfe bestand darin, die Angriffsfläche zu eliminieren und den Abläufen des Pools zu vertrauen. Die Warnung von Defimon deutet darauf hin, dass der Angreifer diesen internen Mechanismus ins Visier nahm – stahl durch Manipulation der liquidierten Abrechnung, anstatt das externe Preisorakel zu kompromittieren.
Eine Stunde Warnung, die unbeantwortet blieb
Defimon behauptet, dass es in der Lage war, eine „vorbereitete Attacke mehr als eine Stunde vor der ersten Exploit-Transaktion“ zu erkennen und Ajna über den Discord-Chat des Projekts zu informieren. Das Protokoll war zum Zeitpunkt des Angriffs noch nicht gesichert.
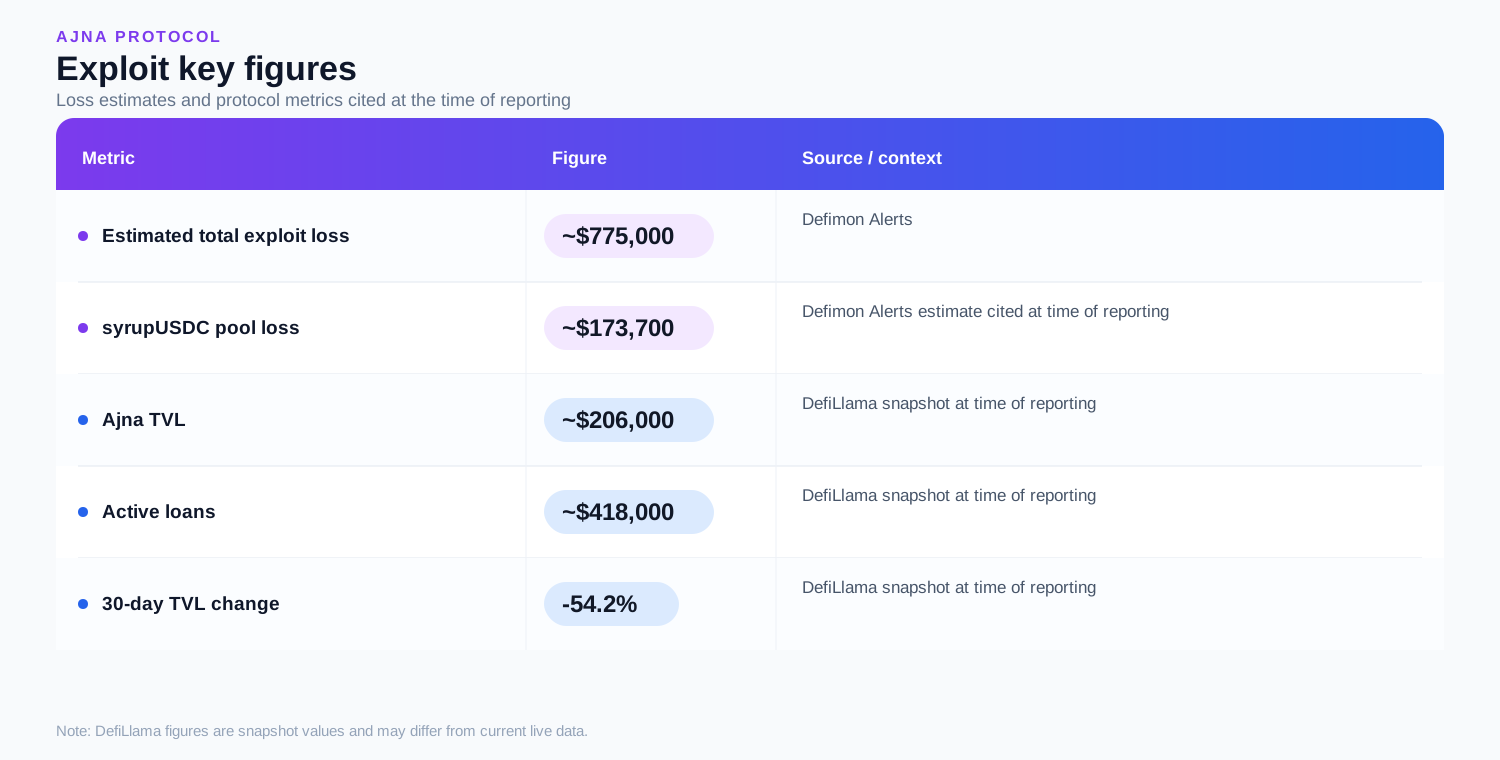
Dann durchquerte der Hacker zahlreiche Pools. Berichten zufolge hat der syrupUSDC-Pool Verluste von etwa 173.700 $ aus einem Gesamtverlust von etwa 775.000 $ erlitten.
Der Verlust ist für Ajna beträchtlich. Laut dem DefiLlama-Bericht zu diesem Zeitpunkt belief sich der Total Value Locked (TVL) für Ajna V2 auf etwa 206.000 $. Die aktiven Darlehen waren auf rund 418.000 $ festgelegt, während eine 30-Tage-TVL-Veränderung von -54,2 % verzeichnet wurde. Zum Zeitpunkt des Angriffs überstieg der gemeldete Verlust durch den Angriff den TVL von Ajna. Die Live-Daten von DefiLlama haben sich seitdem geändert.
Den Code brechen oder ihn etwas Unmögliches glauben lassen
Die größere Frage ist, ob der Angreifer Ajnas Code gehackt oder das System dazu gebracht hat, falsche Daten als gültig zu akzeptieren.
Die Beweise deuten darauf hin, dass Letzteres der Fall ist. Die von Ajna veröffentlichte Audit-Historie umfasst frühere Erkenntnisse im Zusammenhang mit „Take“-Berechnungen während des Liquidationsprozesses und Instanzen, in denen die Abrechnung für den Bucket-Status falsch durchgeführt wurde, unter anderem. Diese Probleme wurden bereits als behoben eingestuft; dennoch liefern sie Beweise für Probleme im Zusammenhang mit der Liquidations- und Abrechnungslogik.
Das Muster ist ein häufiges. Cryptopolitan hat früher über Moonwell berichtet, wo der Angreifer im Prozess der Hebung des illiquiden MAMO-Tokens um das Achtfache etwa 7 Millionen Dollar verwendete und dann fast 10 Millionen Dollar echte Vermögenswerte auslieh und schließlich mit fast 6 Millionen Dollar davonkam.
Laut Nethermind funktionieren diese Angriffsarten wie folgt:
„sie zwingen den Vertrag, einen verzerrten Preis zu berechnen und ihn auszunutzen, bevor die Transaktion endet.“
Ajna hat das Orakel abgeschafft, aber seine Verträge müssen weiterhin ihren Berechnungen vertrauen.
Die Architektur von V2 wird zur eigentlichen Geschichte
| Phase | Datenpunkt |
|---|---|
| Vor dem Angriff | Ajna V2 TVL / betroffene Pool-Liquidität |
| Auslöser | Erste anomale Transaktion |
| Exploit | Vertragsfunktion + manipulierte Vermögenswerte |
| Extraktion | Vermögenswerte wurden vom Protokoll übertragen |
| Umwandlung | DEX-Swaps / erworbene Stablecoins |
| Flucht | Bridges / CEXs / andere Protokolle |
| Restliche Exposure | Verbleibende schlechte Schulden oder beeinträchtigte Liquidität |
| Wiederherstellung | Eingefrorene Vermögenswerte / White-Hat-Wiederherstellung / Protokollantwort |
| Metrik | Aktuelle Zahl | 30-Tages-Veränderung | Warum es wichtig ist |
|---|---|---|---|
| Gemeldeter Exploit-Verlust | TBD | — | Warten auf Ajnas Untersuchung/Bestätigung in der On-Chain-Abrechnung |
| TVL | $449,783 | -17.1% | Misst das Kapital, das noch in V2-Verträgen gehalten wird |
| Aktive Darlehen | $30,198 | Nicht gemeldet | Zeigt die ausstehende Darlehens-Exposure an |
| Verfolgte Pools | 5 | — | Nützlicher Nenner zur Bestimmung, ob der Vorfall isoliert oder systemisch ist |
| Ethereum TVL | $425,825 | — | 94.7% des V2 TVL |
| Arbitrum TVL | $8,552 | — | Kleinere Cross-Chain-Exposure |
| Base TVL | $7,354 | — | Kleinere Cross-Chain-Exposure |
| Rari TVL | $3,555 | — | Kleinere Cross-Chain-Exposure |
| OP Mainnet TVL | $3,227 | — | Kleinere Cross-Chain-Exposure |
Ajna V2 hat derzeit etwa 450.000 $ TVL gegenüber 30.200 $ aktiven Darlehen, während der TVL in den letzten 30 Tagen um 17,1 % gefallen ist.
Eine nützliche analytische Statistik ist, dass die aktiven Darlehen nur etwa 6,7 % des gemeldeten TVL ausmachen. Das macht die zentrale investigative Frage besonders interessant: Beeinflusst der mutmaßliche Exploit die ausstehende Schuldenabrechnung, die eingezahlte Liquidität oder beides? Die Frage lautet also: „Welche Annahme hat V2 eingeführt, die ein Angreifer in Geld umwandeln konnte?“
Ein kleiner Pool in einem Rekordjahr für Exploits
Der Verlust von 775.000 $ ist im Vergleich zu den größten Krypto-Hacks von 2026 bescheiden, fügt sich aber in ein breiteres Muster ein.
TRM Labs zählte 207 Hacks in der ersten Jahreshälfte, die höchste Zahl, die sie in einem Sechs-Monats-Zeitraum verzeichnet hat, wobei der typische Vorfall etwa 219.000 Dollar kostete. Mehr als 100 davon betrafen kleinere Smart-Contract-Exploits.
Infrastruktur- und Betriebskompromisse machten nur etwa 15 % der Vorfälle aus, waren aber für rund 76 % der Gesamtverluste verantwortlich.
Ajna veranschaulicht daher einen anderen Teil des Sicherheitsproblems: Verluste müssen nicht aus spektakulären Börsenbrüchen oder kompromittierten privaten Schlüsseln stammen. Sie können aus den Annahmen entstehen, die in der zunehmend komplexen Kreditlogik von DeFi verborgen sind.
Die klügsten Krypto-Köpfe lesen bereits unseren Newsletter. Lust dabei? Mach mit.
Häufig gestellte Fragen
Wie hoch waren die Verluste des Ajna Protocol und wo genau?
Laut Defimon Alerts verlor Ajna rund 775.000 US-Dollar auf Ethereum, wobei etwa 173.700 US-Dollar aus dem syrupUSDC-Pool abgeflossen sind.
Hat der Angreifer ein Oracle ausgenutzt?
Nein. Ajna läuft nach eigenem Design ohne externe Preisfeeds, wie im Whitepaper beschrieben. Defimon charakterisierte den Angriff als „Manipulation der Liquidationsbuchhaltung“, was bedeutet, dass die interne Buchhaltung des Protokolls manipuliert wurde und nicht ein externes Oracle.
Wurde Ajna vor dem Angriff gewarnt?
Ja. Defimon gab an, den vorbereiteten Angriff mehr als eine Stunde vor der ersten Exploit-Transaktion entdeckt und das Team über Discord informiert zu haben, doch die Reaktionszeit des Teams war unzureichend.
Was ist Manipulation der Liquidationsbuchhaltung?
Manipulation der Liquidationsabrechnung ist ein Angriff, der ausnutzt, wie ein Lending-Protokoll Sicherheiten, Schulden, Liquidationspreise oder Verluste berechnet. Ein Angreifer kann diese Berechnungen manipulieren, um mehr zu leihen, als ihm zusteht, einen Verlust zu vermeiden oder Wert von Kreditgebern abzuziehen.
Wie hoch ist das aktuelle TVL von Ajna?
Das aktuelle Total Value Locked (TVL) von Ajna sollte gegen ein Live-On-Chain-Dashboard überprüft werden, da sich die Zahl während eines Exploits schnell ändern kann. Für diesen Bericht ist zwischen dem gesamten Ajna-TVL und der tatsächlich den betroffenen V2-Pools ausgesetzten Liquidität zu unterscheiden.
Ist mein Geld sicher, wenn ich auf Ajna geliehen habe?
Nicht unbedingt. Wenn Sie Vermögenswerte in einen betroffenen Ajna V2-Pool eingebracht haben, hängt Ihre Exposition vom spezifischen Pool, dem Asset und den Transaktionen ab, die am Vorfall beteiligt waren. Bis Ajna seine Untersuchung abgeschlossen hat, sollten Kreditgeber die offiziellen Incident-Updates des Protokolls prüfen, bevor sie davon ausgehen, dass ihre Mittel unbeeinträchtigt sind.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor der Entscheidung für eine Anlage unabhängige Recherchen durchzuführen und/oder sich mit einem qualifizierten Fachmann beraten zu lassen.

Ashish Kumar
Ashish Kumar ist ein Krypto- und Finanzjournalist mit acht Jahren Erfahrung in der Nachrichtenredaktion. Er berichtet über Entwicklungen in den Kryptomärkten, Regulierungen, DeFi und Ökosysteme von Börsen. Er arbeitete für Coingape, Todayq und Newsroompost. Ashish besitzt einen PGDP in englischer Journalistik vom IIMC. Zudem interviewte er Branchenexperten wie Arthur Hayes, Yat Siu, Austin Federa und weitere.









