






La explotación de Ajna por $775K expone riesgos más allá de los oráculos de precios de DeFi

- Según se informa, Ajna Protocol perdió aproximadamente $775,000 en ETH después de que un atacante explotara la contabilidad interna de liquidación.
- El ataque apuntó a múltiples pools, incluyendo syrupUSDC, wstETH, rETH, cbETH, WBTC y WETH/USDC.
- Ajna opera deliberadamente sin oráculos de precios externos, confiando en cambio en sus propios mecanismos de mercado y liquidación.
Ajna Protocol, una plataforma de préstamos que opera sin oráculos de precios, reportedly perdió alrededor de 775.000 dólares en ETH. Los explotadores utilizaron la contabilidad interna de liquidación de la plataforma en lugar de utilizar fuentes de precios de terceros en su ataque.
El asalto afectó a varios pools de liquidez, como syrupUSDC, wstETH, rETH, cbETH, WBTC, WETH/USDC y sDAI. Sin embargo, plantea preguntas sobre un aspecto importante de la filosofía de Ajna: la ausencia de oráculos y gobernanza, y el mercado de auto-precio.
El atacante se benefició de esta misma suposición.
El oráculo que Ajna dejó deliberadamente fuera
La mayoría de los protocolos de préstamo utilizan un servicio externo como Chainlink para establecer los precios de las garantías. Ajna, sin embargo, intencionalmente no hace esto. De hecho, su white paper describe el protocolo de la siguiente manera:
"El protocolo Ajna es un sistema de préstamos, préstamos y comercio peer-to-peer sin custodia y sin permisos que no requiere gobernanza ni fuentes de precios externas para funcionar."
En cambio, los prestamistas determinan las tasas a las que prestarán poniendo dinero en "cubos" de una cantidad fija, y son los contratos del protocolo los que determinan cuándo se debe liquidar el préstamo. Para iniciar un proceso de liquidación, también debe pagarse un bono de liquidación por la persona que inicia el proceso, imponiendo una penalización financiera en caso de que haya una liquidación sin justificación.
MixBytes, una empresa de seguridad, explicó el razonamiento detrás de la eliminación del oráculo:
"una parte significativa de los ataques a protocolos DeFi proviene de manipulaciones de precios de oráculos, errores de configuración y problemas de control de acceso."
La solución de Ajna fue eliminar la superficie de ataque y confiar en las operaciones del pool. La advertencia de Defimon sugiere que el atacante se centró en este mecanismo interno: robando mediante manipulación de la contabilidad liquidada en lugar de comprometer el oráculo de precios externo.
Una hora de advertencia que quedó sin respuesta
Defimon afirma que pudo detectar un "ataque preparado más de una hora antes de que se realizara la primera transacción de explotación" e informó a Ajna a través del chat de Discord del proyecto. El protocolo aún no estaba asegurado cuando comenzó el asalto.
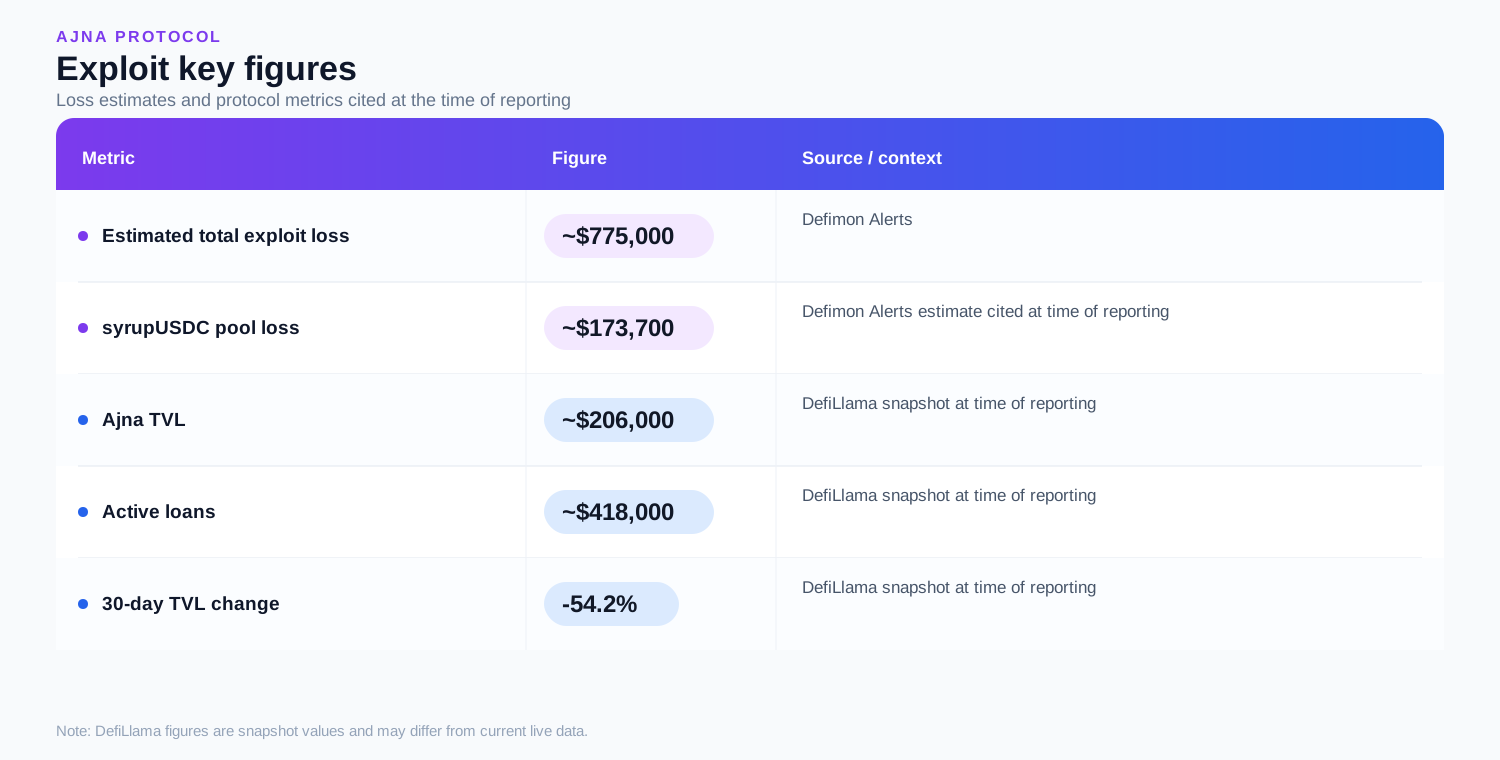
Luego, el hacker atravesó numerosos pools. Según el informe, el pool syrupUSDC ha incurrido en pérdidas de aproximadamente 173.700 dólares de un total de pérdidas de unos 775.000 dólares.
La pérdida es bastante grande para Ajna. Según el informe de DefiLlama en ese momento, el valor total bloqueado (TVL) para Ajna V2 era de aproximadamente 206.000 dólares. Los préstamos activos estaban valorados en alrededor de 418.000 dólares, mientras que registró una variación de TVL a 30 días de -54,2%. En ese momento, la pérdida reportada debido al ataque superó el TVL de Ajna. Los datos en vivo de DefiLlama han cambiado desde entonces.
Rompe el código, o haz que crea algo imposible
La pregunta más grande es si el atacante hackeó el código de Ajna o engañó al sistema para que aceptara datos falsos como válidos.
La evidencia sugiere que el segundo caso es el correcto. El historial de auditoría publicado por Ajna incluye hallazgos pasados relacionados con cálculos de "toma" durante el proceso de liquidación y casos en los que la contabilidad se realizó incorrectamente para el estado del cubo, entre otros. Esos problemas ya se consideraron resueltos; sin embargo, proporcionan prueba de problemas relacionados con la lógica de liquidación y contabilidad.
El patrón es común. Cryptopolitan ha informado anteriormente sobre Moonwell, donde el atacante utilizó aproximadamente 7 millones de dólares para elepar el token MAMO ilíquido ocho veces y luego tomar prestados casi 10 millones de dólares en activos reales, finalmente huyendo con cerca de 6 millones de dólares.
Según Nethermind, estos métodos de ataque funcionan de la siguiente manera:
"fuerzan al contrato a calcular un precio distorsionado y lo explotan antes de que termine la transacción."
Ajna se deshizo del oráculo, pero aún requiere que sus contratos confíen en sus cálculos.
La arquitectura de V2 se convierte en la verdadera historia
| Etapa | Punto de datos |
|---|---|
| Pre-ataque | TVL de Ajna V2 / liquidez del pool afectado |
| Disparador | Primera transacción anómala |
| Explotación | Función del contrato + activos manipulados |
| Extracción | Activos transferidos desde el protocolo |
| Conversión | Intercambios DEX / stablecoins adquiridos |
| Escape | Bridges / CEXs / otros protocolos |
| Exposición residual | Deuda mala restante o liquidez deteriorada |
| Recuperación | Activos congelados / recuperación de white-hat / respuesta del protocolo |
| Métrica | Figura actual | Cambio de 30 días | Por qué importa |
|---|---|---|---|
| Pérdida de explotación reportada | PND | — | Esperando la investigación de Ajna / contabilidad on-chain confirmada |
| TVL | $449,783 | -17.1% | Mide el capital que aún se mantiene en los contratos de V2 |
| Préstamos activos | $30,198 | No reportado | Indica exposición de prestatarios pendientes |
| Pools rastreados | 5 | — | Denominador útil para determinar si el incidente está aislado o es sistémico |
| TVL de Ethereum | $425,825 | — | 94.7% del TVL de V2 |
| TVL de Arbitrum | $8,552 | — | Exposición cruzada a cadena más pequeña |
| TVL de Base | $7,354 | — | Exposición cruzada a cadena más pequeña |
| TVL de Rari | $3,555 | — | Exposición cruzada a cadena más pequeña |
| TVL de OP Mainnet | $3,227 | — | Exposición cruzada a cadena más pequeña |
Ajna V2 actualmente tiene alrededor de 450.000 dólares en TVL frente a 30.200 dólares en préstamos activos, mientras que el TVL ha caído un 17,1% en 30 días.
Una estadística analítica útil es que los préstamos activos representan solo alrededor del 6,7% del TVL reportado. Eso hace que la pregunta de investigación clave sea particularmente interesante: ¿afecta la supuesta explotación a la contabilidad de la deuda pendiente, a la liquidez depositada o a ambas? Entonces la pregunta se convierte en: "¿Qué suposición introdujo V2 que un atacante podría convertir en dinero?"
Un pool pequeño en un año récord para explotaciones
La pérdida de 775.000 dólares es modesta en comparación con los mayores hackeos de criptomonedas de 2026, pero se ajusta a un patrón más amplio.
TRM Labs contó 207 hackeos en la primera mitad del año, el número más alto registrado en un período de seis meses, con un incidente típico que costó alrededor de 219.000 dólares. Más de 100 involucraron vulnerabilidades menores en contratos inteligentes.
Las vulnerabilidades de infraestructura y operaciones representaron solo alrededor del 15% de los incidentes pero representaron aproximadamente el 76% de las pérdidas totales.
Ajna ilustra por lo tanto una parte diferente del problema de seguridad: las pérdidas no necesitan provenir de brechas espectaculares de exchanges o claves privadas comprometidas. Pueden surgir de las suposiciones enterradas dentro de la lógica de préstamos cada vez más compleja de DeFi.
Las mentes más inteligentes del mundo cripto ya leen nuestro boletín. ¿Quieres unirte? Únete a ellos.
Preguntas frecuentes
¿Cuánto perdió Ajna Protocol y dónde?
Ajna perdió aproximadamente $775,000 en Ethereum, según Defimon Alerts, con unos $173,700 drenados de su pool syrupUSDC.
¿Explotó el atacante un oráculo?
No. Ajna funciona sin fuentes de precios externas por diseño, según su whitepaper, y Defimon caracterizó el ataque como "manipulación de la contabilidad de liquidación", lo que significa que la contabilidad interna del protocolo fue manipulada en lugar de un oráculo externo.
¿Fue advertido Ajna antes del ataque?
Sí. Defimon dice que detectó el ataque preparado más de una hora antes de la primera transacción de explotación y notificó a Ajna en su Discord, pero el equipo no reaccionó a tiempo.
¿Qué es la manipulación de la contabilidad de liquidación?
La manipulación contable en liquidaciones es un ataque que explota la forma en que un protocolo de préstamos calcula el colateral, la deuda, los precios de liquidación o las pérdidas. Un atacante puede manipular esos cálculos para pedir prestado más de lo debido, evitar una pérdida o extraer valor de los prestamistas.
¿Cuál es el TVL actual de Ajna?
El valor total bloqueado (TVL) actual de Ajna debe verificarse contra un panel de control on-chain en tiempo real, ya que la cifra puede cambiar rápidamente durante un exploit. Para este informe, se debe distinguir entre el TVL general de Ajna y la liquidez realmente expuesta a los pools V2 afectados.
¿Están seguros mis fondos si presté en Ajna?
No necesariamente. Si proporcionaste activos a un pool V2 afectado de Ajna, tu exposición depende del pool específico, el activo y las transacciones involucradas en el incidente. Hasta que Ajna complete su investigación, los prestamistas deben consultar las actualizaciones oficiales del incidente antes de asumir que sus fondos no están afectados.
Descargo de responsabilidad. La información proporcionada no constituye asesoramiento financiero. Cryptopolitan.com no asume ninguna responsabilidad por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente realizar una investigación independiente y/o consultar con un profesional calificado antes de tomar cualquier decisión de inversión.

Ashish Kumar
Ashish Kumar es periodista especializado en criptomonedas y finanzas con ocho años de experiencia en redacciones. Cubre lo que ocurre en los mercados de criptomonedas, la regulación, DeFi y los ecosistemas de exchanges. Ha trabajado en Coingape, Todayq y Newsroompost. Ashish posee un PGDP en Periodismo Inglés del IIMC. También ha entrevistado a figuras del sector como Arthur Hayes, Yat Siu, Austin Federa y más.









