







- فقد بروتوكول Ajna ما يقارب 775,000 دولارًا من عملة ETH بعد أن استغل مهاجم محاسبات التصفية الداخلية الخاصة به.
- استهدف الهجوم عدة صناديق، بما في ذلك syrupUSDC وwstETH وrETH وcbETH وWBTC وWETH/USDC.
- يعمل بروتوكول Ajna عمدًا دون الاعتماد على أوراكل أسعار خارجية، معتمدًا بدلاً من ذلك على آليات السوق والتصفية الخاصة به.
فقد بروتوكول Ajna، وهو منصة إقراض تعمل بدون أواكلات أسعار، حوالي 775,000 دولار من عملة ETH وفقاً للتقارير. استخدم المستغلون المحاسبة الداخلية للتصفية في المنصة بدلاً من استخدام مصادر أسعار خارجية في هجومهم.
أثر الاعتداء على عدد من صناديق السيولة، مثل syrupUSDC و wstETH و rETH و cbETH و WBTC و WETH/USDC و sDAI. ومع ذلك، يثير هذا أسئلة حول جانب مهم من فلسفة Ajna - غياب الـ oracles والحوكمة وسوق التسعير الذاتي.
استفاد المهاجم من هذا الافتراض نفسه.
تجاهل أوراكل Ajna عمداً
تستخدم غالبية بروتوكولات الإقراض خدمة خارجية مثل Chainlink لتحديد أسعار الضمانات. ومع ذلك، فإن Ajna لا يفعل ذلك عن قصد. في الواقع، يصف ورقة بيضاء البروتوكول على النحو التالي:
"بروتوكول Ajna هو نظام إقراض وإقراض وتداول نظير إلى نظير غير خاضع للوصاية وغير مقيد، لا يتطلب حوكمة أو مصادر أسعار خارجية ليعمل."
بدلاً من ذلك، يحدد المقرضون أسعار الفائدة التي سيقرضون بها من خلال وضع الأموال في "دلاء" ذات مبلغ ثابت، وتحدد العقود في البروتوكول متى يجب تصفية القرض. لبدء عملية التصفية، يجب أيضاً دفع سندات تصفية من قبل الشخص الذي يبدأ عملية التصفية، مما يفرض عقوبة مالية في حالة حدوث تصفية دون مبرر.
MixBytes، شركة أمنية، شرحت التفكير وراء إلغاء الـ oracle (المصدر الخارجي للأسعار):
"جزء كبير من الهجمات على بروتوكولات DeFi ينشأ من تلاعب أسعار أوراكل، وأخطاء في التكوين ومشاكل في التحكم في الوصول."
كان حل Ajna هو القضاء على سطح الهجوم والثقة في عمليات المجموعة. يشير تحذير Defimon إلى أن المهاجم استهدف هذه الآلية الداخلية - بسرقة من خلال التلاعب المحاسبي بالتصفية بدلاً من اختراق أوراكل السعر الخارجي.
ساعة من التحذير لم تُجب عليها
تدعي Defimon أنها تمكنت من اكتشاف "هجوم مُعد مسبقاً قبل أكثر من ساعة من حدوث أول معاملة استغلالية" وأبلغت مشروع Ajna عبر دردشة Discord الخاصة به. لم يكن البروتوكول قد تم تأمينه بعد عندما بدأت الاعتداءات.
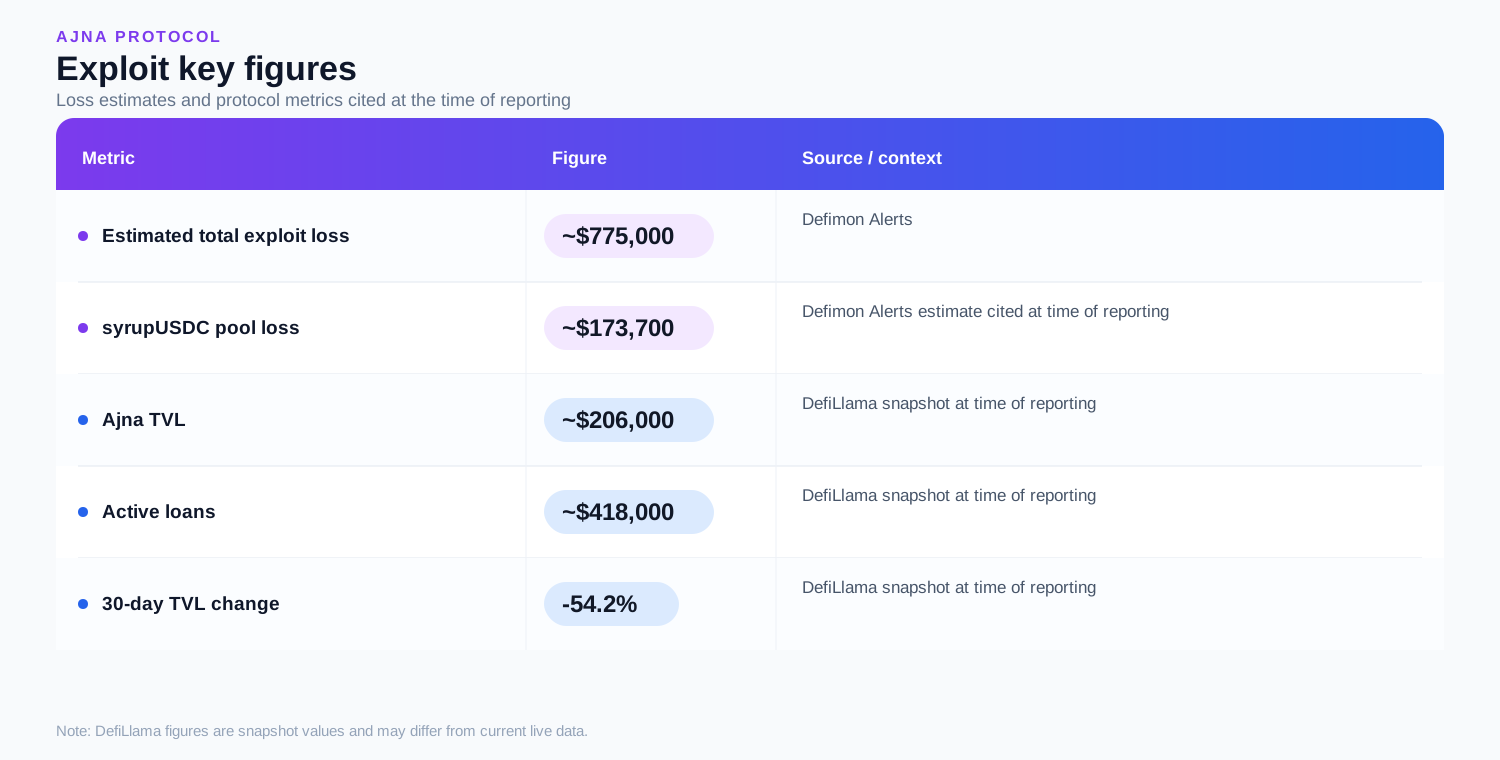
ثم، تنقل المخترق عبر العديد من المجموعات. ووفقاً للتقرير، تكبدت مجموعة syrupUSDC خسائر تقارب 173,700 دولار من إجمالي خسائر تبلغ حوالي 775,000 دولار.
الخسارة كبيرة جداً بالنسبة لـ Ajna. ووفقاً لتقرير DefiLlama في ذلك الوقت، بلغ إجمالي القيمة المقفلة (TVL) لـ Ajna V2 حوالي 206,000 دولار. كانت القروض النشطة مرتبطة بحوالي 418,000 دولار، بينما سجلت تغيراً في TVL لمدة 30 يوماً بنسبة -54.2%. في ذلك الوقت، تجاوزت الخسارة المبلغ المبلغ عنها بسبب الهجوم TVL الخاص بـ Ajna. تغيرت البيانات الحية لـ DefiLlama منذ ذلك الحين.
كسر الكود، أو جعله يؤمن بشيء مستحيل
السؤال الأكبر هو ما إذا كان المهاجم قد اخترق كود Ajna أم خدع النظام لقبول بيانات خاطئة على أنها صالحة.
تشير الأدلة إلى أن الحالة الأخيرة هي الصحيحة. يتضمن سجل التدقيق الذي نشرته Ajna نتائج سابقة تتعلق بحسابات "الاستحواذ" أثناء عملية التصفية وحالات تم فيها إجراء المحاسبة بشكل غير صحيح لحالة الدلاء، من بين أمور أخرى. تم اعتبار هذه المشكلات قد تم إصلاحها بالفعل؛ ومع ذلك، فهي توفر دليلاً على مشكلات تتعلق بمنطق التصفية والمحاسبة.
هذا النمط شائع. سبق أن أفادت Cryptopolitan عن Moonwell، حيث استخدم المهاجم حوالي 7 ملايين دولار لرفع سعر المرموز MAMO غير السائل ثماني مرات، ثم اقترض ما يقرب من 10 ملايين دولار من الأصول الحقيقية، وأخيراً غادر بحوالي 6 ملايين دولار.
وفقاً لـ Nethermind، تعمل طرق الهجوم هذه على النحو التالي:
"تجبر العقد على حساب سعر مشوه واستغلاله قبل انتهاء المعاملة."
تخلص Ajna من أوراكل، لكنه لا يزال يتطلب من عقودها الثقة في حساباتها.
بنية V2 تصبح القصة الحقيقية
| المرحلة | نقطة البيانات |
|---|---|
| ما قبل الهجوم | TVL لـ Ajna V2 / سيولة المجموعة المتأثرة |
| المحفز | أول معاملة مشبوهة |
| استغلال | دالة العقد + الأصول المتلاعب بها |
| الاستخراج | الأصول المنقولة من البروتوكول |
| التحويل | مبادلات DEX / عملات مستقرة تم شراؤها |
| الهروب | الجسور / البورصات المركزية / بروتوكولات أخرى |
| التعرض المتبقي | الديون السيئة المتبقية أو السيولة المعيبة |
| الاسترداد | الأصول المجمدة / الاسترداد من قبل القبعات البيضاء / استجابة البروتوكول |
| المقياس | الرقم الحالي | التغير في 30 يوماً | لماذا يهم |
|---|---|---|---|
| الخسارة المبلغ عنها للاستغلال | قيد الانتظار | — | بانتظار تحقيق Ajna/التأكيد المحاسبي على السلسلة |
| TVL | $449,783 | -17.1% | تقيس رأس المال لا يزال محتفظاً به في عقود V2 |
| القروض النشطة | $30,198 | لم يتم الإبلاغ عنه | يشير إلى تعرض المقترضين المعلق |
| المجموعات التي يتم تتبعها | 5 | — | مقام مفيد لتحديد ما إذا كانت الحادثة معزولة أم منهجية |
| TVL الإيثريوم | $425,825 | — | 94.7% من القيمة الإجمالية المقيّدة (TVL) في V2 |
| TVL أرابيتروم | $8,552 | — | تعرض عبر السلسلة أصغر |
| TVL باس | $7,354 | — | تعرض عبر السلسلة أصغر |
| TVL راري | $3,555 | — | تعرض عبر السلسلة أصغر |
| TVL OP Mainnet | $3,227 | — | تعرض عبر السلسلة أصغر |
يحتوي Ajna V2 حالياً على حوالي 450,000 دولار في TVL مقابل 30,200 دولار في القروض النشطة، بينما انخفض TVL بنسبة 17.1% على مدار 30 يوماً.
إحصائية تحليلية مفيدة هي أن القروض النشطة تساوي فقط حوالي 6.7% من TVL المبلغ عنها. هذا يجعل سؤال التحقيق الرئيسي مثيراً للاهتمام بشكل خاص: هل الاستغلال المشتبه به يؤثر على محاسبة الديون المعلقة، أو السيولة المودعة، أو كليهما؟ لذا يصبح السؤال: "ما الافتراض الذي قدمته V2 يمكن للمهاجم تحويله إلى مال؟"
مجموعة صغيرة في عام قياسي للاستغلال
خسارة 775,000 دولار متواضعة مقارنة بأكبر عمليات اختراق العملات المشفرة في عام 2026، لكنها تتناسب مع نمط أوسع.
عدّت TRM Labs 207 اختراق في النصف الأول من العام، وهو أعلى عدد سجلته في فترة ستة أشهر، حيث كلف الحادث المتوسط حوالي 219,000 دولار. وشمل أكثر من 100 حادث استغلالات لعقود ذكية أصغر.
مثلت اختراقات البنية التحتية والتشغيلية حوالي 15% من الحوادث لكنها شكلت حوالي 76% من إجمالي الخسائر.
لذلك يوضح Ajna جزءاً مختلفاً من مشكلة الأمان: لا تحتاج الخسائر إلى أن تأتي من اختراقات البورصات المذهلة أو المفاتيح الخاصة المخترقة. يمكن أن تنبثق من الافتراضات المدفونة داخل منطق الإقراض المعقد بشكل متزايد في DeFi.
أذكى العقول في عالم العملات الرقمية يقرأون بالفعل نشرتنا الإخبارية. هل تريد الانضمام؟ انضم إليهم.
الأسئلة الشائعة
كم خسر بروتوكول Ajna وأين؟
خسر بروتوكول Ajna ما يقارب 775,000 دولارًا على شبكة إثيريوم، وفقًا لتحذيرات Defimon، حيث تم سحب حوالي 173,700 دولارًا من صندوق syrupUSDC الخاص به.
هل استغل المهاجم أوراكل؟
لا. يعمل Ajna بدون مدخلات أسعار خارجية كجزء من تصميمه، وفقًا لورقة بيانه البيضاء، ووصفت Defimon الهجوم بأنه "التلاعب بمحاسبة التصفية"، مما يعني أن المحاسبة الداخلية للبروتوكول هي التي تم التلاعب بها وليس أوراكل خارجي.
هل تم تحذير Ajna قبل الهجوم؟
نعم. تقول Defimon إنها اكتشفت الهجوم المُعدّ قبل أكثر من ساعة من أول معاملة استغلال، وأبلغت فريق Ajna عبر Discord، لكن الفريق فشل في الرد في الوقت المناسب.
ما هو التلاعب بمحاسبة التصفية؟
التلاعب بمحاسبة التصفية هو هجوم يستغل طريقة حساب بروتوكول الإقراض للضمانات والديون وأسعار التصفية أو الخسائر. قد يقوم المهاجم بالتلاعب بهذه الحسابات لإقراض مبالغ تفوق ما يجب عليه، أو لتجنب الخسارة، أو لسحب قيمة من المقرضين.
ما هو إجمالي القيمة المقفلة (TVL) الحالي لـ Ajna؟
يجب التحقق من إجمالي القيمة المقفلة (TVL) الحالي في Ajna مقابل لوحة معلومات حية على السلسلة، لأن الرقم قد يتغير بسرعة أثناء الاستغلال. وفي هذا التقرير، يجب التمييز بين إجمالي TVL الخاص بـ Ajna والسيولة المعرّضة فعليًا لحاويات السيولة المتأثرة من الإصدار الثاني.
هل أموالي آمنة إذا أقرضتها على Ajna؟
ليس بالضرورة. إذا زودت أصولًا بحاوية سيولة متأثرة من الإصدار الثاني في Ajna، فإن تعرضك يعتمد على الحاوية المحددة والأصل والمعاملات المشاركة في الحادث. حتى تكمل Ajna تحقيقها، ينبغي للمقرضين الاطلاع على التحديثات الرسمية الخاصة بالحوادث في البروتوكول قبل افتراض أن أموالهم غير متضررة.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تُجرى بناءً على المعلومات الواردة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

عاشيش كومار
أشيش كومار صحفي متخصص في العملات الرقمية والمالية، يمتلك ثماني سنوات من الخبرة في غرف الأخبار. يغطي تطورات أسواق العملات الرقمية، واللوائح التنظيمية، والتمويل اللامركزي (DeFi)، ونظم البيئات التبادلية. عمل مع Coingape وTodayq وNewsroompost. يحمل أشيش شهادة PGDP في الصحافة الإنجليزية من المعهد الهندي للاتصالات والإعلام (IIMC). كما أجرى مقابلات مع شخصيات بارزة في القطاع، بما في ذلك آرثر هايز ويات سيو وأوستن فيديرا وغيرهم.









