







- 据报道,在攻击者利用其内部清算会计机制后,Ajna Protocol 损失了约 775,000 美元的 ETH。
- 此次攻击针对多个资金池,包括 syrupUSDC、wstETH、rETH、cbETH、WBTC 以及 WETH/USDC。
- Ajna 故意不依赖外部价格预言机,而是依靠自身的市场和清算机制运行。
据报道,一个在没有价格预言机的情况下运营的借贷平台 Ajna Protocol 损失了约775,000美元的 ETH。攻击者利用了平台的内部清算会计,而不是在攻击中使用第三方价格数据源。
这次袭击影响了多个流动性池,如 syrupUSDC、wstETH、rETH、cbETH、WBTC、WETH/USDC 和 sDAI。然而,它引发了对 Ajna 哲学一个重要方面的质疑——缺乏预言机、治理和自定价市场。
攻击者从这一假设中获利。
Ajna 故意排除的预言机
大多数借贷协议使用 Chainlink 等外部服务来建立抵押品的价格。然而,Ajna 故意不这样做。事实上,其 白皮书 将协议描述如下:
“Ajna 协议是一个非托管的、点对点的、无需许可的借贷和交易系统,无需治理或外部价格数据源即可运行。”
相反,贷款人通过将资金投入固定金额的“桶”中来确定他们的贷款利率,协议中的合约决定何时清算贷款。为了启动清算过程,启动清算过程的人还必须支付清算债券,如果清算没有正当理由,将施加经济处罚。
MixBytes,一家安全公司,解释了消除预言机的背后思路:
“DeFi 协议遭受的大量攻击源于预言机价格操纵、配置错误和访问控制问题。”
Ajna 的补救措施是消除攻击面并信任池的操作。Defimon 的警告暗示袭击者将目标锁定在这一内部机制上——通过操纵清算会计进行盗窃,而不是破坏外部价格预言机。
一小时警告未获回应
Defimon 声称 它能够在第一次利用交易发生前一个多小时检测到“准备好的攻击”,并通过项目的 Discord 聊天通知 Ajna。在袭击开始时,协议尚未得到保护。
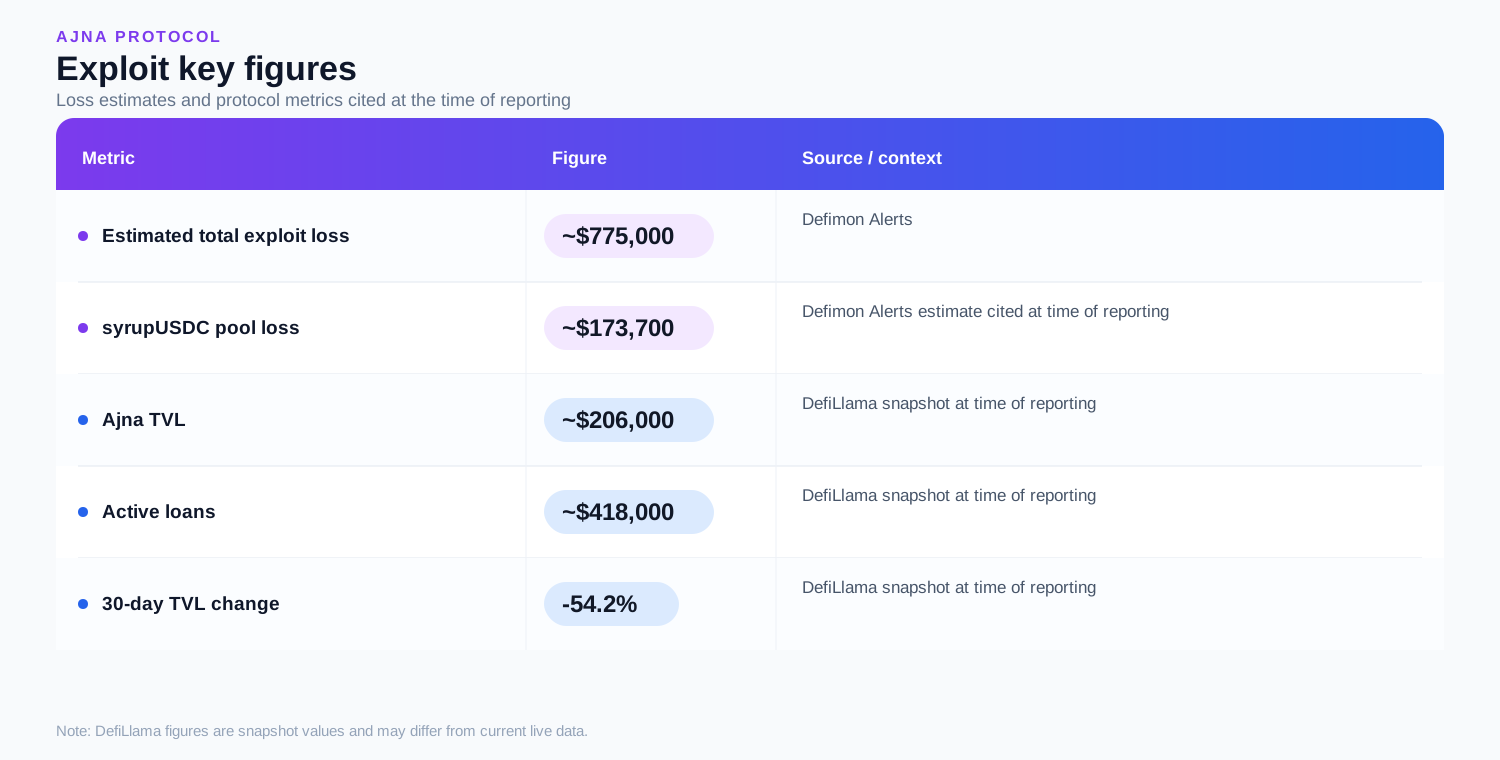
然后,黑客穿越了多个池。根据报告,syrupUSDC 池从约775,000美元的总损失中遭受了约173,700美元的损失。
对于 Ajna 来说,损失相当巨大。根据当时的 DefiLlama 报告,Ajna V2 的总锁定价值(TVL)约为206,000美元。活跃贷款约为418,000美元,30天 TVL 变化率为-54.2%。当时,报告称因袭击造成的损失超过了 Ajna 的 TVL。DefiLlama 的实时数据自那时起已发生变化。
破解代码,或让它相信不可能的事情
更大的问题是攻击者是否黑入了 Ajna 的代码,或欺骗系统接受虚假数据作为有效数据。
证据表明后者是这种情况。Ajna 发布的审计历史包括与清算过程中的“take”计算相关的过去发现,以及桶状态会计错误实例等。这些问题已被认为已修复;尽管如此,它们提供了与清算和会计逻辑相关问题的证据。
这是一种常见的模式。Cryptopolitan 此前曾报道过 Moonwell,袭击者在此过程中使用了约700万美元,将无流动性的 MAMO 代币抬高八倍,然后借入近1000万美元的真实资产,最后携接近600万美元逃离。
根据 Nethermind 的说法,这些攻击方法的工作原理如下:
“他们迫使合约计算扭曲的价格,并在交易结束前利用它。”
Ajna 去除了预言机,但它仍然要求合约信任其计算。
V2 的架构成为真正的故事
| 阶段 | 数据点 |
|---|---|
| 攻击前 | Ajna V2 TVL / 受影响池流动性 |
| 触发 | 第一个异常交易 |
| 漏洞利用 | 合约功能 + 操纵资产 |
| 提取 | 从协议转移的资产 |
| 转换 | DEX 兑换 / 获得的稳定币 |
| 逃逸 | 桥接 / CEX / 其他协议 |
| 剩余暴露 | 剩余不良债务或受损流动性 |
| 恢复 | 冻结资产 / 白帽恢复 / 协议响应 |
| 指标 | 当前数字 | 30 天变化 | 为什么这很重要 |
|---|---|---|---|
| 报告的漏洞利用损失 | 待定 | — | 等待 Ajna 的调查/链上会计确认 |
| TVL | $449,783 | -17.1% | 衡量 V2 合约中仍持有的资本 |
| 活跃贷款 | $30,198 | 未报告 | 表明未偿借款人暴露 |
| 跟踪的池 | 5 | — | 用于确定事件是孤立还是系统性的有用分母 |
| 以太坊 TVL | $425,825 | — | 94.7% 的 V2 TVL |
| Arbitrum TVL | $8,552 | — | 较小的跨链暴露 |
| Base TVL | $7,354 | — | 较小的跨链暴露 |
| Rari TVL | $3,555 | — | 较小的跨链暴露 |
| OP Mainnet TVL | $3,227 | — | 较小的跨链暴露 |
Ajna V2 目前有约450,000美元的 TVL,而活跃贷款为30,200美元,TVL 在30天内下降了17.1%。
一个有用的分析统计数据是,活跃贷款仅占报告 TVL 的约6.7%。这使得关键调查问题特别有趣:疑似漏洞利用是否影响未偿债务会计、存入流动性,还是两者都有?因此问题变成了,“V2 引入了什么假设,攻击者可以将其转化为金钱?”
漏洞利用创纪录年份中的一个小池
与2026年最大的加密货币黑客攻击相比,775,000美元的损失是适度的,但它符合更广泛的模式。
TRM Labs 统计今年上半年发生了 207次黑客攻击,这是六个月内记录的最高数量,典型事件的成本约为219,000美元。其中100多起涉及较小的智能合约漏洞利用。
基础设施和运营妥协仅占事件的约15%,但占总损失的约76%。
因此,Ajna 说明了安全问题的另一部分:损失不一定来自壮观的交易所泄露或私钥泄露。它们可能出现在 DeFi 日益复杂的借贷逻辑中埋藏的假设中。
如果您正在阅读这篇文章,说明您已经领先一步。请继续通过我们的通讯保持关注。
常见问题
Ajna Protocol 损失了多少?损失发生在哪里?
据 Defimon Alerts 报道,Ajna 在以太坊上损失了约 775,000 美元,其中约 173,700 美元是从其 syrupUSDC 资金池中流失的。
攻击者是否利用了预言机?
没有。根据其白皮书,Ajna 设计上就不使用外部价格数据源。Defimon 将此次攻击定性为“清算会计操纵”,意味着协议内部的会计机制被篡改,而非外部预言机出现问题。
Ajna 在攻击前是否收到警告?
是的。Defimon 表示,它在第一笔漏洞利用交易发生前一个多小时就检测到了预谋中的攻击,并通过 Discord 通知了 Ajna 团队,但团队未能及时做出反应。
什么是清算会计操纵?
清算会计操纵是一种利用借贷协议计算抵押品、债务、清算价格或损失方式的攻击。攻击者可能通过操纵这些计算来超额借款、避免损失,或从贷款人处提取价值。
Ajna 当前的总锁仓量(TVL)是多少?
由于在遭受攻击期间数字可能会迅速变化,Ajna 当前的总锁仓量(TVL)应参考实时的链上仪表盘进行核实。在本报告中,需区分 Ajna 整体的 TVL 与实际暴露于受影响 V2 池的流动性。
我在 Ajna 借出的资金安全吗?
不一定。如果您向受影响的 Ajna V2 池提供了资产,您的风险敞口取决于事件中涉及的具体池、资产和交易。在 Ajna 完成调查之前,贷款人在假设其资金未受影响之前,应先查看协议官方的事件更新。
免责声明。 所提供的信息不构成交易建议。Cryptopolitan.com 对基于本页信息进行的任何投资不承担任何责任。我们强烈建议在做出任何投资决策之前进行独立研究或咨询合格的专业人士。

Ashish Kumar
Ashish Kumar 是一位拥有八年新闻室经验的加密货币和金融记者。他报道加密货币市场、监管、DeFi 和交易所生态系统的最新动态。他曾与 Coingape、Todayq 和 Newsroompost 合作。Ashish 在 IIMC 获得了英语新闻学研究生文凭。他还采访过包括 Arthur Hayes、Yat Siu、Austin Federa 在内的行业人物。









