






Moonwell contrasta la votazione di governance per un'acquisizione ostile

- Moonwell è sotto attacco alla governance: un malintenzionato ha utilizzato oltre 1.808 $ per acquisire potere di voto sufficiente a tentare il controllo di circa 1,08 milioni di $ in asset.
- L'attaccante ha acquistato oltre 40M di token MFAM, raggiunto il quorum e proposto il trasferimento dei diritti amministrativi per un potenziale rendimento di 597x.
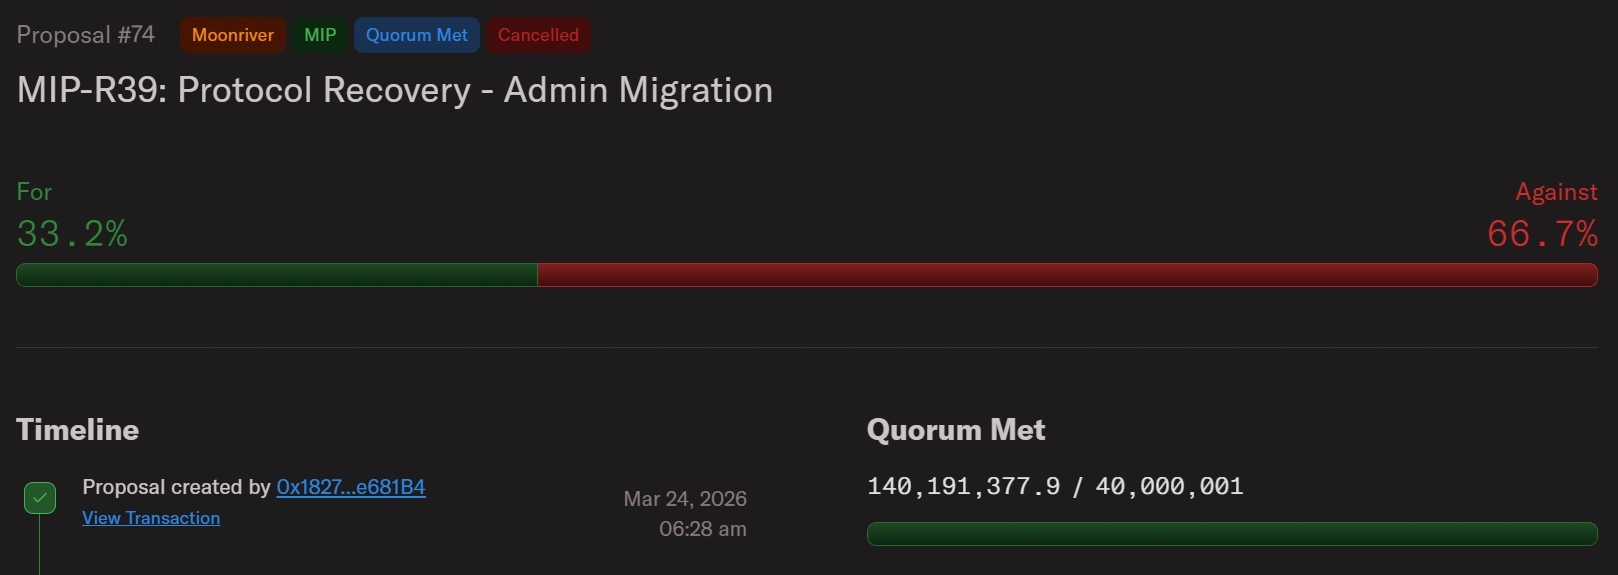
- La risposta della community è forte, con oltre il 66,7% dei voti contrari alla proposta.
Moonwell combatte il voto di governance per un'acquisizione ostile
Moonwell, il protocollo di prestito decentralizzato che opera su Moonriver, sta combattendo un tentativo attivo da parte di un attaccante sconosciuto di prendere il controllo amministrativo dei suoi smart contract attraverso un voto di governance manipolato.
Come una scommessa di $1,808 ha minacciato un protocollo da $1 milioni?
Il 24 marzo, l'attaccante ha finanziato un portafoglio di deployer e lo ha utilizzato per acquistare 40,17 milioni di token MFAM, il token di governance nativo di Moonwell, dallo scambio decentralizzato SolarBeam su Moonriver per 1.600 MOVR, del valore di 1.808 dollari.
L'attaccante ha quindi distribuito un contratto contenente logica di exploit su misura e ha presentato la Proposta n. 74, intitolata "MIP-R39: Recupero del protocollo – Migrazione dell'amministratore".
Questa proposta prevede il trasferimento del controllo amministrativo di tutti e sette i mercati di prestito, del Comptroller e dell'Oracle al contratto dell'attaccante.
Blockful, una piattaforma di sicurezza della governance per le organizzazioni autonome decentralizzate (DAO), ha scritto che la proposta è chiaramente un attacco, aggiungendo che il contratto dell'attaccante conteneva già le transazioni necessarie per svuotare tutti i mercati alla loro esecuzione.
Al blocco di snapshot, i 40,17 milioni di MFAM dell'attaccante hanno superato la soglia di quorum del protocollo di 40 milioni. Il rendimento implicito, in caso di successo, sarebbe stato di circa 597 volte il costo dell'attacco.
I fondi esposti sui mercati Moonwell di Moonriver ammontano a circa 1,08 milioni di dollari. Questo attacco arriva circa un mese dopo che Moonwell ha subito una perdita di circa 1,8 milioni di dollari in debiti inesigibili, attribuita a un oracle mal configurato per il suo mercato Coinbase-wrapped ETH (cbETH).
Moonwell può fermare il voto e cosa succederà dopo?
Voto della comunità I dati al 26 marzo mostrano che il 66,7% dei voti espressi si oppone alla proposta. Il voto si chiude il 27 marzo alle 10:28 UTC, lasciando una finestra ristretta per l'azione.
Il responsabile della governance di Moonwell ha chiesto a chiunque sia dietro la proposta di farsi avanti e fornire maggiori chiarezze condividendo i dettagli sull'intento della proposta e una spiegazione tecnica delle modifiche. Il responsabile ha anche chiesto al proponente di interagire con la comunità nel forum.
Fino a quando non verranno forniti i contesti richiesti, Moonwell consiglia ai membri della comunità di esercitare cautela nella revisione o nel voto su questa proposta, di evitare di sostenere proposte che mancano di trasparenza sufficiente e di attendere ulteriori chiarimenti prima di intraprendere azioni.
Finora, il numero di voti contro la proposta indica che Moonwell sta prendendo il sopravvento.
Blockful ha delineato due strategie di difesa valide per mitigare il passaggio della proposta. La prima è mobilitare voti "Contro" sufficienti prima della scadenza. Tuttavia, questa mossa è complicata dal fatto che il potere di voto viene acquisito all'inizio del blocco della proposta, il che significa che i MFAM acquistati dopo l'attacco non hanno peso in questo voto.
Blockful ha notato che il proponente della precedente proposta legittima detiene almeno 48,8 milioni di potere di voto in MFAM staked, sufficiente per sconfiggere la proposta direttamente con una singola transazione.
La seconda opzione, e secondo Blockful quella più sicura, è il Break Glass Guardian, un multisig Gnosis Safe 2-of-3 che può bypassare completamente il timelock del protocollo e trasferire l'amministrazione all'indirizzo di governance legittimo, rendendo la proposta dell'attaccante un'operazione non valida (no-op) anche se viene approvata.
Se la proposta viene approvata senza intervento, l'attaccante potrebbe programmare l'esecuzione già il 27 marzo, con un timelock di 24 ore che scadrà il 28 marzo, la data più presto in cui tutti i fondi potrebbero essere svuotati.
Si sono verificati una serie di attacchi alla governance in passato che hanno causato ingenti perdioni ad alcune piattaforme DeFi. Un incidente notevole si è verificato nell'aprile 2022 con il protocollo stablecoin Beanstalk, che ha perso 181 milioni di dollari a causa di un attacco alla governance basato su flash loan che ha sfruttato la stessa vulnerabilità fondamentale con potere di voto temporaneo ed esecuzione immediata.
Nel 2024, una fazione di investitori di Compound Finance ha presentato una proposta non sollecitata per ridirigere il 5% del tesoro COMP verso un multisig da loro controllato, provocando una reazione negativa della comunità.
Non limitarti a leggere le notizie sulle criptovalute. Comprendile. Iscriviti alla nostra newsletter. È gratuita.
Dichiarazione di responsabilità. Le informazioni fornite non costituiscono consigli di trading. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti effettuati sulla base delle informazioni fornite in questa pagina. Si consiglia vivamente di effettuare ricerche indipendenti e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Hannah Collymore
Hannah è una scrittrice e redattrice con quasi un decennio di esperienza nella scrittura di blog e nella copertura di eventi nel settore delle criptovalute. Presso Cryptopolitan, Hannah contribuisce alla pagina delle notizie, riportando e analizzando gli ultimi sviluppi nei settori DeFi, RWA, regolamentazione crypto, intelligenza artificiale e tecnologie emergenti. Si è laureata all'Arcadia University con una laurea in Amministrazione Aziendale.









