







- Moonwell은 악용자가 1808 달러 이상을 사용하여 약 108만 달러 규모의 자산에 대한 통제권을 장악하려 한 거버넌스 공격과 맞서 싸우고 있습니다.
- 공격자는 4천만 개 이상의 MFAM 토큰을 매입하여 정족수를 충족시키고 관리 권한 이전을 제안했으며, 이는 잠재적으로 597 배의 수익을 가져올 수 있었습니다.
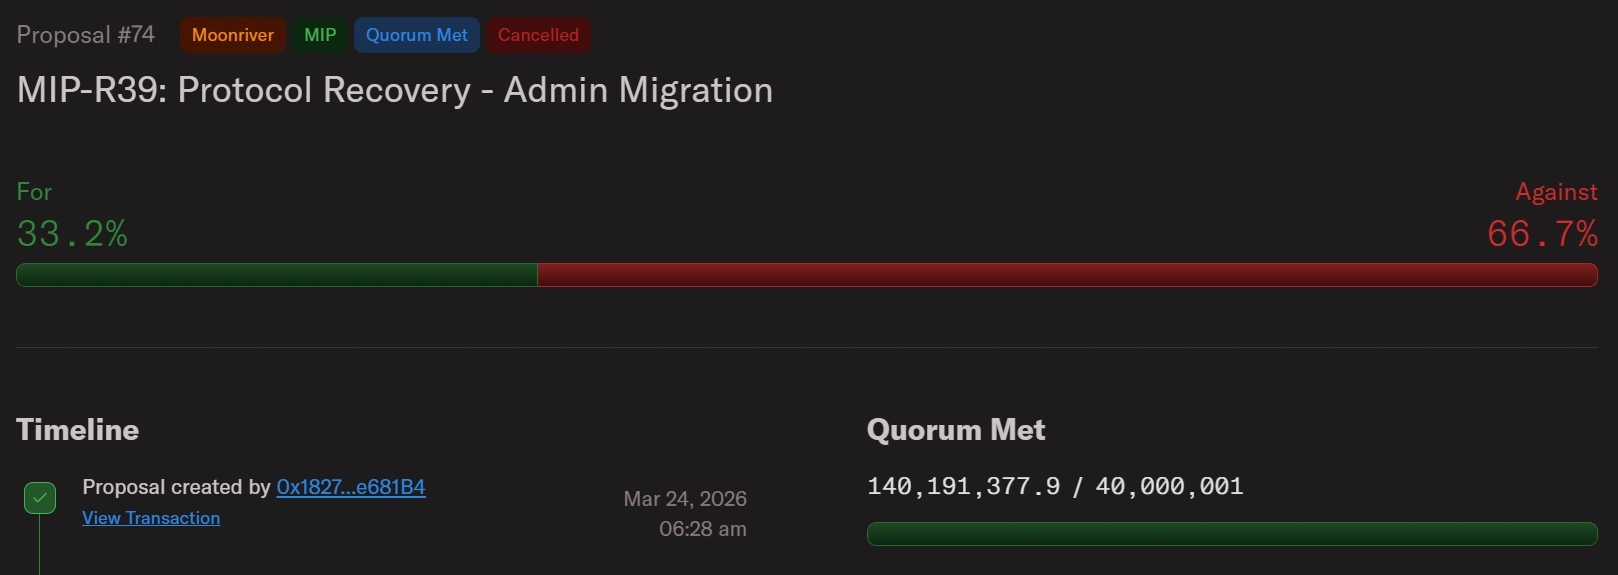
- 커뮤니티의 반응은 강력하여 제안에 반대하는 표가 전체의 66.7% 이상을 차지했습니다.
Moonriver에서 운영 중인 탈중앙화 대출 프로토콜인 Moonwell은 알 수 없는 공격자가 조작된 거버넌스 투표를 통해 스마트 계약의 관리 권한을 탈취하려는 적극적인 시도에 맞서 싸우고 있습니다.
이 제안이 실행되면, 사용자 자산 약 108만 달러를 보유하고 있는 7개의 대출 시장에 대한 통제권이 이를 유출하도록 설계된 지갑으로 이전될 것입니다.
$1,808 베팅이 어떻게 $1만 달러 규모 프로토콜을 위협했는가?
3월 24일, 공격자는 배포자 지갑에 자금을 충전하고 이를 사용하여 Moonriver의 탈중앙화 거래소인 SolarBeam에서 1,600 MOVR(가치 약 1,808달러)에 Moonwell의 네이티브 거버넌스 토큰인 4,017만 MFAM 토큰을 구매했습니다.
그 후 공격자는 목적에 맞춘 악용 로직을 포함한 계약을 배포하고, 제목이 'MIP-R39: 프로토콜 복구 – 관리자 이전'인 제안 #74를 제출했습니다.
이 제안은 모든 7개의 대출 시장, 컴프트롤러(Comptroller), 그리고 오라클에 대한 관리 권한을 공격자의 계약으로 이전하도록 요구하고 있습니다.
탈중앙화 자율 조직(DAO)을 위한 거버넌스 보안 플랫폼인 Blockful은 이 제안이 명백한 공격이라고 작성하며, 공격자의 계약에는 실행 시 모든 시장을 유출하는 데 필요한 트랜잭션이 이미 포함되어 있다고 덧붙였습니다.
스냅샷 블록 시점, 공격자의 4,017만 MFAM은 프로토콜의 4,000만 쿼럼 임계값을 초과했습니다. 성공할 경우 예상 수익은 공격 비용의 약 597배에 달할 것이었습니다.
Moonwell의 Moonriver 시장에서 노출된 자금 총액은 약 108만 달러입니다. 이 공격은 Moonwell이 약 한 달 전에 손실을 입은 직후 발생했습니다. 약 180만 달러의 나쁜 부채(bad debt) 손실은 Coinbase 래핑된 ETH(cbETH) 시장의 오라클 구성 오류로 인해 발생했습니다.
Moonwell은 투표를 막을 수 있을까, 그리고 다음 단계는 무엇일까?
커뮤니티 투표 3월 26일 기준 데이터에 따르면, 투표된 표의 66.7%가 제안에 반대했습니다. 투자는 3월 27일 10:28 UTC에 종료되며, 행동을 취할 수 있는 시간은 좁은 창에 불과합니다.
Moonwell의 거버넌스 리더는 제안의 배후에 있는 사람에게 제안을 제기하여 제안의 의도에 대한 세부 사항과 변경 사항에 대한 기술적 설명을 공유함으로써 더 많은 명확성을 제공해 줄 것을 요청했습니다. 리더는 또한 제안자가 포럼에서 커뮤니티와 소통할 것을 요청했습니다.
필요한 맥락이 제공될 때까지 Moonwell은 커뮤니티 구성원들에게 이 제안을 검토하거나 투표할 때 주의를 기울이고, 투명성이 부족한 제안을 지지하지 않으며, 추가적인 명확화가 있을 때까지 행동을 보류할 것을 조언합니다.
현재까지 제안에 대한 반대 투표 수는 Moonwell이 우위를 점하고 있음을 나타냅니다.
Blockful은 제안이 통과되는 것을 방지하기 위한 두 가지 실행 가능한 방어 전략을 제시했습니다. 첫 번째는 마감 전 충분한 '반대' 투표를 동원하는 것입니다. 그러나 투표 권한은 제안 시작 블록에서 스냅샷되므로 공격 이후 구매한 MFAM은 이번 투표에서 무력하다는 사실 때문에 이 움직임은 복잡해집니다.
Blockful은 이전의 정당한 제안의 제안자가 스테이킹된 MFAM으로 최소 4,880만 투표 권한을 보유하고 있어, 단일 트랜잭션으로 제안을 outright(완전히) 무효화할 수 있다고 지적했습니다.
두 번째이자 Blockful에 따르면 더 안전한 옵션은 'Break Glass Guardian'입니다. 이는 프로토콜의 타임록을 완전히 우회하여 관리 권한을 합법적인 거버넌스 주소로 이전할 수 있는 2-of-3 Gnosis Safe 멀티시그입니다. 이를 통해 공격자의 제안이 통과되더라도 무의미한(no-op) 것이 됩니다.
개입 없이 제안이 통과되면, 공격자는 3월 27일 조기에 실행을 큐에 넣을 수 있으며, 24시간 타임록은 3월 28일에 만료되어 이 날짜가 모든 자금이 유출될 수 있는 가장 빠른 날짜가 됩니다.
과거 일부 DeFi 플랫폼에 큰 손실을 남긴 일련의 거버넌스 공격이 있었습니다. 2022년 4월, Beanstalk 스테이블코인 프로토콜은 플래시 로인을 기반으로 한 거버넌스 공격으로 1억 8,100만 달러를 손실했는데, 이는 즉각적인 실행과 함께 임시 투표 권한이라는 동일한 근본적인 취약점을 악용한 것이었습니다.
2024년, Compound Finance 투자자 일파는 5%의 COMP 재정을 자신이 통제하는 멀티시그로 전환하는 비청탁 제안서를 제출했으며, 이는 커뮤니티의 반발을 불러일으켰습니다.
암호화폐 뉴스를 단순히 읽는 것을 넘어, 이해하세요. 뉴스레터에 구독하세요. 무료입니다.
면책 조항. 제공된 정보는 투자 조언이 아닙니다. Cryptopolitan.com 본 페이지에 제공된 정보를 바탕으로 이루어진 투자에 대해 어떠한 책임도 지지 않습니다. 투자 결정을 내리기 전에 반드시 독립적인 조사나 자격을 갖춘 전문가의 상담을 강력히 권장합니다.

한나 콜리모어
한나는 암호화폐 분야에서 거의 10년 간의 블로그 작성 및 이벤트 리포팅 경험을 가진 작가이자 편집자입니다. 크립토폴리탄에서 한나는 뉴스 페이지에 기여하며 DeFi, RWA, 암호화폐 규제, AI 및 프론티어 테크 산업의 최신 동향을 보도하고 분석합니다. 그녀는 아카디아 대학교에서 경영학 학위를 취득했습니다.









