



Moonwell lucha contra una votación de gobernanza para un hostil takeover

- Moonwell enfrenta un ataque de gobernanza en el que un explotador utilizó más de 1.808 $ para obtener suficiente poder de votación e intentar controlar alrededor de 1,08 M $ en activos.
- El atacante compró más de 40M de tokens MFAM, cumplió con el quórum y propuso transferir los derechos de administración para un posible retorno de 597x.
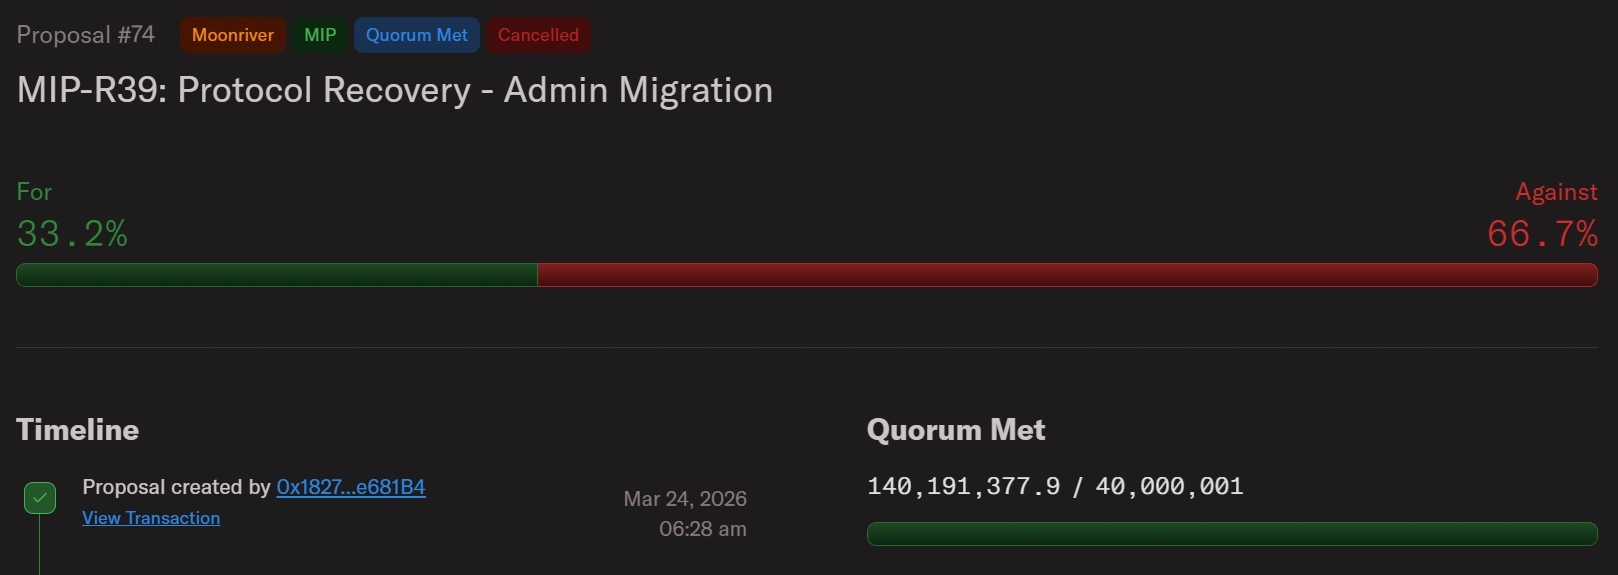
- La respuesta de la comunidad es fuerte, con más del 66,7% de los votos en contra de la propuesta.
Moonwell, el protocolo de préstamos descentralizado que opera en Moonriver, está luchando contra un intento activo de un atacante desconocido de apoderarse del control administrativo de sus contratos inteligentes a través de una votación de gobernanza manipulada.
La propuesta, si se ejecuta, entregaría el control de siete mercados de préstamos, que contienen alrededor de 1,08 millones de dólares en activos de usuarios, a una billetera que según se informa está diseñada para vaciarlos.
¿Cómo una apuesta de $1,808 amenazó un protocolo de $1 millones?
El 24 de marzo, el atacante financió una billetera de implementación y la utilizó para comprar 40,17 millones de tokens MFAM, el token de gobernanza nativo de Moonwell, del intercambio descentralizado SolarBeam en Moonriver por 1.600 MOVR, valorados en 1.808 dólares.
El atacante luego implementó un contrato que contenía lógica de explotación diseñada a medida y presentó la Propuesta #74, titulada “MIP-R39: Recuperación del Protocolo – Migración de Administrador”.
Esta propuesta solicita la transferencia del control administrativo de los siete mercados de préstamos, el Comptroller y el Oracle a la billetera del atacante.
Blockful, una plataforma de seguridad de gobernanza para organizaciones autónomas descentralizadas (DAO), escribió que la propuesta es claramente un ataque, añadiendo que la billetera del atacante ya contenía las transacciones necesarias para vaciar todos los mercados al ejecutarse.
En el bloque de instantánea, los 40,17 millones de MFAM del atacante superaron el umbral de quórum de 40 millones del protocolo. El retorno implícito, si tuviera éxito, habría sido aproximadamente 597 veces el costo del ataque.
Los fondos expuestos en los mercados de Moonriver de Moonwell ascienden a unos 1,08 millones de dólares. Este ataque se produce aproximadamente un mes después de que Moonwell sufriera una pérdida de unos 1,8 millones de dólares en deudas incobrables, atribuida a un oráculo mal configurado para su mercado de ETH envuelto de Coinbase (cbETH).
¿Puede Moonwell detener la votación y qué sucede a continuación?
Votación comunitaria los datos del 26 de marzo muestran que el 66,7% de los votos emitidos se oponen a la propuesta. La votación cierra el 27 de marzo a las 10:28 UTC, dejando una estrecha ventana de tiempo para la acción.
La gobernanza de Moonwell el líder ha pedido a quien esté detrás de la propuesta que se presente y proporcione más claridad compartiendo detalles sobre la intención de la propuesta y una explicación técnica de los cambios. El líder también pidió al proponente que se involucrara con la comunidad en el foro.
Hasta que se proporcione el contexto requerido, Moonwell aconseja a los miembros de la comunidad que ejerzan precaución al revisar o votar esta propuesta, eviten apoyar propuestas que carezcan de transparencia suficiente y esperen más aclaraciones antes de tomar medidas.
Hasta ahora, el número de votos en contra de la propuesta indica que Moonwell está ganando la ventaja.
Blockful describió dos estrategias de defensa viables para mitigar la aprobación de la propuesta. La primera es movilizar suficientes votos “En contra” antes de la fecha límite. Sin embargo, este movimiento también se complica debido al hecho de que el poder de voto se captura en el bloque de inicio de la propuesta, lo que significa que los MFAM comprados después del ataque no tienen peso en esta votación.
Blockful señaló que el proponente de la propuesta legítima anterior posee al menos 48,8 millones de poder de voto en MFAM en staking, suficiente para derrotar la propuesta por completo con una sola transacción.
La segunda opción y, según Blockful, la más segura, es el Guardián Break Glass, una multisig Gnosis Safe de 2 de 3 que puede omitir completamente el tiempo de espera del protocolo y transferir la administración de nuevo a la dirección de gobernanza legítima, haciendo que la propuesta del atacante sea inofensiva incluso si se aprueba.
Si la propuesta se aprueba sin intervención, el atacante podría programar la ejecución tan pronto como el 27 de marzo, con un tiempo de espera de 24 horas que expira el 28 de marzo, la fecha más temprana en que se podrían vaciar todos los fondos.
Ha habido una serie de ataques de gobernanza en el pasado que dejaron a algunas plataformas DeFi con grandes pérdidas. Un incidente notable ocurrió en abril de 2022 con el protocolo de stablecoin Beanstalk, que perdió 181 millones de dólares debido a un ataque de gobernanza basado en préstamos flash que explotó la misma vulnerabilidad fundamental con poder de voto temporal y ejecución inmediata.
En 2024, una facción de inversores de Compound Finance presentó una propuesta no solicitada para redirigir el 5% del tesoro COMP a una multisig que controlaban, lo que provocó una reacción negativa de la comunidad.
Las mentes más inteligentes del mundo cripto ya leen nuestro boletín. ¿Quieres unirte? Únete a ellos.
Aviso de responsabilidad. La información proporcionada no es un consejo de trading. Cryptopolitan.com no asumimos responsabilidad alguna por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente la investigación independiente y/o la consulta con un profesional calificado antes de tomar cualquier decisión de inversión.

Hannah Collymore
Hannah es escritora y editora con casi una década de experiencia en la redacción de blogs y la cobertura de eventos en el ámbito de las criptomonedas. En Cryptopolitan, Hannah contribuye a la página de noticias, informando y analizando los últimos avances en DeFi, RWA, regulación de criptomonedas, inteligencia artificial y tecnologías de vanguardia. Se graduó de la Universidad de Arcadia con una licenciatura en Administración de Empresas.









