







- Moonwellは、悪意のある攻撃者が1,808ドル以上を投じて十分な議決権を獲得し、約108万ドル相当の資産の支配を試みるというガバナンス攻撃に直面しています。
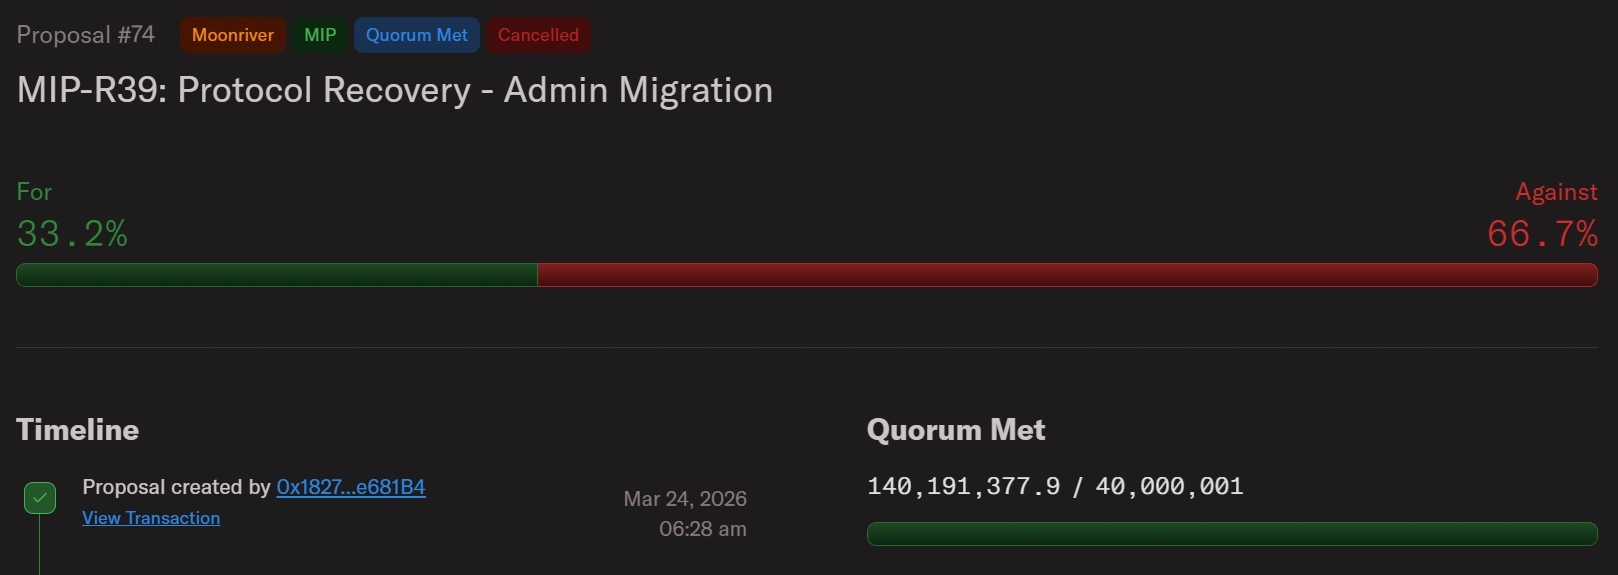
- 攻撃者は4,000万以上のMFAMトークンを購入し、定足数を満たして管理権限の移転を提案しました。これは潜在的に597倍のリターンをもたらす可能性があります。
- コミュニティからの反応は強く、提案に対して66.7%以上の投票が反対しました。
Moonriver上で稼働する分散型融資プロトコルであるMoonwellは、不正操作されたガバナンス投票を通じてスマートコントロールの管理権を奪おうとする不明な攻撃者の積極的な試みに対抗している。
この提案が実行されれば、ユーザー資産約108万ドルを保有する7つの融資市場の管理権が、それらを空にするために設計されたと報告されているウォレットに渡されることになる。
どうして$1,808の賭けが$1百万ドル規模のプロトコルを脅かしたのか?
3月24日、攻撃者はデプロイヤーウォレットに資金を投入し、Moonriver上の分散型取引所SolarBeamから、Moonwellのネイティブガバナンストークンである4,017万MFAMトークンを1,600 MOVR(価値約1,808ドル)で購入した。
その後、攻撃者は目的に特化した攻撃ロジックを含むコントラクトをデプロイし、「MIP-R39:プロトコルリカバリー – 管理者移行」と題された提案#74を提出した。
この提案は、7つの融資市場すべて、コントローラー、およびオラクルの管理権を攻撃者のコントラクトに移転することを求めている。
分散型自律組織(DAO)向けのガバナンスセキュリティプラットフォームであるBlockfulは、この提案が明らかに攻撃であると書き、攻撃者のコントラクトには実行時にすべての市場から資金を抜き取るために必要なトランザクションがすでに含まれていると付け加えた。
スナップショットブロック時点で、攻撃者の4,017万MFAMはプロトコルの4,000万のクォーラム閾値を超えていた。成功した場合の想定リターンは、攻撃コストの約597倍になると推定された。
MoonwellのMoonriver市場全体で露呈した資金は約108万ドルにのぼる。この攻撃は、Moonwellが 損失を被った 約1か月前のことである。この損失は、CoinbaseラップドETH(cbETH)市場のオラクル設定ミスに起因する約180万ドルの不良債務である。
Moonwellは投票を停止できるのか、その後どうなるのか?
3月26日時点の コミュニティ投票データによると、投票の66.7%が提案に反対している。投票は3月27日10:28 UTCに終了し、行動を起こすための狭い時間枠が残されている。
Moonwellのガバナンス 責任者は、提案の背後にある人物に対し、提案の意図に関する詳細と変更の技術的説明を共有することで、より明確な情報を提供することを求めた。責任者はまた、提案者にフォーラムでコミュニティと対話するよう要請した。
必要な文脈が提供されるまで、Moonwellはコミュニティメンバーに対し、この提案のレビューや投票に注意を払い、透明性が不十分な提案への支持を避け、行動を起こす前にさらなる明確化を待つよう助言している。
これまでに、提案に反対する投票数が示すところでは、Moonwellが優勢になりつつある。
Blockfulは、提案が可決されるのを防ぐための2つの有効な防御戦略を提示した。第一に、期限前に十分な「反対」票を集めることである。しかし、この動きは、投票権が提案開始ブロックでスナップショットされるため、複雑さを増している。つまり、攻撃後に購入されたMFAMはこの投票において無効である。
Blockfulは、以前の正当な提案の提案者が、ステークされたMFAMで少なくとも4,880万の投票権を保有しており、単一のトランザクションで提案を完全に打ち負かすのに十分だと指摘した。
第二の、Blockfulによるとより安全なオプションは、Break Glass Guardianである。これは2-of-3 Gnosis Safeマルチシグで、プロトコルのタイムロックを完全にバイパスし、管理者権限を正当なガバナンスアドレスに戻すことができる。これにより、攻撃者の提案が可決されたとしても、無効なものとみなされる。
介入なく提案が可決された場合、攻撃者は27日以降に実行をキューに入れ、24時間のタイムロックが3月28日に期限切れとなり、すべての資金が抜き取られる最早の日程となる。
過去には、いくつかのガバナンス攻撃があり、一部のDeFiプラットフォームに大きな損失をもたらした。2022年4月のBeanstalkステーブルコインプロトコルの事例が顕著で、同プロトコルは、一時的な投票権と即時実行という同じ根本的な脆弱性を突いたフラッシュローンベースのガバナンス攻撃により1億8,100万ドルを失った。
2024年、Compound Financeの投資家グループは、COMPトレasuryの5%を彼らが管理するマルチシグに振り向けるよう、無断で提案を提出し、コミュニティからの反発を招いた。
これをお読みいただいているあなたは、すでに一歩先を行っています。当社のニュースレターでその先を行ってください。
免責事項。 ここに提供される情報は取引助言ではありません。 Cryptopolitan.com 当社は、このページに提供される情報に基づいて行われたいかなる投資に対しても責任を負いません。いかなる投資判断を下す前に、独立した調査および/または資格を有する専門家への相談を強く推奨します。

ハンナ・コリーモア
Hannahは、暗号通貨分野でほぼ10年にわたるブログ執筆およびイベントレポートの経験を持つライター兼編集者です。Cryptopolitanでは、ニュースページに寄稿し、DeFi、RWA(実世界資産)、暗号通貨規制、AI、フロンティアテック業界の最新の動向を報告・分析しています。アーケディア大学でビジネス経営の学位を取得しています。









