







- Moonwell wehrt sich gegen einen Governance-Angriff, bei dem ein Angreifer mit über 1.808 US-Dollar genügend Stimmrechte erwarb, um zu versuchen, die Kontrolle über rund 1,08 Millionen US-Dollar an Vermögenswerten zu übernehmen.
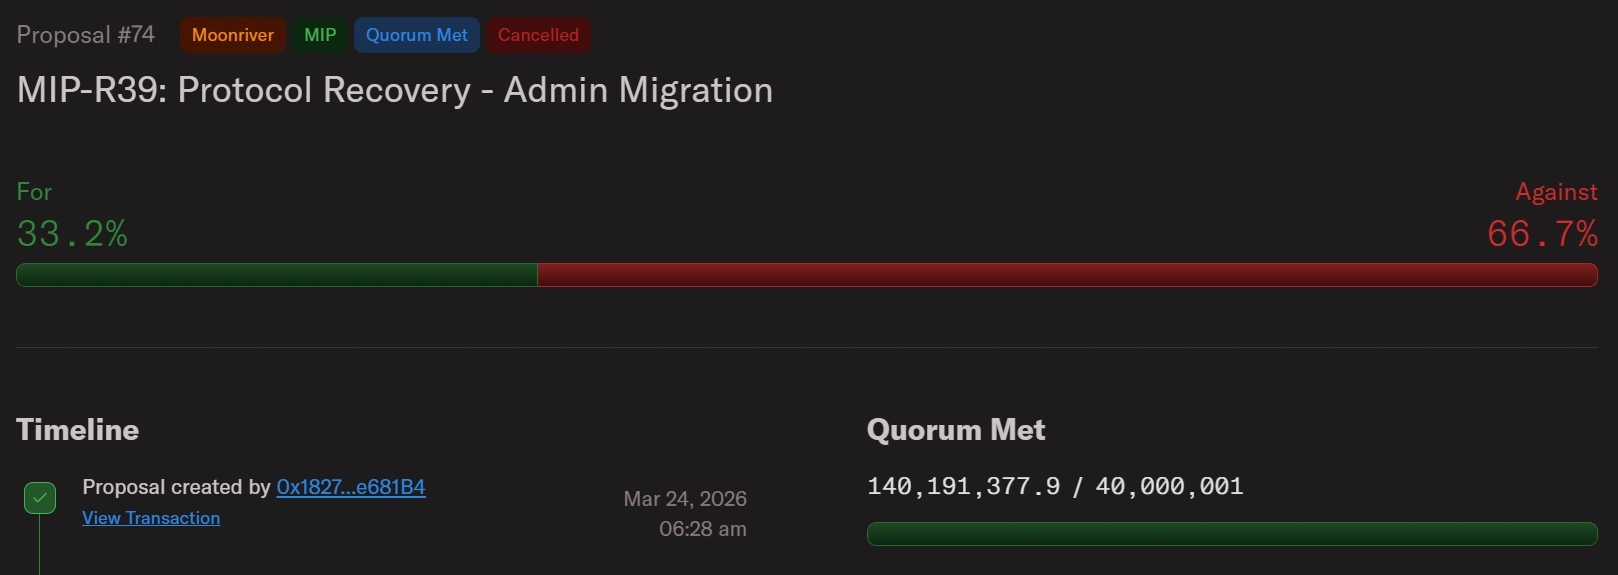
- Der Angreifer kaufte mehr als 40 Millionen MFAM-Token, erfüllte das Quorum und schlug die Übertragung der Admin-Rechte für eine potenzielle Rendite von 597-fach vor.
- Die Reaktion der Community ist stark: Über 66,7 % der Stimmen stimmen gegen den Vorschlag.
Moonwell, das dezentrale Kreditprotokoll, das auf Moonriver operiert, wehrt sich gegen einen aktiven Versuch eines unbekannten Angreifers, die administrative Kontrolle über seine Smart Contracts durch eine manipulierte Governance-Abstimmung an sich zu reißen.
Der Vorschlag würde, falls er umgesetzt wird, die Kontrolle über sieben Kreditmärkte, die rund 1,08 Millionen US-Dollar an Nutzervermögen halten, an eine Wallet übergeben, die Berichten zufolge darauf ausgelegt ist, diese zu leeren.
Wie eine Wette über $1,808 ein $1 Millionen-Protokoll bedrohte
Am 24. März finanzierte der Angreifer eine Deployer-Wallet und nutzte sie, um 40,17 Millionen MFAM-Token, den nativen Governance-Token von Moonwell, von der dezentralen Börse SolarBeam auf Moonriver für 1.600 MOVR im Wert von 1.808 US-Dollar zu kaufen.
Der Angreifer bereitete dann einen Vertrag mit speziell entwickelter Exploit-Logik vor und reichte Proposal #74 mit dem Titel „MIP-R39: Protocol Recovery – Admin Migration“ ein.
Dieser Vorschlag fordert die Übertragung der administrativen Kontrolle über alle sieben Kreditmärkte, den Comptroller und die Oracle an den Vertrag des Angreifers.
Blockful, eine Governance-Sicherheitsplattform für dezentrale autonome Organisationen (DAOs), schrieb, dass der Vorschlag eindeutig ein Angriff ist, und fügte hinzu, dass der Vertrag des Angreifers bereits die Transaktionen enthielt, die zur Leerung aller Märkte bei der Ausführung erforderlich sind.
Zum Zeitpunkt des Snapshot-Blocks übertrafen die 40,17 Millionen MFAM des Angreifers den Quorum-Schwellenwert des Protokolls von 40 Millionen. Die implizierte Rendite, falls erfolgreich, wäre etwa das 597-fache der Kosten des Angriffs gewesen.
Die über Moonwells Moonriver-Märkte exponierten Mittel belaufen sich auf etwa 1,08 Millionen US-Dollar. Dieser Angriff erfolgt etwa einen Monat nachdem Moonwell einen Verlust von etwa 1,8 Millionen US-Dollar an schlechten Schulden erlitten hatte, der auf eine falsch konfigurierte Oracle für seinen Coinbase-umgewandelten ETH (cbETH)-Markt zurückzuführen ist.
Kann Moonwell die Abstimmung stoppen, und was passiert als Nächstes?
Community-Abstimmung Daten vom 26. März zeigen, dass 66,7 % der abgegebenen Stimmen gegen den Vorschlag waren. Die Abstimmung endet am 27. März um 10:28 UTC, was ein enges Zeitfenster für Maßnahmen lässt.
Moonwells Governance Leiter hat denjenigen, der hinter dem Vorschlag steckt, gebeten, vorzutreten und mehr Klarheit zu schaffen, indem er Details zur Absicht des Vorschlags und eine technische Erklärung der Änderungen teilt. Der Leiter bat den Antragsteller auch, sich im Forum mit der Community zu engagieren.
Bis der erforderliche Kontext bereitgestellt ist, rät Moonwell den Community-Mitgliedern, bei der Überprüfung oder Abstimmung über diesen Vorschlag Vorsicht walten zu lassen, keine Unterstützung für Vorschläge zu geben, die nicht ausreichend transparent sind, und weitere Klärungen abzuwarten, bevor sie Maßnahmen ergreifen.
Bisher deutet die Anzahl der Stimmen gegen den Vorschlag darauf hin, dass Moonwell die Oberhand gewinnt.
Blockful skizzierte zwei viable Verteidigungsstrategien, um zu verhindern, dass der Vorschlag verabschiedet wird. Die erste besteht darin, vor der Frist ausreichend „Gegen“-Stimmen zu mobilisieren. Diese Maßnahme ist jedoch auch dadurch kompliziert, dass die Stimmkraft zum Startblock des Vorschlags gemappt wird, was bedeutet, dass nach dem Angriff erworbene MFAM-Token bei dieser Abstimmung keine Gewichtung haben.
Blockful bemerkte, dass der Antragsteller des vorherigen legitimen Vorschlags mindestens 48,8 Millionen Stimmkraft in gestaketen MFAM hält, was ausreicht, um den Vorschlag mit einer einzigen Transaktion vollständig zu besiegen.
Die zweite und laut Blockful sicherere Option ist der Break Glass Guardian, ein 2-aus-3 Gnosis Safe Multisig, der die Zeitverzögerung des Protokolls vollständig umgehen und die Admin-Rechte zurück an die legitime Governance-Adresse übertragen kann, wodurch der Vorschlag des Angreifers auch bei Verabschiedung wirkungslos wird.
Falls der Vorschlag ohne Eingreifen verabschiedet wird, könnte der Angreifer die Ausführung so früh wie am 27. März einreihen, mit einer 24-stündigen Zeitverzögerung, die am 28. März abläuft, dem frühesten Datum, an dem alle Mittel abgezogen werden könnten.
In der Vergangenheit gab es eine Reihe von Governance-Angriffen, die einige DeFi-Plattformen mit großen Verlusten zurückließen. Ein bemerkenswerter Vorfall ereignete sich im April 2022 mit dem Beanstalk-Stablecoin-Protokoll, das 181 Millionen US-Dollar durch einen auf Flash Loans basierenden Governance-Angriff verlor, der dieselbe grundlegende Verwundbarkeit mit temporärer Stimmkraft und sofortiger Ausführung ausnutzte.
Im Jahr 2024 reichte eine Fraktion von Compound Finance-Anlegern einen unerwünschten Vorschlag ein, 5 % des COMP-Treasuries auf ein Multisig zu lenken, das sie kontrollierten, was zu einem Community-Backlash führte.
Die klügsten Krypto-Köpfe lesen bereits unseren Newsletter. Lust dabei? Mach mit.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com Wir übernehmen keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor jeglichen Anlageentscheidungen eine unabhängige Recherche durchzuführen und/oder einen qualifizierten Fachmann zu konsultieren.

Hannah Collymore
Hannah ist Autorin und Redakteurin mit fast einem Jahrzehnt Erfahrung im Bloggen und in der Berichterstattung über Events im Krypto-Bereich. Bei Cryptopolitan arbeitet sie an der News-Seite und berichtet sowie analysiert die neuesten Entwicklungen in den Bereichen DeFi, RWA, Krypto-Regulierung, KI und Zukunftstechnologien. Sie hat ihr Studium an der Arcadia University mit einem Abschluss in Betriebswirtschaft abgeschlossen.









