







- تخوض Moonwell معركة ضد هجوم على الحوكمة، حيث استغل مهاجم مبلغًا يزيد عن 1,808 دولار لاكتساب قوة تصويت كافية لمحاولة السيطرة على أصول تقدر بحوالي 1.08 مليون دولار.
- اشترى المهاجم أكثر من 40 مليون رمز MFAM، وحقق الكووم، وقدم مقترحًا لنقل الحقوق الإدارية في إطار تحقيق عائد محتمل يبلغ 597 ضعفًا.
- استجابة المجتمع قوية، حيث صوت أكثر من 66.7% من المشاركين ضد المقترح.
Moonwell، بروتوكول الإقراض اللامركزي الذي يعمل على Moonriver، يقاتم محاولة نشطة من قبل مهاجم مجهول للسيطرة الإدارية على عقودها الذكية من خلال تصويت حوكمة مزيف.
إذا تم تنفيذ المقترح، فسيتم تسليم السيطرة على سبعة أسواق للإقراض، والتي تحتفظ بحوالي 1.08 مليون دولار من أصول المستخدمين، إلى محفظة يُقال إنها مصممة لتصريفها.
كيف هدد رهان بقيمة 1,808 ببروتوكول بقيمة 1 مليون؟
في 24 مارس، مول المهاجم محفظة مُنشئ واستخدمها لشراء 40.17 مليون رمز MFAM، رمز الحوكمة الأصلي لـ Moonwell، من منصة SolarBeam اللامركزية على Moonriver مقابل 1,600 MOVR، بقيمة 1,808 دولار.
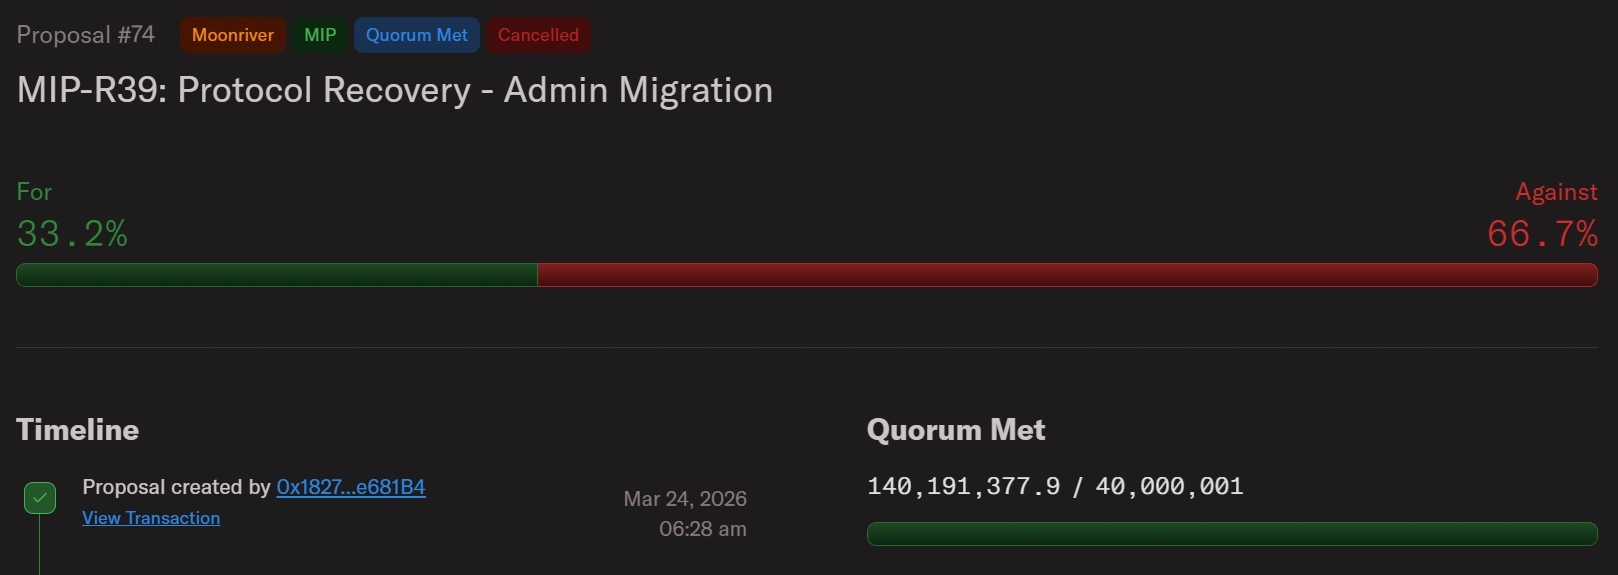
ثم نشر المهاجم عقداً يحتوي على منطق استغلال مخصص وقدم المقترح رقم 74، بعنوان "MIP-R39: استعادة البروتوكول – ترحيل المسؤول".
يدعو هذا المقترح إلى نقل السيطرة الإدارية على جميع أسواق الإقراض السبعة، ومراقب الحسابات (Comptroller)، والمصدر (Oracle) إلى عقد المهاجم.
كتبت Blockful، منصة أمان الحوكمة للمنظمات اللامركزية المستقلة (DAOs)، أن المقترح هو هجوم واضح، مضافة أن عقد المهاجم يحتوي بالفعل على المعاملات اللازمة لتصريف جميع الأسواق عند التنفيذ.
في كتلة اللقطات، تجاوزت 40.17 مليون MFAM الخاصة بالمهاجم عتبة الكوorum البالغة 40 مليون للبروتوكول. العائد الضمني، إذا نجح، سيكون حوالي 597 مرة تكلفة الهجوم.
تبلغ الأموال المكشوفة عبر أسواق Moonriver في Moonwell حوالي 1.08 مليون دولار. يأتي هذا الهجوم بعد شهر تقريباً من تعرض Moonwell لفقدان يبلغ حوالي 1.8 مليون دولار في الديون السيئة، والتي تُعزى إلى مصدر بيانات (oracle) مضبوط بشكل خاطئ لسوقها الخاص بـ Ethereum المعبأ من Coinbase (cbETH).
هل يمكن لـ Moonwell إيقاف التصويت، وماذا يحدث بعد ذلك؟
تصويت المجتمع تظهر البيانات اعتباراً من 26 مارس أن 66.7% من الأصوات المعطاة تعارض المقترح. ينتهي التصويت في 27 مارس الساعة 10:28 بتوقيت UTC، مما يترك نافذة ضيقة للعمل.
حوكمة Moonwell طلب القائد من whoever يقف وراء المقترح أن يظهر ويوفر مزيداً من الوضوح من خلال مشاركة تفاصيل نية المقترح وشرح تقني للتغييرات. كما طلب القائد من المقترح المشاركة مع المجتمع في المنتدى.
حتى يتم توفير السياق المطلوب، تنصح Moonwell أعضاء المجتمع بالحذر عند مراجعة أو التصويت على هذا المقترح، وتجنب دعم المقترحات التي تفتقر إلى الشفافية الكافية، والانتظار للحصول على مزيد من التوضيحات قبل اتخاذ أي إجراء.
حتى الآن، يشير عدد الأصوات ضد المقترح إلى أن Moonwell تكتسب اليد العليا.
رسمت Blockful استراتيجيتين دفاعيتين قابلتين للتطبيق للتخفيف من تمرير المقترح. الأول هو حشد أصوات كافية "ضد" المقترح قبل الموعد النهائي. ومع ذلك، فإن هذه الحركة معقدة أيضاً بسبب حقيقة أن قوة التصويت يتم أخذ لقطة لها عند كتلة بدء المقترح، مما يعني أن MFAM المشتراة بعد الهجوم لا تملك وزناً في هذا التصويت.
لاحظت Blockful أن مقدم المقترح الشرعي السابق يمتلك على الأقل 48.8 مليون قوة تصويت في MFAM المرهونة، وهو ما يكفي لهزيمة المقترح تماماً بمعاملة واحدة.
الخيار الثاني، ووفقاً لـ Blockful، هو الأكثر أماناً، وهو "حارس كسر الزجاج" (Break Glass Guardian)، وهو محفظة متعددة التواقيع (multisig) من نوع Gnosis Safe 2-of-3 يمكنها تجاوز مهلة تنفيذ البروتوكول بالكامل ونقل الإدارة مرة أخرى إلى عنوان الحوكمة الشرعي، مما يجعل مقترح المهاجم بلا جدوى حتى لو تم تمريره.
إذا تم تمرير المقترح دون تدخل، يمكن للمهاجم جدولة التنفيذ في أقرب وقت في 27 مارس، مع انتهاء مهلة 24 ساعة في 28 مارس، وهو التاريخ الذي يمكن فيه تصريف جميع الأموال في أقرب وقت.
كانت هناك سلسلة من هجمات الحوكمة في الماضي تركت بعض منصات DeFi بخسائر كبيرة. حدث حادث ملحوظ في أبريل 2022 مع بروتوكول العملة المستقرة Beanstalk، الذي خسر 181 مليون دولار بسبب هجوم حوكمة قائم على القروض الفورية استغل نفس الثغرة الأساسية المتعلقة بقوة التصويت المؤقتة مع التنفيذ الفوري.
في عام 2024، قدم فريق من مستثمري Compound Finance مقترحاً غير معلن لإعادة توجيه 5% من خزينة COMP إلى محفظة متعددة التواقيع يسيطرون عليها، مما أدى إلى رد فعل عنيف من المجتمع.
إذا كنت تقرأ هذا، فأنت متقدّم بالفعل. ابق هناك مع نشرتنا الإخبارية.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تتم بناءً على المعلومات المقدمة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

هانا كولي مور
هانا كاتبة ومحرّرة تمتلك خبرة تمتد لأكثر من عقد في كتابة المدونات وتغطية الفعاليات في مجال العملات الرقمية. في موقع كريبتوبوليتان، تساهم هانا في صفحة الأخبار من خلال تغطية وتحليل أحدث التطورات في مجالات التمويل اللامركزي (DeFi)، والأصول الواقعية (RWA)، وتنظيم العملات الرقمية، والذكاء الاصطناعي، وتقنيات الحدود الجديدة. تخرجت هانا من جامعة أركاديا بدرجة البكالوريوس في إدارة الأعمال.









