







- Moonwell se bat contre une attaque de gouvernance où un exploiteur a utilisé plus de 1 808 $ pour acquérir suffisamment de pouvoir de vote afin de tenter de prendre le contrôle d'environ 1,08 M $ d'actifs.
- L'attaquant a acheté plus de 40 M de tokens MFAM, atteint le quorum et a proposé le transfert des droits d'administration pour un retour potentiel de 597x.
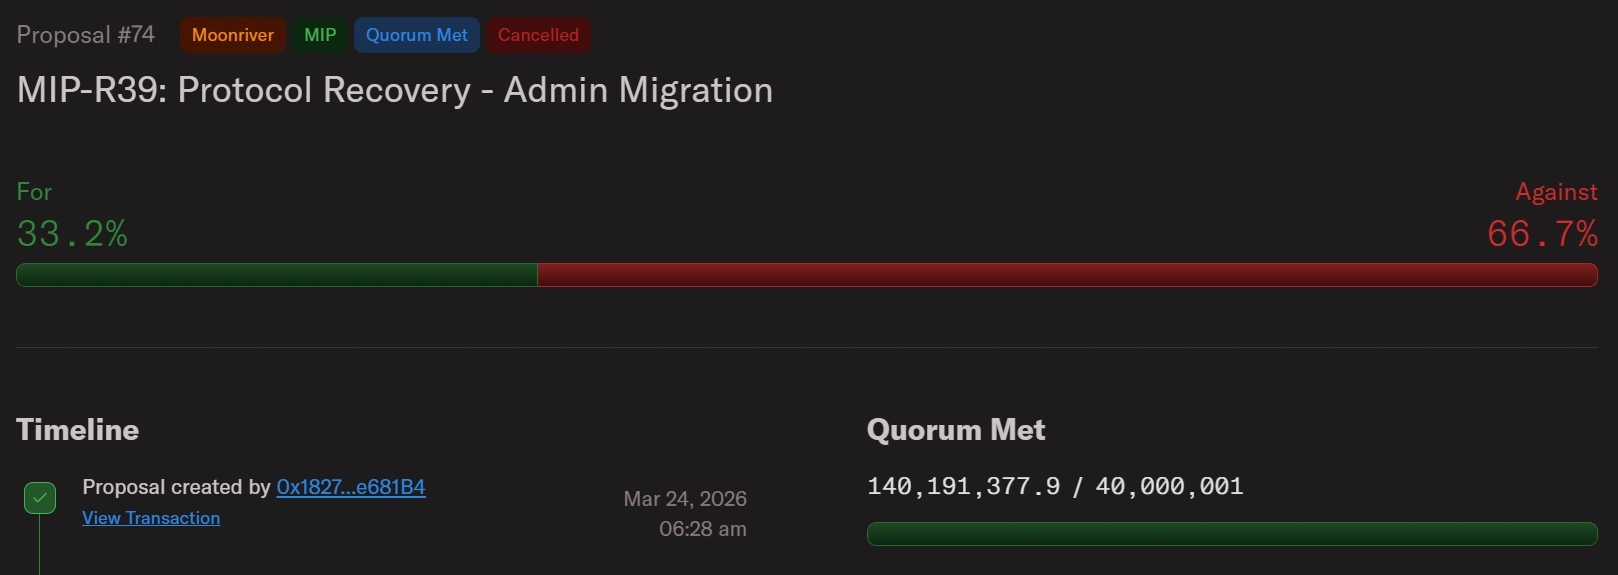
- La réponse de la communauté est forte, avec plus de 66,7 % des votes opposés à la proposition.
Moonwell, le protocole de prêt décentralisé opérant sur Moonriver, combat une tentative active d'un attaquant inconnu pour s'emparer du contrôle administratif de ses contrats intelligents via un vote de gouvernance manipulé.
Si cette proposition était exécutée, elle remettrait le contrôle de sept marchés de prêt, détenant environ 1,08 million de dollars d'actifs utilisateurs, à un portefeuille conçu pour les vider.
Comment un pari de 1,808 a-t-il menacé un protocole de 1 millions de dollars ?
Le 24 mars, l'attaquant a financé un portefeuille de déploiement et l'a utilisé pour acheter 40,17 millions de tokens MFAM, le token de gouvernance natif de Moonwell, sur la plateforme d'échange décentralisée SolarBeam sur Moonriver pour 1 600 MOVR, d'une valeur de 1 808 $.
L'attaquant a ensuite déployé un contrat contenant une logique d'exploitation sur mesure et a soumis la Proposition #74, intitulée « MIP-R39 : Récupération du protocole – Migration de l'administrateur ».
Cette proposition appelle au transfert du contrôle administratif de tous les sept marchés de prêt, du Comptroller et de l'Oracle vers le contrat de l'attaquant.
Blockful, une plateforme de sécurité de la gouvernance pour les organisations autonomes décentralisées (DAO), a écrit que la proposition est clairement une attaque, ajoutant que le contrat de l'attaquant contenait déjà les transactions nécessaires pour vider tous les marchés lors de l'exécution.
Au bloc de capture, les 40,17 millions de MFAM de l'attaquant ont dépassé le seuil de quorum du protocole de 40 millions. Le rendement implicite, en cas de succès, aurait été d'environ 597 fois le coût de l'attaque.
Les fonds exposés sur les marchés Moonwell de Moonriver s'élèvent à environ 1,08 million de dollars. Cette attaque survient environ un mois après que Moonwell a subi une perte d'environ 1,8 million de dollars en dettes toxiques, attribuée à un oracle mal configuré pour son marché Ethereum Coinbase enveloppé (cbETH).
Moonwell peut-il arrêter le vote, et que se passe-t-il ensuite ?
Vote communautaire Les données du 26 mars montrent que 66,7 % des votes exprimés s'opposent à la proposition. Le vote se clôt le 27 mars à 10 h 28 UTC, laissant une fenêtre d'action étroite.
Le responsable de la gouvernance de Moonwell a demandé à l'auteur de la proposition de se manifester et de fournir plus de clarté en partageant les détails de l'intention de la proposition et une explication technique des changements. Le responsable a également demandé au proposant de s'engager avec la communauté sur le forum.
Jusqu'à ce que le contexte requis soit fourni, Moonwell conseille aux membres de la communauté de faire preuve de prudence lors de l'examen ou du vote sur cette proposition, d'éviter de soutenir les propositions qui manquent de transparence suffisante et d'attendre des éclaircissements supplémentaires avant de passer à l'action.
Jusqu'à présent, le nombre de votes contre la proposition indique que Moonwell prend l'avantage.
Blockful a décrit deux stratégies de défense viables pour atténuer le passage de la proposition. La première consiste à mobiliser suffisamment de votes « Contre » avant la date limite. Cependant, cette manœuvre est également compliquée par le fait que le pouvoir de vote est figé au bloc de début de la proposition, ce qui signifie que les MFAM achetés après l'attaque n'ont aucun poids sur ce vote.
Blockful a noté que le proposant de la proposition légitime précédente détient au moins 48,8 millions de pouvoir de vote en MFAM mis en jeu, suffisant pour vaincre la proposition directement avec une seule transaction.
La deuxième option, et selon Blockful la plus sûre, est le Garde Brise-Verre (Break Glass Guardian), un multisig Gnosis Safe 2 sur 3 qui peut contourner entièrement le délai de mise en œuvre du protocole et transférer l'administration à l'adresse de gouvernance légitime, rendant la proposition de l'attaquant sans effet même si elle est adoptée.
Si la proposition est adoptée sans intervention, l'attaquant pourrait programmer l'exécution dès le 27 mars, avec un délai de mise en œuvre de 24 heures expirant le 28 mars, la date la plus tôt à laquelle tous les fonds pourraient être vidés.
Il y a eu une série d'attaques de gouvernance par le passé qui ont laissé certaines plateformes DeFi avec des pertes majeures. Un incident notable s'est produit en avril 2022 avec le protocole de stablecoin Beanstalk, qui a perdu 181 millions de dollars à la suite d'une attaque de gouvernance basée sur un prêt flash qui a exploité la même vulnérabilité fondamentale avec un pouvoir de vote temporaire et une exécution immédiate.
En 2024, une faction d'investisseurs de Compound Finance a soumis une proposition non sollicitée pour rediriger 5 % du trésor COMP vers un multisig qu'ils contrôlaient, provoquant un tollé de la communauté.
Les esprits les plus brillants du secteur crypto lisent déjà notre newsletter. Vous aussi ? Rejoignez-les.
Avertissement. Les informations fournies ne constituent pas des conseils en matière d'investissement. Cryptopolitan.com ne saurait être tenue responsable des investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement de mener vos propres recherches et/ou de consulter un professionnel qualifié avant de prendre toute décision d'investissement.

Hannah Collymore
Hannah est rédactrice et éditrice avec près de dix ans d'expérience dans la rédaction de blogs et le reporting d'événements dans l'espace crypto. Chez Cryptopolitan, Hannah contribue à la page actualités, en rapportant et en analysant les derniers développements dans les secteurs de la DeFi, des RWA, de la régulation des crypto-monnaies, de l'IA et des technologies de pointe. Elle est diplômée de l'Université Arcadia avec un diplôme en administration des affaires.









