




Liquid ripristina il backing BTC di 1:1 mentre Adam Back avverte sulle soluzioni AI

- La Federazione Liquid ha ripristinato la copertura Bitcoin 1:1 per LBTC dopo che Blockstream ha fornito i 550 BTC mancanti, eliminando il deficit di riserva.
- L'exploit di settembre ha permesso agli aggressori di coniare circa 4.000 LBTC non coperti e prelevare circa 598 BTC dopo aver restituito la maggior parte dei fondi rubati.
- Blockstream ha rafforzato l'autorizzazione per le peg-out, disabilitato le cache vulnerabili di validazione delle prove e indurito le regole del consenso a seguito dell'exploit.
In seguito a un exploit di settembre che ha drenato circa 320 milioni di dollari in BTC e lasciato un vuoto nella sua riserva, la Federazione Liquid ha ora annunciato di aver ripristinato una copertura completa 1:1 in Bitcoin per LBTC.
Il monete mancanti sarebbero state fornite da Blockstream. LBTC è il token che rappresenta Bitcoin sulla sidechain di Blockstream.
Blockstream ha colmato il vuoto di riserva
La Federazione Liquid ha condiviso il aggiornamento su X martedì 3 novembre, scrivendo che "è lieta di annunciare che le riserve bitcoin della rete sono state completamente ripristinate, ristabilendo la copertura 1:1 in BTC per tutti gli LBTC."
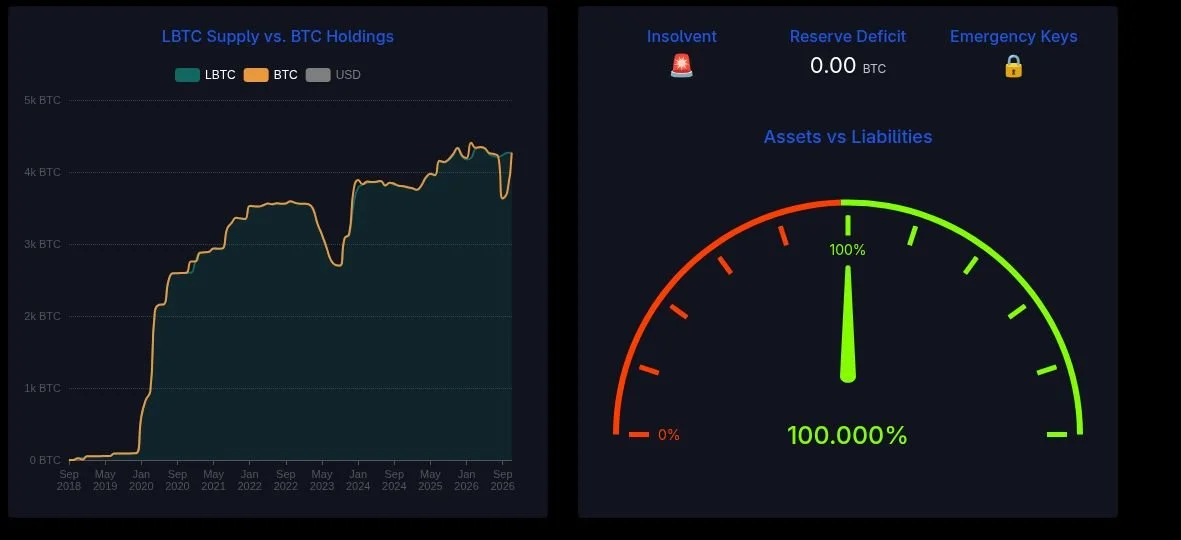
Il CEO di Blockstream Adam Back ha condiviso uno screenshot di una dashboard che mostra le attività e le passività delle Liquid Network in corrispondenza al 100%. Lo screenshot mostrava anche che il deficit di riserva è ora a 0,00 BTC.
Quando Samson Mow, membro del consiglio della Liquid Federation ed ex dirigente di Blockstream, è stato interrogato sulla fonte dei fondi, ha risposto: "Come dichiarato più volte, da Blockstream."
Mow ha tracciato pubblicamente i depositi, mostrando che 50 BTC sono arrivati nel portafoglio della federazione il 28 ottobre, lasciando un debito di 550 BTC. Il lunedì sono stati aggiunti 300 BTC al portafoglio, seguiti da altri 250 BTC più tardi lo stesso giorno, ripristinando il peg.
Gli swap diretti tra Bitcoin e LBTC erano già ripresi settimane prima tramite i fornitori partecipanti.
Tuttavia, la Federazione non ha detto se tutte le restrizioni rimanenti per il peg-out siano state rimosse. Inoltre, oltre ai depositi di Blockstream, la federazione non ha detto nulla su come il buco sia stato completamente coperto.
Come gli hacker hanno stampato LBTC senza copertura
Hacker auto-descritti "white-hat" hanno sfruttato un buy-in in Elements, che è il software open-source che alimenta Liquid, il 6 settembre.
Questo difetto era presente in una cache che memorizzava i risultati di costose verifiche di rangeproof. Poiché la chiave della cache escludeva l'engagement dell'asset e lo scriptPubKey, un nodo poteva riutilizzare una verifica precedente in un contesto in cui non era valida.
Ciò ha consentito all'attaccante di coniare circa 4.000 LBTC non garantiti e di instradarli attraverso il servizio di peg-out di SideSwap per prelevare bitcoin reali.
Le chiavi private non sono state rubate nell'exploit grazie al multisig 11-of-15 della federazione e alle chiavi di autorizzazione di SideSwap, che hanno funzionato come previsto per prevenire tale evenienza.
Il giorno successivo, il l'attaccante ha restituito 3,400 BTC ma ne ha trattenuti circa 598 BTC, che all'epoca valevano circa 47 milioni di dollari.
L'attaccante ha poi richiesto un bug bounty del 10% in cambio dei BTC rimanenti. Tuttavia, Blockstream ha rifiutato l'offerta, affermando che non avrebbe "pagato un riscatto che supera di gran lunga la loro partecipazione economica."
Qualche giorno dopo, il 9 settembre, Blockstream ha rilasciato una versione hardenata di Elements, v23.3.4.
Le correzioni possono prevenire futuri attacchi?
Quando è stato chiesto nel suo post iniziale su X cosa avrebbe impedito che si ripetesse un attacco di questo tipo, Back ha affermato che tre linee di difesa sono state rafforzate.
Ha scritto le chiavi di autorizzazione peg-out (PAK) sono state aggiornate e spostate su hardware wallet offline. La seconda correzione consiste nella disabilitazione delle cache di convalida delle prove e nella risoluzione del bug per i nodi.
Per la terza correzione, Back ha scritto che le regole di consenso sono state rafforzate e configurate in modo da "fallire in sicurezza".
Back ha aggiunto che i sistemi hanno superato più audit condotti da terze parti.
L'avvertimento sulle correzioni suggerite dall'IA
Ha anche affermato che una delle lezioni apprese dall'incidente è trattare ogni suggerimento dell'IA con sospetto, dichiarando: "non fidarti, verifica".
L'avvertimento di Back non deriva da un incidente isolato, poiché un'analisi indipendente ha suggerito che l'attaccante di settembre ha reverse-ingegnerizzato la vulnerabilità partendo da un commit GitHub dal titolo pubblico, prima che qualsiasi nodo di produzione venisse aggiornato.
Secondo il Threat Intelligence Group (GTIG) di Google, gli attaccanti hanno sfruttato 141 vulnerabilità tra gennaio e agosto 2026; si tratta di 14 incidenti in più rispetto ai 127 registrati nell'intero anno 2025.
È stato rivelato che gli strumenti di IA stanno riducendo il divario tra la divulgazione di un bug e lo sviluppo di un exploit funzionante.
La Liquid Federation ha dichiarato di preparare anche modifiche alla governance e al controllo, con ulteriori dettagli promessi nelle prossime settimane.
Non limitarti a leggere le notizie sulle criptovalute. Comprendile. Iscriviti alla nostra newsletter. È gratuita.
Domande frequenti
Come è stato coperto il deficit di riserva della Liquid Network?
Secondo Samson Mow, membro del consiglio di amministrazione della Liquid Federation, Blockstream ha fornito il bitcoin: depositi di 50 BTC il 28 ottobre e 300 BTC più altri 250 BTC lunedì hanno ripristinato la parità 1:1.
Cosa ha causato l'exploit di settembre 2026 su Liquid?
Un bug nella cache di verifica dei rangeproof in Elements, il software sottostante di Liquid, ha permesso a un attaccante di creare circa 4.000 LBTC non garantiti e prelevare bitcoin reali tramite il servizio di peg-out di SideSwap; nessuna chiave privata è stata compromessa.
Cosa ha detto Adam Back sugli aggiornamenti suggeriti dall'IA?
Back ha esortato gli sviluppatori a trattare "con sospetto" gli aggiornamenti suggeriti dall'IA, citando il principio "non fidarti, verifica", e ha elencato come nuove difese di Liquid le chiavi di peg-out indurite in cold storage, le cache delle prove disabilitate e le regole di consenso fail-closed.
Disclaimer. Le informazioni fornite non costituiscono consulenza finanziaria. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti basati sulle informazioni presenti in questa pagina. Si raccomanda vivamente di effettuare ricerche autonome e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Hannah Collymore
Hannah è una scrittrice e redattrice con quasi un decennio di esperienza nella scrittura di blog e nella copertura di eventi nel settore delle criptovalute. Presso Cryptopolitan, Hannah contribuisce alla pagina delle notizie, riportando e analizzando gli ultimi sviluppi nei settori DeFi, RWA, regolamentazione crypto, intelligenza artificiale e tecnologie emergenti. Si è laureata all'Arcadia University con una laurea in Amministrazione Aziendale.









