





- Blockstream이 누락된 550 BTC를 공급하여 LBTC에 대한 1:1 비트코인 담보를 복원하면서 Liquid Federation은 준비금 부족을 해소했습니다.
- 9월 해킹 사건으로 공격자들은 약 4,000개의 미담보 LBTC를 주조하고 대부분의 탈취 자금을 반환한 후 약 598 BTC를 인출할 수 있었습니다.
- Blockstream은 해킹 사건 이후 페그아웃(authorization) 인증을 강화하고 취약한 증명 검증 캐시를 비활성화하며 컨센서스 규칙을 강화했습니다.
약 3억 2천만 달러 상당의 BTC가 유출되고 준비금 공백이 발생한 9월 해킹 사건 이후, Liquid Federation은 이제 LBTC에 대한 완전한 1:1 비트코인 담보를 복원했다고 발표했습니다.
The 누락된 코인들 Blockstream이 공급한 것으로 알려졌습니다. LBTC는 Blockstream의 사이드체인에서 비트코인을 나타내는 토큰입니다.
Blockstream은 준비금 공백을 메웠습니다
Liquid Federation은 X(구 트위터) 11월 3일 화요일에 “네트워크의 비트코인 준비금이 완전히 복원되어 모든 LBTC에 대해 1:1 BTC 담보가 재확립되었다”고 밝히는 업데이트를 게시했습니다.
Blockstream CEO Adam Back이 스크린샷을 공유했습니다 Liquid Network의 자산과 부채가 100% 일치하는 대시보드 화면. 스크린샷에는 현재 준비금 부족분이 0.00 BTC임을 보여줍니다.
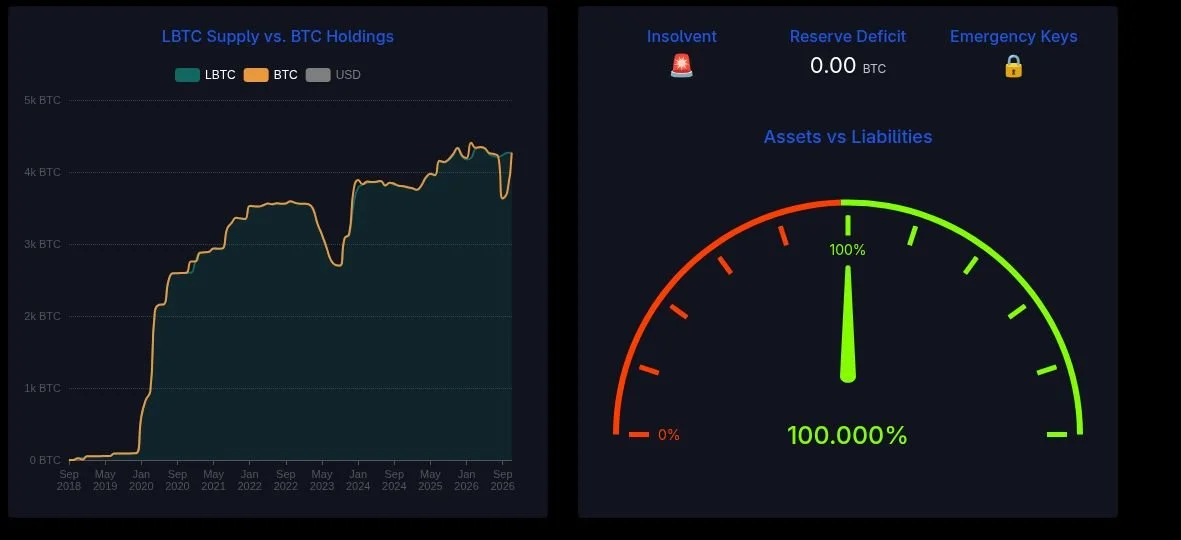
Liquid Federation 이사회 구성원이자 전 Blockstream 임원인 샘슨 모우에게 자금 출처에 대해 질문하자, 그는 “수차례 언급했듯이 Blockstream입니다.”라고 답했습니다.
모우는 예치금을 공개적으로 추적하여, 10월 28일 연금 기금 지갑으로 50 BTC가 입금되어 550 BTC가 부족함을 보였습니다. 월요일에 300 BTC가 추가되었고, 같은 날 늦게 또 다른 250 BTC가 입금되어 페그가 복원되었습니다.
비트코인과 LBTC 간의 직접 스왑은 이미 몇 주 전에 참여 제공업체를 통해 재개되었습니다.
다만, 연금은 모든 남은 페그아웃 제한이 해제되었는지 여부를 밝히지 않았습니다. 또한 Blockstream의 예치금 외에도, 연금은 구멍을 완전히 메운 방법에 대해 아무런 입장을 밝히지 않았습니다.
보유하지 않은 LBTC를 생성한 공격자의 방법
스스로를 화이트햇 해커로 소개하는 사람들 악용하여 Liquid를 구동하는 오픈소스 소프트웨어인 Elements의 가입 절차는 9월 6일에 이루어졌습니다.
이 결점은 비싼 범위 증명(rangeproof) 검사 결과들을 저장하는 캐시에 있었습니다. 캐시 키에 자산 커밋먼트(asset commitment)와 scriptPubKey가 누락되었기 때문에, 노드는 유효하지 않은 컨텍스트에서 이전에 검증된 증명을 재사용할 수 있었습니다.
이것이 공격자가 약 4,000개의 미담보 LBTC를 주조하고 SideSwap의 페그아웃 서비스를 통해 실제 비트코인으로 인출할 수 있게 한 요인이었습니다.
연방제의 11-of-15 멀티시그와 SideSwap 승인 키 덕분에 개인키가 탈취되지 않았습니다. 이는 설계대로 작동하여 이러한 사건을 방지했습니다.
다음 날, 공격자 3,400 BTC 반환 하지만 당시 약 4,700만 달러 가치였던 약 598 BTC는 보유되었습니다.
공격자는 나머지 BTC와引き換え로 10%의 버그 바운티를 요구했습니다. 그러나 Blockstream은 이를 거부했으며, 이는 "경제적 참여도를 훨씬 상회하는 몸값을 지불하지 않을 것"이라고 밝혔습니다.
며칠 후, 9월 9일에 Blockstream은 강화된 Elements 릴리스 v23.3.4를 출시했습니다.
수정 사항들이 향후 공격을 예방할 수 있을까요?
X(구 트위터)의 초기 게시글에서 Back에게 그들이 겪은 유형의 공격이 다시 발생하는 것을 막을 방법이 무엇인지 물었을 때, 그는 세 가지 방어선이 강화되었다고 답했습니다.
그는 PEG-Out 인증 키(PAK)가 새로고침되어 콜드 하드웨어 지갑으로 이동되었습니다. 두 번째 수정 사항은 증명 검증 캐시가 비활성화되었고 노드에 대한 버그가 해결되었습니다.
세 번째 수정 사항과 관련하여 Back은 합의 규칙이 강화되었으며, “실패 시 닫힘(fail closed)” 방식으로 작동한다고 밝혔습니다.
Back은 시스템이 여러 차례 제3자 감사 절차를 거쳤다고 추가했습니다.
AI 제안 수정 사항에 대한 경고
그는 또한 이번 사건에서 얻은 교훈 중 하나는 모든 AI 제안을 의심스럽게 여기는 것이며, “믿지 말고 확인하라(don’t trust, verify)”라고 강조했습니다.
Back의 경고는 고립된 사건에서 비롯된 것이 아닙니다. 독립적인 분석 결과, 9월 공격자는 어떤 프로덕션 노드도 업그레이드되기 전에 공개된 GitHub 커밋에서 취약점을 역설계한 것으로 나타났습니다.
구글 위협 인텔리전스 그룹(GTIG)에 따르면, 공격자들은 2026년 1월부터 8월까지 141개의 결함을 악용했으며, 이는 2025년 전체 기간 동안 기록된 127건보다 14건 더 많은 수치입니다.
AI 도구가 버그 공개와 실제 익스플로잇(exploit) 개발 사이의 간격을 좁히고 있다는 사실이 밝혀졌습니다.
Liquid Federation는 거버넌스와 감독 구조에 대한 변경 사항도 준비 중이며, 향후 몇 주 내에 더 많은 세부 사항이 공개될 것이라고 밝혔습니다.
가장 똑똑한 암호화폐 전문가들이 이미 우리 뉴스레터를 구독하고 있습니다. 참여하고 싶으신가요? 함께하세요.
자주 묻는 질문
Liquid Network의 준비금 부족은 어떻게 보충되었습니까?
Liquid Federation 이사회 멤버인 Samson Mow에 따르면 Blockstream이 비트코인을 공급했으며, 10월 28일과 30일에 각각 50 BTC와 300 BTC, 그리고 월요일에 추가로 250 BTC가 입금되어 1:1 페그가 복원되었습니다.
9월 2026 Liquid 해킹 사건의 원인은 무엇이었습니까?
Liquid의 기반 소프트웨어인 Elements의 범위 증명(rangeproof) 검증 캐시 버그로 인해 공격자가 약 4,000개의 미보유 LBTC를 생성하고 SideSwap의 페그아웃 서비스를 통해 실제 비트코인을 인출할 수 있었습니다. 그러나 개인 키는 침해되지 않았습니다.
Adam Back는 AI 제안 수정안에 대해 어떤 입장을 밝혔습니까?
Back는 개발자들에게 "의심을 가지고" AI가 제안한 수정안을 대할 것을 촉구하며, "신뢰하지 말고 검증하라"는 원칙을 인용했습니다. 또한 Liquid의 새로운 방어 수단으로 콜드 스토리지에 보관된 강화된 페그아웃 키, 비활성화된 증명 캐시, 그리고 실패 시 차단(fail-closed) 컨센서스 규칙을 제시했습니다.
면책 조항. 제공된 정보는 투자 조언이 아닙니다. Cryptopolitan.com은 이 페이지에 제공된 정보를 기반으로 이루어진 모든 투자에 대해 책임을 지지 않습니다. 어떤 투자 결정을 내리기 전에 독립적인 조사나 자격을 갖춘 전문가와의 상담을 강력히 권장합니다.

한나 콜리모어
한나는 암호화폐 분야에서 거의 10년 간의 블로그 작성 및 이벤트 리포팅 경험을 가진 작가이자 편집자입니다. 크립토폴리탄에서 한나는 뉴스 페이지에 기여하며 DeFi, RWA, 암호화폐 규제, AI 및 프론티어 테크 산업의 최신 동향을 보도하고 분석합니다. 그녀는 아카디아 대학교에서 경영학 학위를 취득했습니다.









