




Liquid rétablit 1:1 BTC de couverture alors qu'Adam Back met en garde contre les correctifs IA

- La Fédération Liquid a rétabli un adossement Bitcoin 1:1 pour le LBTC après que Blockstream ait fourni les 550 BTC manquants, éliminant ainsi le déficit de réserve.
- L'exploitation de septembre a permis aux attaquants de créer environ 4 000 LBTC non adossés et de retirer environ 598 BTC après avoir restitué la plupart des fonds volés.
- Blockstream a durci l'autorisation de retrait, désactivé les caches de validation des preuves vulnérables et renforcé les règles de consensus suite à l'exploitation.
Suite à une exploitation en septembre qui a drainé environ 320 millions de dollars en BTC et laissé un trou dans sa réserve, la Fédération Liquid a désormais annoncé qu'elle avait rétabli un adossement complet de 1:1 en Bitcoin pour le LBTC.
Le pièces manquantes auraient été fournies par Blockstream. Le LBTC est le token qui représente le Bitcoin sur la sidechain de Blockstream.
Blockstream a comblé le trou de réserve
La Fédération Liquid a partagé le mise à jour sur X le mardi 3 novembre, indiquant qu'elle « est heureuse d'annoncer que les réserves bitcoin du réseau ont été entièrement restaurées, rétablissant un adossement 1:1 en BTC pour tout LBTC ».
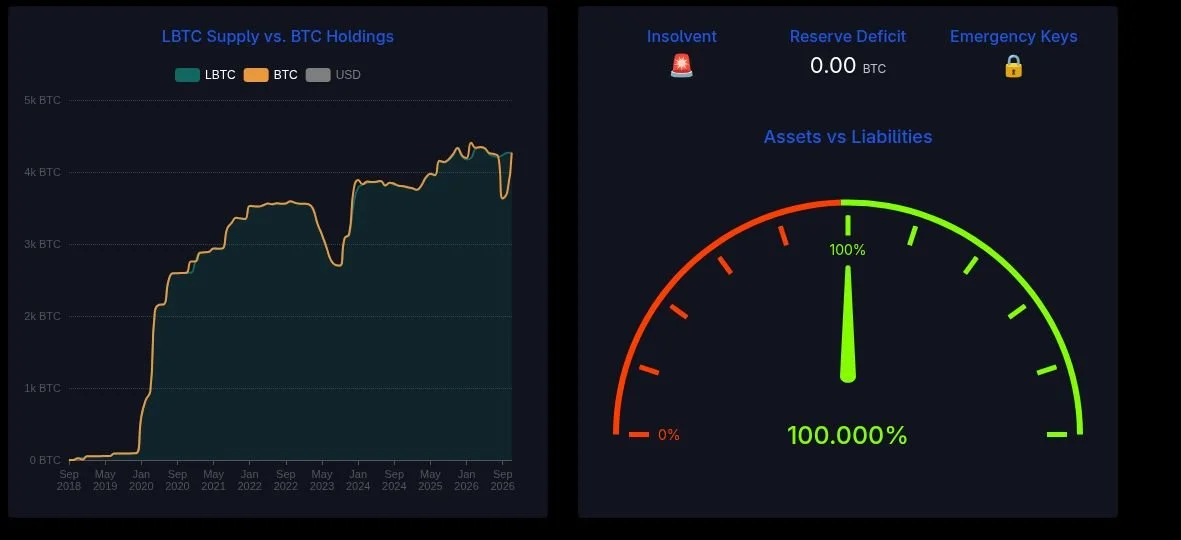
Le PDG de Blockstream, Adam Back, a partagé une capture d'écran d'un tableau de bord montrant que les actifs du Liquid Network correspondent à ses passifs à 100 %. La capture d'écran indiquait également que le déficit de réserve est désormais de 0,00 BTC.
Lorsque Samson Mow, membre du conseil de la Liquid Federation et ancien dirigeant de Blockstream, a été interrogé sur l'origine des fonds, il a répondu : « Comme cela a été indiqué à de nombreuses reprises, Blockstream. »
Mow a rendu publiques les dépôts, montrant que 50 BTC ont atterri dans le portefeuille de la fédération le 28 octobre, laissant un manque à gagner de 550 BTC. 300 BTC ont été ajoutés au portefeuille lundi, suivis par 250 BTC supplémentaires plus tard dans la même journée, rétablissant ainsi le peg.
Les échanges directs entre Bitcoin et LBTC avaient déjà repris plusieurs semaines plus tôt via les fournisseurs participants.
Cependant, la Fédération n'a pas précisé si toutes les restrictions restantes sur les retraits (peg-out) sont désormais levées. Par ailleurs, au-delà des dépôts de Blockstream, la fédération n'a fourni aucune explication sur la manière dont le trou a été entièrement comblé.
Comment les attaquants ont imprimé du LBTC non adossé
Des hackers auto-décrits comme étant "white-hat" ont exploité un droit d'entrée pour Elements, le logiciel open-source qui fait fonctionner Liquid, le 6 septembre.
Cette faille résidait dans un cache qui stockait les résultats de vérifications coûteuses de rangeproof. Étant donné que la clé du cache omettait l'engagement de l'actif et le scriptPubKey, un nœud pouvait réutiliser une preuve précédemment vérifiée dans un contexte où elle n'était pas valide.
C'est ce qui a permis à l'attaquant de frapper environ 4 000 LBTC non adossés et de les router via le service de retrait (peg-out) de SideSwap pour retirer du bitcoin réel.
Les clés privées n'ont pas été volées lors de l'exploitation grâce au multisig 11 sur 15 de la fédération et aux clés d'autorisation de SideSwap, qui ont fonctionné comme prévu pour empêcher un tel incident.
Le jour suivant, le l'attaquant a restitué 3,400 BTC mais a conservé environ 598 BTC, qui valaient alors environ 47 millions de dollars.
L'attaquant a ensuite exigé une prime de bug de 10 % en échange des BTC restants. Cependant, Blockstream a refusé cette offre, estimant qu'il ne paierait pas « une rançon bien supérieure à leur participation économique ».
Quelques jours plus tard, le 9 septembre, Blockstream a déployé une version durcie d'Elements, v23.3.4.
Les correctifs peuvent-ils prévenir de futures attaques ?
Interrogé sous son premier post sur X sur les mesures permettant d'éviter la répétition de ce type d'attaque, Back a indiqué que trois lignes de défense avaient été renforcées.
Il a écrit les clés d'autorisation de retrait (PAK) ont été actualisées et transférées vers des portefeuilles matériels froids. La deuxième correction consiste à désactiver les caches de validation des preuves et à corriger le bug pour les nœuds.
Pour la troisième correction, Back a écrit que les règles de consensus ont été durcies, « et échouent en mode fermé ».
Back a ajouté que les systèmes ont subi plusieurs audits tiers.
L'avertissement concernant les correctifs suggérés par l'IA
Il a également déclaré que l'une des leçons tirées de cet incident est de faire preuve de méfiance envers chaque suggestion de l'IA, affirmant : « ne faites pas confiance, vérifiez ».
L'avertissement de Back ne provient pas d'un incident isolé, car une analyse indépendante a suggéré que l'attaquant de septembre avait rétro-ingéniéré la vulnérabilité à partir d'un commit GitHub publiquement intitulé avant qu'aucun nœud de production ne soit mis à jour.
Selon le groupe d'intelligence des menaces de Google (GTIG), les attaquants ont exploité 141 failles entre janvier et août 2026 ; il s'agit de 14 incidents de plus que les 127 enregistrés sur l'ensemble de l'année 2025.
Il a été révélé que les outils d'IA réduisent l'écart entre la divulgation d'un bug et un exploit fonctionnel.
La Liquid Federation a indiqué qu'elle prépare également des modifications en matière de gouvernance et de supervision, avec plus de détails promis dans les semaines à venir.
Ne vous contentez pas de lire les actualités crypto. Comprenez-les. Abonnez-vous à notre newsletter. C'est gratuit.
FAQ
Comment le déficit de réserve du Liquid Network a-t-il été comblé ?
Selon Samson Mow, membre du conseil d'administration de la Liquid Federation, Blockstream a fourni le bitcoin, avec des dépôts de 50 BTC le 28 octobre et de 300 BTC, puis de 250 BTC supplémentaires lundi, permettant de rétablir l'adéquation 1:1.
Quelles sont les causes de l'exploitation de Liquid en septembre 2026 ?
Un bug dans un cache de vérification des rangeproof dans Elements, le logiciel sous-jacent de Liquid, a permis à un attaquant de créer environ 4 000 LBTC non adossés et de retirer du vrai bitcoin via le service de peg-out de SideSwap ; aucune clé privée n'a été compromise.
Que dit Adam Back des correctifs suggérés par l'IA ?
Back a exhorté les développeurs à traiter les correctifs suggérés par l'IA « avec suspicion », citant le principe de « ne faites pas confiance, vérifiez », et a listé les clés de peg-out durcies en stockage hors ligne, les caches de preuve désactivés et les règles de consensus fail-closed comme nouvelles défenses de Liquid.
Avertissement. Les informations fournies ne constituent pas des conseils en matière de trading. Cryptopolitan.com décline toute responsabilité concernant les investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement une recherche indépendante et/ou une consultation avec un professionnel qualifié avant de prendre toute décision d'investissement.

Hannah Collymore
Hannah est rédactrice et éditrice avec près de dix ans d'expérience dans la rédaction de blogs et le reporting d'événements dans l'espace crypto. Chez Cryptopolitan, Hannah contribue à la page actualités, en rapportant et en analysant les derniers développements dans les secteurs de la DeFi, des RWA, de la régulation des crypto-monnaies, de l'IA et des technologies de pointe. Elle est diplômée de l'Université Arcadia avec un diplôme en administration des affaires.









