




Liquid stellt 1:1 BTC-Deckung wieder her – Adam Back warnt vor KI-Lösungen

- Die Liquid Federation hat die 1:1-Bitcoin-Unterstützung für LBTC nach der Lieferung der fehlenden 550 BTC durch Blockstream wiederhergestellt und damit das Defizit im Reservefonds beseitigt.
- Der Exploit im September ermöglichte es Angreifern, etwa 4.000 nicht unterlegte LBTC zu prägen und rund 598 BTC abzuheben, nachdem sie den Großteil der gestohlenen Mittel zurückgegeben hatten.
- Blockstream hat die Autorisierung von Peg-Outs verstärkt, anfällige Proof-Validierungscaches deaktiviert und die Konsensregeln nach dem Exploit verschärft.
Nach einem Exploit im September, bei dem etwa 320 Millionen US-Dollar an BTC abgeflossen waren und eine Lücke in der Reserve entstand, hat die Liquid Federation nun bekannt gegeben, dass sie die vollständige 1:1-Bitcoin-Unterstützung für LBTC wiederhergestellt hat.
Die fehlende Coins wurden Berichten zufolge von Blockstream bereitgestellt. LBTC ist der Token, der Bitcoin auf der Sidechain von Blockstream repräsentiert.
Blockstream schloss die Lücke im Reservefonds
Die Liquid Federation teilte die Aktualisierung auf X am Dienstag, den 3. November, mit und schrieb, dass sie „freut, bekannt zu geben, dass die Bitcoin-Reserven des Netzwerks vollständig wiederhergestellt wurden und die 1:1-BTC-Unterstützung für alle LBTC wiederhergestellt ist.“
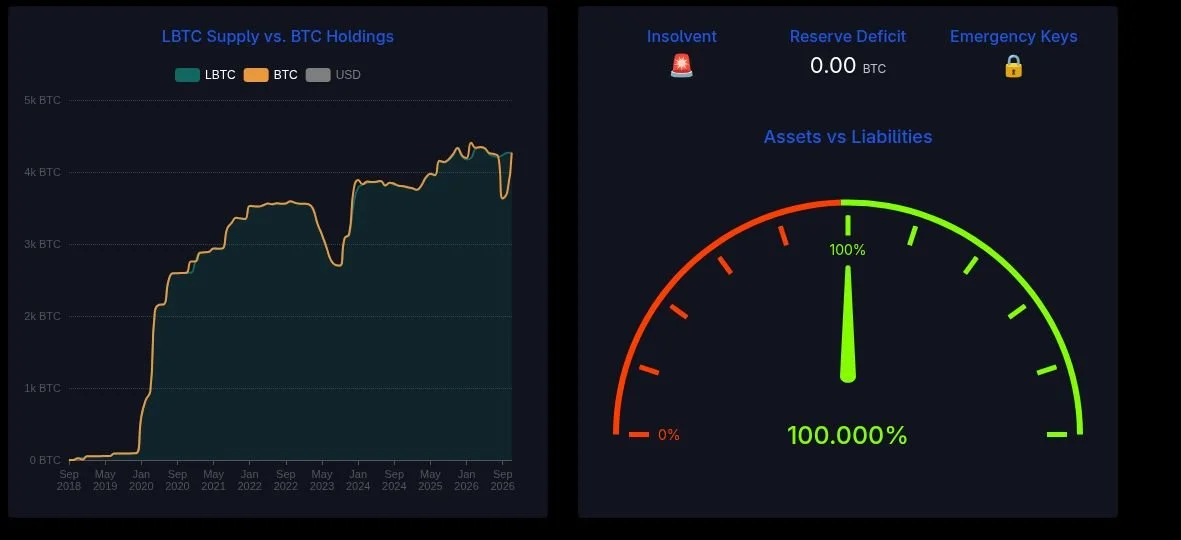
Blockstream-CEO Adam Back teilte ein Screenshot Ein Dashboard, das zeigt, dass Liquid Network’s Assets und Passiven zu 100 % übereinstimmen. Der Screenshot zeigte auch, dass das Reservesdefizit nun bei 0,00 BTC liegt.
Als Samson Mow, ein Mitglied des Liquid Federation Board und ehemaliger Blockstream-Executive, nach der Quelle der Mittel gefragt wurde, antwortete er: „Wie bereits mehrfach erwähnt, von Blockstream.“
Mow verfolgte die Einzahlungen öffentlich und zeigte, dass am 28. Oktober 50 BTC auf das Federation-Wallet landeten, wodurch noch 550 BTC fehlten. Am Montag wurden weitere 300 BTC zum Wallet hinzugefügt, gefolgt von weiteren 250 BTC später am selben Tag, was den Peg wiederherstellte.
Direkte Swaps zwischen Bitcoin und LBTC waren bereits Wochen zuvor über teilnehmende Anbieter wieder aufgenommen worden.
Die Federation hat jedoch nicht mitgeteilt, ob alle verbleibenden Peg-Out-Einschränkungen nun aufgehoben sind. Außerdem hat sie außer den Blockstream-Einzahlungen nichts dazu gesagt, wie das Defizit vollständig gedeckt wurde.
Wie Angreifer ungesichertes LBTC druckten
Selbsternannte White-Hat-Hacker ausnutzten ein Buy-in in Elements, der Open-Source-Software, die Liquid betreibt, am 6. September.
Dieser Fehler befand sich in einem Cache, der Ergebnisse von kostspieligen Range-Proof-Prüfungen speicherte. Da der Cache-Schlüssel das Asset-Commitment und den scriptPubKey nicht einschloss, konnte ein Knoten einen zuvor verifizierten Proof in einem Kontext wiederverwenden, in dem er nicht gültig war.
Dies ermöglichte es dem Angreifer, etwa 4.000 ungedeckte LBTC zu prägen und sie über SideSwaps Peg-Out-Dienst zu leiten, um echtes Bitcoin abzuheben.
Private Schlüssel wurden beim Exploit nicht gestohlen, dank des 11-of-15 Multisig der Föderation und der SideSwap-Autorisierungsschlüssel, die wie vorgesehen wirkten, um ein solches Ereignis zu verhindern.
Am folgenden Tag wurde der Angreifer gab 3,400 BTC zurück aber hielt rund 598 BTC zurück, die damals etwa 47 Millionen US-Dollar wert waren.
Der Angreifer forderte daraufhin eine 10-prozentige Bug-Bounty im Austausch für die restlichen BTC. Blockstream lehnte das Angebot jedoch ab, da man erklärte, kein „Lösegeld zu zahlen, das weit über ihrer wirtschaftlichen Beteiligung liegt.“
Ein paar Tage später, am 9. September, veröffentlichte Blockstream eine abgesicherte Elements-Version, v23.3.4.
Können die Korrekturen zukünftige Angriffe verhindern?
Auf die Frage unter seinem ursprünglichen Beitrag auf X, was verhindern würde, dass eine ähnliche Attacke erneut stattfindet, erklärte Back, dass drei Verteidigungslinien verstärkt wurden.
wies ihre Klage ab dass die Peg-Out-Autorisierungsschlüssel (PAK) aktualisiert und auf Cold-Hardware-Wallets verschoben wurden. Die zweite Korrektur besteht darin, dass die Proof-Validierungscaches deaktiviert wurden und der Fehler für Nodes behoben ist.
Für die dritte Korrektur schrieb Back, dass die Konsensregeln gehärtet und „im Fehlerfall geschlossen“ wurden.
Back fügte hinzu, dass die Systeme mehreren Third-Party-Audits unterzogen wurden.
Die Warnung vor KI-geschlagenen Korrekturen
Er sagte auch, dass eine der Lehren, die sie aus dem Vorfall zogen, darin bestand, jeden KI-Vorschlag mit Skepsis zu betrachten, und erklärte: „Vertraue nicht, überprüfe.“
Backs Warnung geht nicht von einem isolierten Vorfall aus, da unabhängige Analysen nahelegten, dass der Angreifer im September die Schwachstelle aus einem öffentlich zugänglichen GitHub-Commit reverse-engineerte, bevor ein einziger Produktions-Node aktualisiert wurde.
Laut der Google Threat Intelligence Group (GTIG) nutzten Angreifer zwischen Januar und August 2026 141 Schwachstellen aus; das waren 14 Vorfälle mehr als die 127, die im gesamten Jahr 2025 verzeichnet wurden.
Es wurde bekannt, dass KI-Tools die Lücke zwischen der Offenlegung eines Fehlers und einem funktionierenden Exploit schließen.
Die Liquid Federation hat erklärt, dass sie auch Änderungen an der Governance und Aufsicht vorbereitet; weitere Details sollen in den kommenden Wochen folgen.
Wenn Sie dies lesen, sind Sie bereits einen Schritt voraus. Bleiben Sie mit unserem Newsletter auf dem Laufenden.
Häufig gestellte Fragen
Wie wurde das Reserve-Defizit des Liquid Network gedeckt?
Laut Samson Mow, Mitglied des Vorstands der Liquid Federation, stellte Blockstream das Bitcoin zur Verfügung. Die Einzahlungen von 50 BTC am 28. Oktober sowie 300 BTC plus weitere 250 BTC am Montag stellten die 1:1-Peg-Bindung wieder her.
Was verursachte den September 2026 Liquid-Hack?
Ein Fehler im Rangproof-Verifizierungscache in Elements, der zugrunde liegenden Software von Liquid, ermöglichte es einem Angreifer, etwa 4.000 ungedeckte LBTC zu erstellen und echtes Bitcoin über den Peg-Out-Service von SideSwap abzuheben; keine privaten Schlüssel wurden kompromittiert.
Was sagte Adam Back zu KI-geschlagenen Korrekturen?
Back forderte Entwickler auf, KI-geschlagene Korrekturen „mit Skepsis“ zu behandeln, unter Berufung auf das Prinzip „Don’t trust, verify“, und nannte gehärtete Peg-Out-Schlüssel in Cold Storage, deaktivierte Proof-Caches sowie fail-closed-Consensus-Regeln als neue Verteidigungsmaßnahmen von Liquid.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor der Entscheidung für eine Anlage unabhängige Recherchen durchzuführen und/oder sich mit einem qualifizierten Fachmann beraten zu lassen.

Hannah Collymore
Hannah ist Autorin und Redakteurin mit fast einem Jahrzehnt Erfahrung im Bloggen und in der Berichterstattung über Events im Krypto-Bereich. Bei Cryptopolitan arbeitet sie an der News-Seite und berichtet sowie analysiert die neuesten Entwicklungen in den Bereichen DeFi, RWA, Krypto-Regulierung, KI und Zukunftstechnologien. Sie hat ihr Studium an der Arcadia University mit einem Abschluss in Betriebswirtschaft abgeschlossen.









