





- 在 Blockstream 提供缺失的 550 BTC 后,Liquid Federation 恢复了 LBTC 1:1 的比特币支持,消除了储备缺口。
- 9 月的漏洞使攻击者能够铸造约 4,000 枚无支持的 LBTC,并在退回大部分被盗资金后提取约 598 BTC。
- 在发生漏洞事件后,Blockstream 加强了 peg-out 授权机制,禁用了存在漏洞的证明验证缓存,并强化了共识规则。
在 9 月发生导致约 3.2 亿美元 BTC 被盗且储备出现缺口的漏洞事件后,Liquid Federation 现已宣布已恢复 LBTC 全额 1:1 的比特币支持。
The 缺失的代币 据报道由 Blockstream 提供。LBTC 是代表比特币在 Blockstream 侧链上的代币。
Blockstream 填补了储备缺口
Liquid Federation 分享了 X 平台上的 更新,于 11 月 3 日星期二发布声明称,“很高兴宣布网络的比特币储备已完全恢复,重新确立所有 LBTC 的 1:1 BTC 支持。”
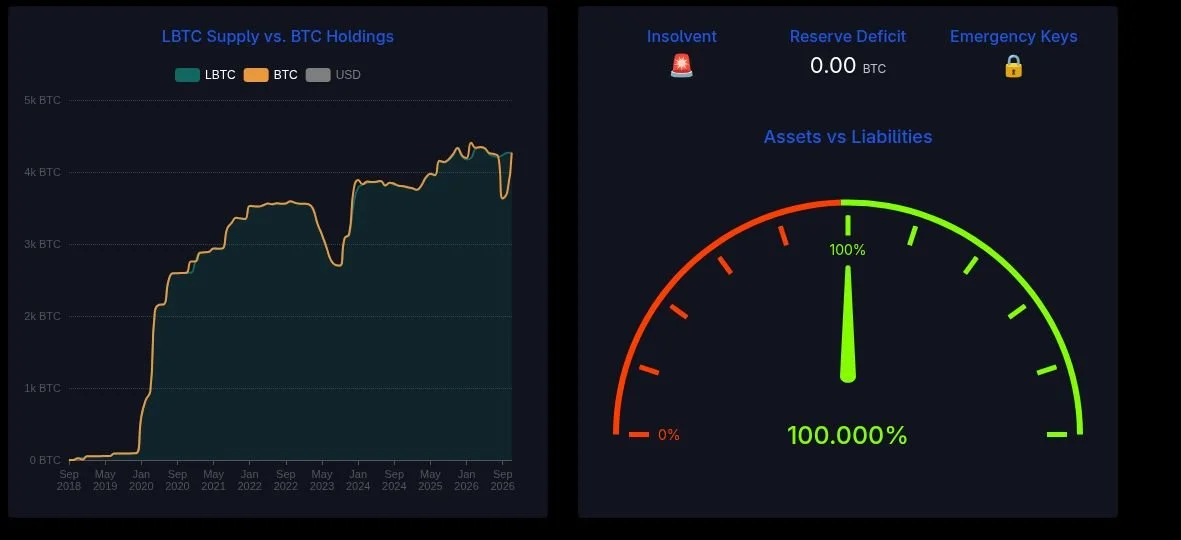
Blockstream CEO Adam Back 分享了 一张截图 显示Liquid Network资产与负债匹配率达100%的仪表盘截图。该截图还显示,储备赤字现已为0.00 BTC。
当Liquid联盟董事会成员、前Blockstream高管Samson Mow被问及资金来源时,他回答:“正如多次声明的那样,来自Blockstream。”
Mow公开追踪了存款情况,显示10月28日有50 BTC进入联盟钱包,当时仍有550 BTC的缺口。周一向钱包追加了300 BTC,随后当天晚些时候又存入250 BTC,从而恢复了锚定比率。
实际上,通过参与服务的提供商,比特币与LBTC之间的直接兑换早在数周前就已恢复。
然而,联盟尚未说明是否所有剩余的提取限制均已解除。此外,除了Blockstream的存款外,联盟也未说明该缺口是如何完全填补的。
攻击者如何铸造无支撑的LBTC
自称为白帽黑客 这些声称遵循了过去六个月动摇用户信心的已确认网络安全失败的模式。2026 年 2 月的 API/机器人操纵攻击者 9月6日在Elements(运行Liquid的开源软件)中的加入。
该漏洞存在于一个存储昂贵范围证明检查结果的缓存中。由于缓存键未包含资产承诺和脚本PubKey,节点可能在无效上下文中重用先前验证过的证明。
这正是攻击者得以铸造约4,000枚无支持的LBTC,并通过SideSwap的赎回服务将其路由以提取真实比特币的原因。
得益于联盟的11-of-15多签机制以及SideSwap授权密钥按设计正常运行,私钥在此次漏洞利用中并未被盗。
次日, 攻击者归还了 3,400 BTC 但保留了约598 BTC,当时价值约为4,700万美元。
随后,攻击者要求以剩余BTC换取10%的漏洞赏金。然而,Blockstream拒绝了这一提议,称其不会“支付远超其经济参与度的赎金”。
几天后,即9月9日,Blockstream发布了加固后的Elements版本v23.3.4。
这些修复能否防止未来的攻击?
当被问及在其X平台初始帖子中遭受的攻击类型如何不再发生时,Back表示,三道防线已得到加固。
他写道 已刷新授权密钥(PAK)并将其移至冷硬件钱包。第二项修复措施是禁用了验证缓存,并修复了节点中的漏洞。
关于第三项修复措施,Back 表示共识规则已得到加固,‘且采用故障关闭机制’。
Back 补充称,系统经过了多次第三方审计。
关于 AI 建议修复方案的警告
他还表示,从此次事件中吸取的教训之一是应对所有 AI 建议保持怀疑态度,并指出:‘不要轻信,务必验证。’
Back 的警告并非源于孤立事件,独立分析表明,9 月的攻击者在任何生产节点升级之前,就已通过一个公开标题的 GitHub 提交内容逆向工程出了该漏洞。
根据谷歌威胁情报小组(GTIG)的数据,攻击者在 2026 年 1 月至 8 月期间利用了 141 个漏洞;这比 2025 年全年记录的 127 起事件多出 14 起。
据悉,AI 工具正在缩短漏洞披露与有效利用之间的时间差距。
Liquid Federation 表示,他们还在准备对治理和监督进行变更,并将在未来几周公布更多细节。
不要只是阅读加密货币新闻,要真正理解它。订阅我们的通讯。 免费。
常见问题
Liquid Network 的储备金短缺是如何弥补的?
据 Liquid Federation 董事会成员 Samson Mow 称,Blockstream 提供了比特币,其中 10 月 28 日存入 50 BTC,周一存入 300 BTC 及额外 250 BTC,从而恢复了 1:1 的锚定。
9 月 2026 Liquid 漏洞事件的原因是什么?
Elements(Liquid 的基础软件)中的范围证明验证缓存存在一个漏洞,使攻击者能够创建约 4,000 个无支持的 LBTC,并通过 SideSwap 的 peg-out 服务提取真实比特币;没有私钥被泄露。
Adam Back 对 AI 建议的修复方案有何看法?
Back 敦促开发人员对 AI 建议的修复方案“保持怀疑”,引用了“不要信任,要验证”的原则,并列举了 Liquid 的新防御措施,包括将加固的 peg-out 密钥存储在冷钱包中、禁用证明缓存以及采用 fail-closed 共识规则。
免责声明。 所提供的信息不构成交易建议。Cryptopolitan.com 对基于本页信息进行的任何投资不承担任何责任。我们强烈建议在做出任何投资决策之前进行独立研究或咨询合格的专业人士。

Hannah Collymore
汉娜是一位作家兼编辑,在加密货币领域拥有近十年的博客写作和活动报道经验。在Cryptopolitan,汉娜负责新闻板块,报道和分析DeFi、RWA、加密货币监管、AI和前沿科技行业的最新发展。她毕业于阿卡迪亚大学,获得工商管理学位。









