





- Blockstream社が不足していた550 BTCを提供し、準備金の不足を解消したことで、Liquid FederationはLBTCに対する1:1のビットコイン担保を回復しました。
- 9月の攻撃により、攻撃者は約4,000枚の無担保LBTCをミントし、盗まれた資金の大部分を返還した後、約598 BTCを引き出すことができました。
- Blockstream社は攻撃後、ペグアウト承認を強化し、脆弱な証明検証キャッシュを無効化し、コンセンサスルールを強化しました。
約3億2,000万ドル相当のBTCが流出し、準備金にギャップが生じた9月の攻撃を受け、Liquid Federationは現在、LBTCに対して完全な1:1のビットコイン担保を回復したと発表しました。
この 不足していたコイン Blockstream社によって提供されたと報告されています。LBTCは、Blockstreamのサイドチェーン上でビットコインを表すトークンです。
Blockstream社は準備金のギャップを埋め
Liquid Federationは Xで 11月3日(火)に更新情報を共有し、「ネットワークのビットコイン準備金が完全に回復し、すべてのLBTCに対する1:1のBTC担保が再確立されました」と述べています。
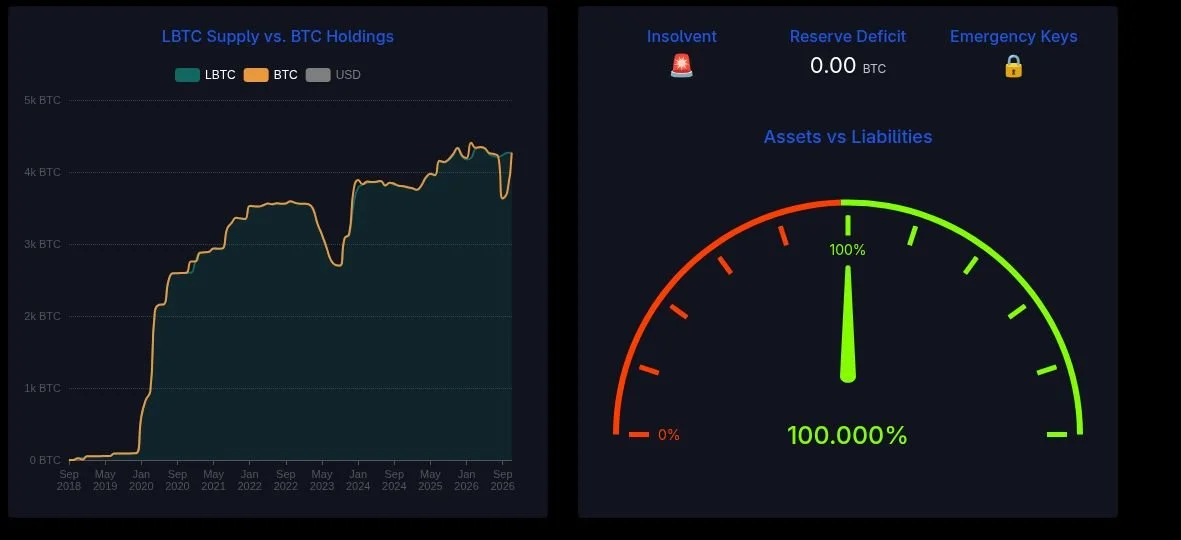
Blockstream社のCEOであるAdam Back氏が スクリーンショットを共有 Liquid Networkの資産と負債が100%一致していることを示すダッシュボードのスクリーンショット。このスクリーンショットでは、準備金の不足額が現在0.00 BTCであることも示されています。
Liquid Federationの理事であり、元Blockstream執行役員のSamson Mow氏に資金源について質問された際、彼は「何度も述べている通り、Blockstreamです」と答えた。
Mow氏は預入を公的に追跡し、10月28日に50 BTCがフェデレーションのウォレットに入金され、550 BTCの不足が生じたことを示した。月曜日には300 BTCがウォレットに加えられ、その後同日中にさらに250 BTCが入金され、ペッグが回復した。
BitcoinとLBTC間の直接スワップは、参加プロバイダーを通じてすでに数週間前に再開されていた。
ただし、フェデレーションは残りのペッグアウト制限がすべて解除されたかどうかについては言及していない。また、Blockstreamによる預入に加えて、穴が完全に埋められた方法についてもフェデレーションは何も明らかにしていない。
バックアップのないLBTCを攻撃者がどのように生成したか
自称ホワイトハットハッカー これらの主張は、過去6ヶ月間にユーザーの信頼を揺るがした、確認済みのサイバーセキュリティの失敗のパターンに続いています。2026年2月の攻撃者はAPI/ボット操作 Liquidを実行するオープンソースソフトウェアであるElementsへの9月6日時点での参加
この欠陥は、高コストな範囲証明チェックの結果を格納するキャッシュに存在しました。キャッシュキーがアセットコミットメントとscriptPubKeyを除外していたため、ノードは有効ではない文脈で以前検証された証明を使い回すことができました。
これが攻撃者が約4,000のLBTC(裏付けのない)をミントし、SideSwapのペグアウトサービスを経由して実際のビットコインを引き出すことを可能にした要因です。
連合の11-of-15マルチシグおよびSideSwapの認証鍵が設計通りに機能したおかげで、プライベートキーは侵害されませんでした。これにより、このような事態を防ぐことができました。
翌日、 攻撃者が3,400 BTCを返却 しかし、当時約4,700万ドル相当だった約598 BTCを保持し続けました。
その後、攻撃者は残りのBTCとの引き換えに10%のバグ報奨金を要求しましたが、Blockstreamはそのオファーを拒否しました。Blockstreamは、「経済的参加を大幅に超える身代金は支払わない」と述べています。
数日後、9月9日にBlockstreamは強化されたElementsリリースv23.3.4を提供しました。
これらの修正は将来の攻撃を防ぐことができるでしょうか?
Xでの最初の投稿で、彼らが被ったような攻撃が再び起こらないようにするために何が必要か尋ねられた際、Back氏は3つの防御ラインが強化されたと語りました。
彼は PAK(ペグアウト認証キー)が更新され、コールドハードウェアウォレットに移行されたこと。2つ目の修正は、証明検証キャッシュが無効化され、ノードに関するバグが修正されたことです。
3つ目の修正について、Back氏はコンセンサスルールを強化し、「フェイルクローズ」するようになったと記しています。
Back氏はさらに、システムが複数の第三者監査を受けたことを付け加えました。
AIが提案した修正に関する警告
彼はまた、インシデントから得た教訓の一つとして、すべてのAIの提案を疑ってかかるべきだと述べ、「信頼せず、検証せよ」と述べています。
Back氏の警告は孤立した事案に基づくものではなく、独立した分析により、9月の攻撃者は公開されているGitHubコミットから脆弱性をリバースエンジニアリングしており、それはどのプロダクションノードもアップグレードされる前に行われていたことが示唆されています。
Googleの脅威インテリジェンスグループ(GTIG)によると、攻撃者は2026年1月から8月の間に141件の欠陥を悪用しました。これは2025年通年で記録された127件よりも14件多いものです。
AIツールが、バグの開示と動作するエクスプロイトとの間のギャップを縮小していることが明らかにされました。
Liquid Federationは、ガバナンスと監督に関する変更も準備中であると述べており、詳細は今後数週間で発表される予定である。
これをお読みいただいているあなたは、すでに一歩先を行っています。当社のニュースレターでその先を行ってください。
よくある質問
Liquid Networkの準備金不足はどうやって補われたのか?
Blockstreamがビットコインを供給したと、Liquid Federationの理事であるSamson Mow氏は明かした。10月28日に50 BTC、10月30日および月曜日にさらに300 BTCと250 BTCの預け入れが行われ、1:1のペッグが回復した。
9月の2026 Liquid脆弱性攻撃は何が原因だったのか?
Elements(Liquidの基盤ソフトウェア)のレンジ証明検証キャッシュにバグがあり、攻撃者が約4,000個の裏付けのないLBTCを作成し、SideSwapのペグアウトサービスを通じて実際のビットコインを引き出すことができた。秘密鍵は侵害されなかった。
Adam BackはAI提案の修正について何と言ったか?
Back氏は開発者に対し、「疑ってかかる」よう促し、「信頼せず、検証せよ」という原則を引用した。また、コールドストレージでのハードニングされたペグアウトキー、無効化された証明キャッシュ、フェイルクローズなコンセンサスルールなどをLiquidの新防御策として挙げた。
免責事項。 本情報は取引助言ではありません。Cryptopolitan.com は、本ページに記載された情報に基づいて行われた投資に対して一切の責任を負いません。投資判断を下す前に、独自の調査を行うか、資格を有する専門家にご相談することを強く推奨します。

ハンナ・コリーモア
Hannahは、暗号通貨分野でほぼ10年にわたるブログ執筆およびイベントレポートの経験を持つライター兼編集者です。Cryptopolitanでは、ニュースページに寄稿し、DeFi、RWA(実世界資産)、暗号通貨規制、AI、フロンティアテック業界の最新の動向を報告・分析しています。アーケディア大学でビジネス経営の学位を取得しています。









