






SlowMist findet, dass „Solana-pumpfun-bot“ auf GitHub eine Münzdiebstahl-Falle enthält


- SlowMist entdeckt, dass der „Solana-pumpfun-bot“ schädlichen Code enthält, der Kryptowährungen aus den Wallets der Benutzer stiehlt.
- Die gestohlenen Gelder werden an die FixedFloat-Börse transferiert.
- Ethereum führte in der ersten Hälfte 2025 bei den Sicherheitsverlusten aller Ökosysteme an, wobei DeFi-Plattformen Verluste in Höhe von rund 470 Millionen US-Dollar verzeichneten.
SlowMist hat ans Licht gebracht, dass das weit verbreitete Open-Source-Projekt „Solana-pumpfun-bot“ auf der GitHub-Plattform Code enthält, der Krypto aus den Wallets seiner Benutzer stiehlt.
Die Untersuchung begann am 2. Juli 2025. Ein Opfer kontaktierte das SlowMist-Sicherheitsteam, um Hilfe bei der Analyse der Gründe für den Diebstahl seiner Wallet-Assets zu erhalten.
Der Vorfall wurde durch die Nutzung eines Open-Source-Projekts verursacht, das am Vortag auf GitHub gehostet wurde, wo die verschlüsselten Assets gestohlen wurden. SlowMist gibt an, dass die gestohlenen Gelder auf die FixedFloat-Börse transferiert werden.
Der Projektautor ist der Hauptverdächtige
Um den Angriff durchzuführen, gab sich der Hacker als offizielles Open-Source-Projekt (solana-pumpfun-bot) aus, um Leute zum Herunterladen und Ausführen von schädlichem Code zu verleiten. Im Laufe der Untersuchung wurde festgestellt, dass ein verdächtiges Abhängigkeitspaket namens „crypto-layout-utils“ aus der offiziellen NPM-Quelle entfernt wurde.
Der Hacker lud daraufhin eine schädliche Version der Software anstelle der ursprünglichen Download-URL hoch. Sie sendete sensible Daten an einen vom Angreifer kontrollierten Server, nachdem sie den PC des Opfers nach wallet-bezogenen Dateien durchsucht hatte.
Die Untersuchung ergab auch, dass der Projektautor verdächtigt wird, mehrere GitHub-Kontrollen zu kontrollieren. Diese wurden verwendet, um schädliche Projekte zu forken, schädliche Programme zu verteilen und die Popularität des Projekts künstlich aufzublähen. Mehrere Fork-Projekte mit ähnlichem schädlichem Verhalten wurden identifiziert, von denen einige ein weiteres schädliches Paket, „bs58-encrypt-utils“, verwendeten.
Die gesamte Angriffskette umfasst mehrere GitHub-Konten, die zusammenarbeiten. Dies erweiterte den Verbreitungsumfang, erhöhte die Glaubwürdigkeit und ist extrem täuschend. Gleichzeitig nutzte dieser Angriff sowohl Social Engineering als auch technische Mittel, und es ist schwierig, ihn innerhalb einer Organisation vollständig abzuwehren.
Die schädlichen Aktivitäten sollen am 12. Juni 2025 begonnen haben. Zu diesem Zeitpunkt erstellte der Angreifer das schädliche Paket „bs58-encrypt-utils“.
Krypto-Hacking hat sich nicht viel weiterentwickelt; sie sind nur listiger geworden
Laut SlowMist haben sich Krypto-Hacking-Techniken nicht viel weiterentwickelt, sind aber viel schlauer geworden. Lisas, SlowMists Leiterin für Operationen, sagte im Q2 MistTrack Stolen Fund Analysis-Bericht der Firma, dass sie zwar keinen Fortschritt in den Hacking-Techniken sah, die Betrügereien aber fortgeschrittener geworden sind.
Es gibt einen Anstieg bei gefälschten Browser-Erweiterungen, manipulierten Hardware-Wallets und Social-Engineering-Angriffen. „Wir sehen eine klare Verschiebung von rein on-chain-Angriffen zu Off-Chain-Eintrittspunkten — Browser-Erweiterungen, Social-Media-Konten, Authentifizierungsabläufe und Nutzerverhalten werden alle zu gemeinsamen Angriffsflächen“, sagte Lisa.
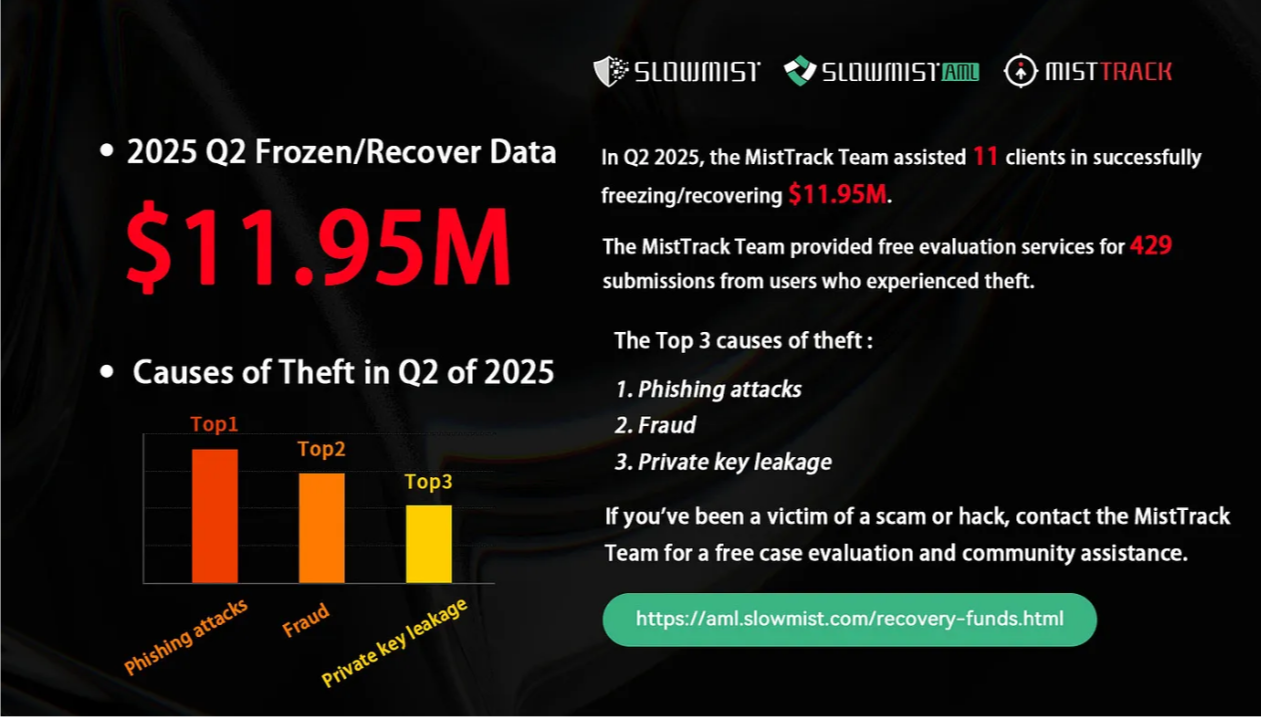
Zum Beispiel leiten Angreifer Benutzer dazu an, bekannte und häufig genutzte Websites wie Notion oder Zoom zu besuchen. Wenn der Benutzer versucht, Software von diesen offiziellen Websites herunterzuladen, wurden die bereitgestellten Dateien bereits böswillig ersetzt.
Eine andere Methode besteht darin, dass Hacker den Benutzern eine kompromittierte Cold Wallet schicken. Sie sagen ihren Opfern, sie hätten ein kostenloses Gerät in einer „Lotterie-Ziehung“ gewonnen, oder sie sagen ihnen, ihr bestehendes Gerät sei kompromittiert worden und sie müssten ihre Vermögenswerte übertragen. Noch besser: Hacker haben gefälschte Websites eingeführt.
Der letzte Schlag ist meist Manipulation. „Angreifer kennen Phrasen wie ‚riskante Signatur erkannt‘, die Panik auslösen können, was Nutzer zu voreiligen Handlungen veranlasst. Sobald dieser emotionale Zustand ausgelöst ist, ist es viel einfacher, sie zu manipulieren, Dinge zu tun, die sie normalerweise nicht tun würden — wie Links zu klicken oder sensible Informationen preiszugeben“, sagte Lisa.
Andere Angriffe nutzten Hacking-Methoden, die EIP-7702 ausnutzten, das in der neuesten Version von Ethereum Pectra hinzugefügt wurde. Ein weiterer Angriff übernahm die Konten mehrerer WeChat-Nutzer und zielte auf diese ab. Laut SlowMist führte Ethereum in der ersten Hälfte von 2025 alle Ökosysteme bei den Sicherheitsverlusten an, wobei DeFi-Plattformen etwa 470 Millionen Dollar verloren.
Lesen Sie nicht nur Krypto-Nachrichten. Verstehen Sie sie. Abonnieren Sie unseren Newsletter. Es ist kostenlos.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com Wir übernehmen keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor jeglichen Anlageentscheidungen eine unabhängige Recherche durchzuführen und/oder einen qualifizierten Fachmann zu konsultieren.

Florence Muchai
Florence berichtet seit sechs Jahren über Kryptowährungen, Gaming, Technologie und KI. Ihr Studium der Computerwissenschaften an der Meru University of Science and Technology sowie ihr Studium im Bereich Katastrophenmanagement und internationale Diplomatie an der MMUST haben sie umfassend mit Sprach-, Beobachtungs- und technischen Fähigkeiten ausgestattet. Florence war bei der VAP Group tätig und arbeitete als Redakteurin für mehrere Krypto-Medienhäuser.









