







- SlowMist发现“Solana-pumpfun-bot”包含恶意代码,会窃取用户钱包中的加密货币。
- 被盗资金正被转移至FixedFloat交易所。
- 2025年上半年,以太坊在所有生态系统中安全损失最高,去中心化金融(DeFi)平台损失约4.7亿美元。
SlowMist揭露,GitHub平台上广泛使用的开源项目“Solana-pumpfun-bot”包含从用户钱包中窃取加密货币的代码。
调查始于2025年7月2日。一名受害者联系了SlowMist安全团队,寻求协助分析其钱包资产被盗的原因。
该事件是由他前一天使用托管在GitHub上的开源项目引起的,加密资产被盗。SlowMist表示,被盗资金正在转移到FixedFloat交易所。
项目作者是主要嫌疑人
为了实施攻击,黑客假装是官方开源项目 (solana-pumpfun-bot) 以诱骗人们下载并运行恶意代码。调查发现,一个名为“crypto-layout-utils”的可疑依赖包在整个调查过程中已从官方NPM源中移除。
黑客随后上传了恶意版本的软件,替换了原始下载URL。它在搜索受害者PC上的钱包相关文件后,将敏感数据发送到攻击者控制的服务器。
调查还发现,项目作者涉嫌控制多个GitHub账户。这些账户被用于分支恶意项目、分发恶意程序以及人为抬高项目人气。确定了多个具有类似恶意行为的分支项目,其中一些使用了另一个恶意包“bs58-encrypt-utils”。
整个攻击链涉及多个GitHub账户协同工作。这扩大了传播范围,增强了可信度,并且极具欺骗性。同时,该攻击结合了社会工程和技术手段,组织内部很难完全防御。
据信恶意活动始于2025年6月12日。这是攻击者创建恶意包“bs58-encrypt-utils”的时候。
加密货币黑客技术并没有取得多大进展;它们变得更加狡猾
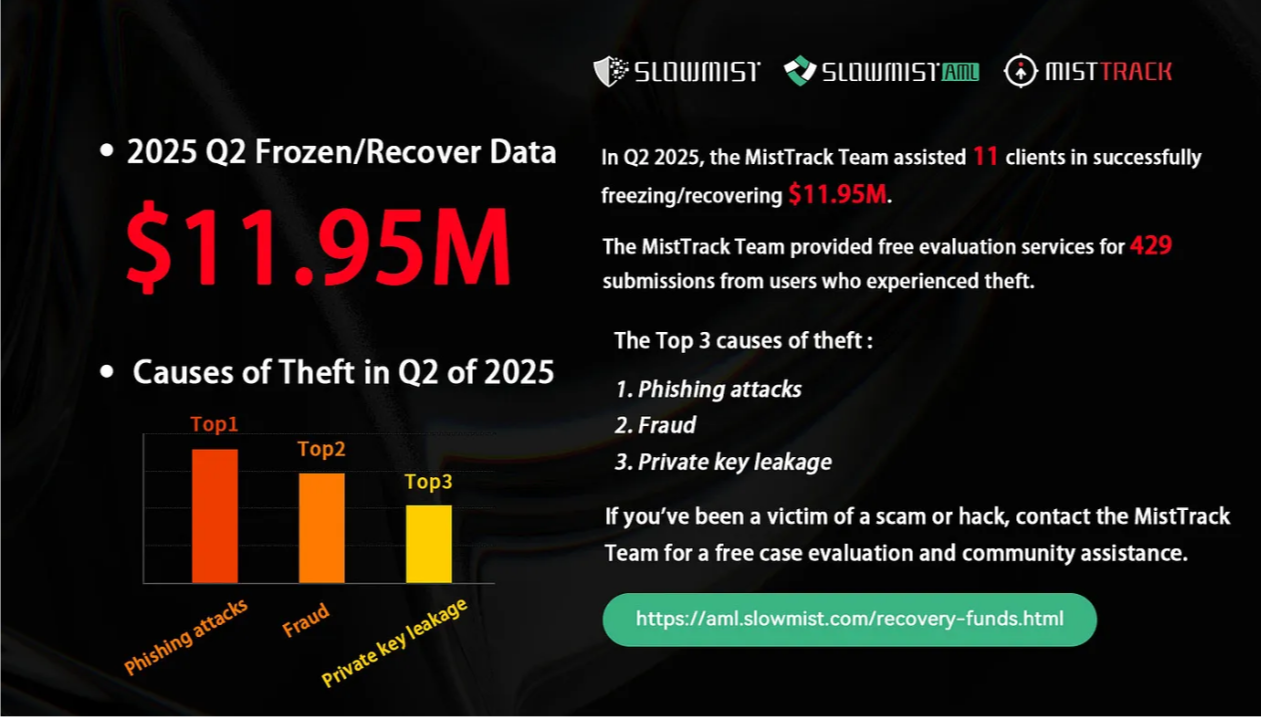
据SlowMist称,加密货币黑客技术并没有取得多大进展,但它们变得更加狡猾。SlowMist运营负责人Lisa在公司的Q2 MistTrack被盗资金分析报告中表示,虽然她没有看到黑客技术的进步,但骗局变得更加复杂。
存在虚假浏览器扩展、篡改的硬件钱包和社会工程攻击的增加。“我们看到从纯粹链上攻击向链下入口点的明显转变——浏览器扩展、社交媒体账户、身份验证流程和用户行为都已成为常见的攻击面,” Lisa说。
例如,攻击者引导用户访问知名且常用的网站,如Notion或Zoom。当用户尝试从这些官方站点下载软件时,交付的文件已经被恶意替换。
另一种方式是黑客向用户发送被篡改的冷钱包。他们告诉受害者他们在“抽奖”中赢得了一台免费设备,或者告诉他们现有设备已被篡改,需要转移资产。更糟糕的是,黑客还引入了虚假网站。
最后一击通常是操纵。“攻击者知道诸如‘检测到风险签名’之类的短语会引发恐慌,促使用户采取仓促行动。一旦触发这种情绪状态,就更容易操纵他们去做他们通常不会做的事情——比如点击链接或分享敏感信息,” Lisa说。
其他攻击利用了利用EIP-7702的黑客方法,该功能是在最新的以太坊Pectra版本中添加的。另一起攻击接管了多个微信用户的账户并针对他们。据SlowMist称,以太坊在2025年上半年所有生态系统中安全损失领先,DeFi平台损失约4.7亿美元。
最聪明的加密领域人士已经在阅读我们的通讯。想加入吗?加入他们。
免责声明。 本文提供的信息不构成交易建议。 Cryptopolitan.com 对于基于本页信息进行的任何投资,我们不承担任何责任。我们强烈建议在进行任何投资决策之前,进行独立研究或咨询合格的专业人士。

Florence Muchai
Florence 过去 6 年一直报道加密货币、游戏、科技和人工智能新闻。她在梅鲁科技大学修读计算机研究,并在马林加莫伊科学与技术大学学习灾害管理与国际外交,这些经历充分赋予她语言、观察和技术技能。Florence 曾在 VAP Group 工作,并担任多家加密货币媒体的编辑。









