






تجد SlowMist أن 'Solana-pumpfun-bot' على GitHub يحتوي على فخ سرقة العملات


- تكتشف SlowMist أن "Solana-pumpfun-bot" يحتوي على كود خبيث يسرق العملات المشفرة من محافظ المستخدمين.
- يتم تحويل الأموال المسروقة إلى منصة التبادل FixedFloat.
- قاد إيثريوم جميع النظم البيئية في الخسائر الأمنية خلال النصف الأول من عام 2025، حيث فقدت منصات التمويل اللامركزي (DeFi) حوالي 470 مليون دولار.
كشفت SlowMist أن المشروع مفتوح المصدر الشائع الاستخدام "Solana-pumpfun-bot" على منصة GitHub يحتوي على كود يسرق العملات المشفرة من محافظ المستخدمين.
بدأ التحقيق في 2 يوليو 2025. تواصل ضحية مع فريق أمان SlowMist لطلب المساعدة في تحليل أسباب سرقة أصول محفظته.
السبب وراء الحادث هو استخدام مشروع مفتوح المصدر مستضاف على GitHub في اليوم السابق، حيث تم سرقة الأصول المشفرة. SlowMist تشير إلى أن الأموال المسروقة يتم تحويلها إلى منصة FixedFloat.
مؤلف المشروع هو المشتبه به الرئيسي
لتنفيذ الهجوم، تنكر المهاجم كمشروع مفتوح المصدر رسمي (solana-pumpfun-bot) للحصول على الناس لتحميل وتشغيل كود ضار. ووجد أن حزمة تابعة مشبوهة باسم "crypto-layout-utils" قد تمت إزالتها من مصدر NPM الرسمي طوال التحقيق.
قام المهاجم بعد ذلك برفع نسخة ضارة من البرنامج بدلاً من رابط التحميل الأصلي. وأرسل بيانات حساسة إلى خادم يتحكم فيه المهاجم بعد البحث في جهاز الكمبيوتر الخاص بالضحية عن ملفات متعلقة بالمحافظ.
وجد التحقيق أيضاً أن مؤلف المشروع يشتبه في التحكم في حسابات GitHub متعددة. وقد استُخدمت لتفرع مشاريع ضارة، وتوزيع برامج ضارة، وزيادة شعبية المشروع بشكل مصطنع. تم تحديد عدة مشاريع متفرعة ذات سلوك ضار مشابه، بعضها استخدم حزمة ضارة أخرى، "bs58-encrypt-utils".
تتضمن سلسلة الهجوم بأكملها عدة حسابات GitHub تعمل معاً. وسّع هذا نطاق النشر، وعزز المصداقية، وهو خادع للغاية. وفي الوقت نفسه، استخدم هذا الهجوم كل من الهندسة الاجتماعية والوسائل التقنية، ومن الصعب الدفاع ضده بالكامل داخل مؤسسة.
يُعتقد أن النشاط الضار بدأ في 12 يونيو 2025. وهو الوقت الذي أنشأ فيه المهاجم الحزمة الضارة "bs58-encrypt-utils".
لم تتقدم تقنيات القرصنة المشفرة كثيراً؛ بل أصبحت أكثر ذكاءً
ووفقاً لـ SlowMist، لم تتقدم تقنيات القرصنة المشفرة كثيراً، لكنها أصبحت أكثر ذكاءً. وقالت ليزا، رئيسة العمليات في SlowMist، في تقرير تحليل الأموال المسروقة لـ MistTrack للربع الثاني، أنه على الرغم من عدم رصد تقدم في تقنيات القرصنة، إلا أن عمليات الاحتيال أصبحت أكثر تعقيداً.
هناك ارتفاع في الإضافات الوهمية للمتصفح، ومحافظ الأجهزة المعدلة، وهجمات الهندسة الاجتماعية. "نشهد تحولاً واضحاً من الهجمات على السلسلة فقط إلى نقاط الدخول خارج السلسلة — إضافات المتصفح، وحسابات وسائل التواصل الاجتماعي، وتدفقات المصادقة، وسلوك المستخدم أصبحت جميعها أسطح هجوم شائعة"، قالت ليزا.
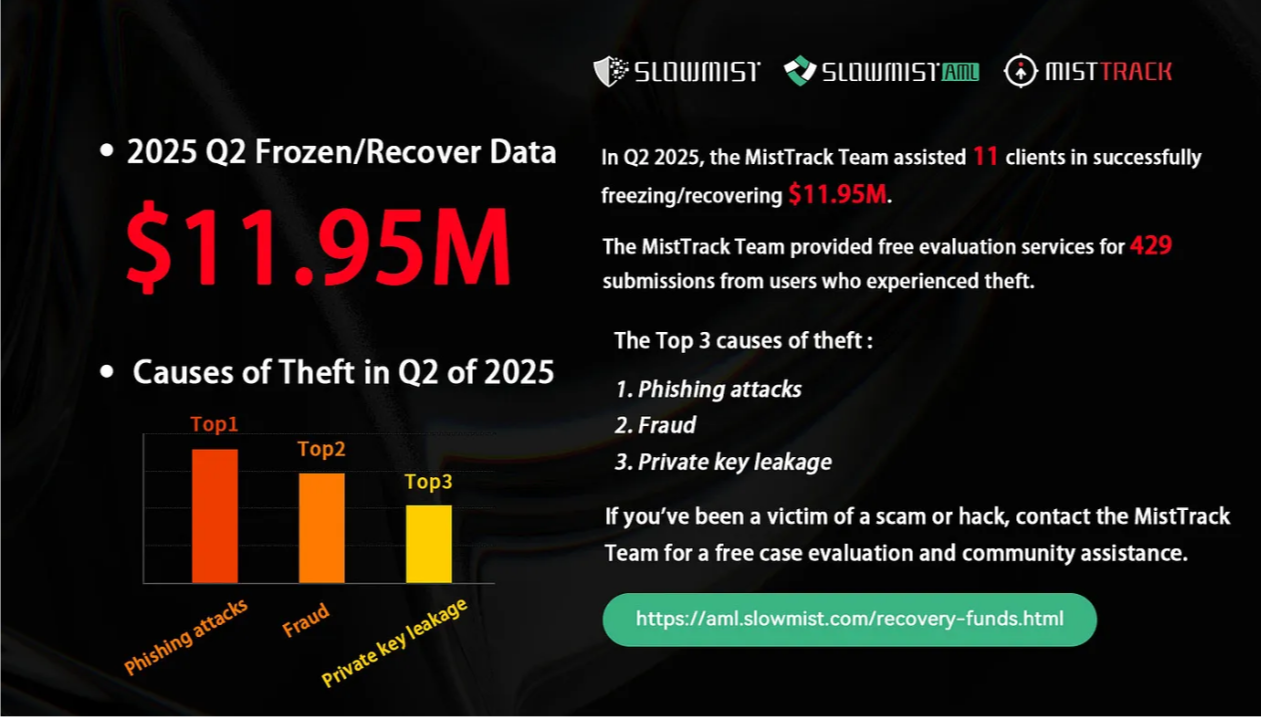
على سبيل المثال، يوجه المهاجمون المستخدمين لزيارة مواقع ويب معروفة وشائعة الاستخدام مثل Notion أو Zoom. عندما يحاول المستخدم تنزيل البرامج من هذه المواقع الرسمية، تكون الملفات المرسلة قد تم استبدالها بشكل ضار بالفعل.
طريقة أخرى هي عندما يرسل المهاجمون للمستخدمين محفظة باردة متضررة. ويخبرون ضحاياهم أنهم فازوا بجهاز مجاني في "سحب يانصيب" أو يخبرونهم أن جهازهم الحالي قد تعرض للاختراق وأنهم بحاجة إلى نقل أصولهم. والأفضل من ذلك، قدم المهاجمون مواقع ويب وهمية.
الضربة النهائية هي عادةً التلاعب. "يعرف المهاجمون أن عبارات مثل 'تم اكتشاف توقيع خطير' يمكن أن تثير الذعر، مما يدفع المستخدمين إلى اتخاذ إجراءات متسرعة. بمجرد تفعيل هذه الحالة العاطفية، يصبح من الأسهل بكثير التلاعب بهم للقيام بأشياء لم يكونوا ليفعلوها عادةً — مثل النقر على الروابط أو مشاركة المعلومات الحساسة"، قالت ليزا.
استخدمت هجمات أخرى طرق قرصنة استغلت EIP-7702، الذي أُضيف في أحدث إصدار من Ethereum Pectra. وهجوم آخر سيطر على حسابات عدة مستخدمين لـ WeChat واستهدفهم. ووفقاً لـ SlowMist، تقود Ethereum جميع النظم البيئية في الخسائر الأمنية في النصف الأول من عام 2025، حيث فقدت منصات DeFi حوالي 470 مليون دولار.
إذا كنت تقرأ هذا، فأنت متقدّم بالفعل. ابق هناك مع نشرتنا الإخبارية.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تتم بناءً على المعلومات المقدمة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

فلورنس موتشاي
تغطي فلورانس منذ 6 سنوات أخبار العملات الرقمية، والألعاب، والتكنولوجيا، والذكاء الاصطناعي. وقد زودتها دراستها لعلوم الحاسوب في جامعة ميرو للعلوم والتكنولوجيا، ودراسة إدارة الكوارث والدبلوماسية الدولية في MMUST بالمهارات اللغوية والملاحظة والتقنية اللازمة. عملت فلورانس في مجموعة VAP Group وككاتبة تحريرية في عدة وسائل إعلام متخصصة في العملات الرقمية.









