





SlowMist обнаруживает, что «Solana-pumpfun-bot» на GitHub содержит ловушку для кражи монет


- SlowMist обнаруживает, что «Solana-pumpfun-bot» содержит вредоносный код, крадущий криптовалюту из кошельков пользователей.
- Украденные средства переводятся на биржу FixedFloat.
- В первой половине 2025 года экосистема Ethereum лидировала по размеру финансовых потерь от кибербезопасности: платформы DeFi потеряли около 470 миллионов долларов.
SlowMist раскрыла, что широко используемый проект с открытым исходным кодом «Solana-pumpfun-bot» на платформе GitHub содержит код, крадущий криптовалюту из кошельков пользователей.
Расследование началось 2 июля 2025 года. Жертва связалась с командой безопасности SlowMist, чтобы получить помощь в анализе причин кражи активов из ее кошелька.
Инцидент был вызван использованием им проекта с открытым исходным кодом, размещенного на GitHub накануне, где были украдены зашифрованные активы. SlowMist утверждает, что украденные средства переводятся на биржу FixedFloat.
Автор проекта является главным подозреваемым
Чтобы осуществить атаку, хакер притворился официальным проектом с открытым исходным кодом (solana-pumpfun-bot), чтобы заставить людей загрузить и запустить вредоносный код. В ходе расследования было обнаружено, что подозрительный пакет зависимостей «crypto-layout-utils» был удален из официального источника NPM.
Хакер впоследствии загрузил вредоносную версию программного обеспечения вместо оригинального URL-адреса загрузки. После поиска файлов, связанных с кошельками, на компьютере жертвы он отправлял конфиденциальные данные на сервер, контролируемый злоумышленником.
Расследование также выявило, что автор проекта, как подозревают, контролирует несколько аккаунтов GitHub. Они использовались для форка вредоносных проектов, распространения вредоносных программ и искусственного накручивания популярности проекта. Было выявлено несколько форк-проектов с аналогичным вредоносным поведением, некоторые из которых использовали другой вредоносный пакет «bs58-encrypt-utils».
Вся цепочка атаки включает несколько аккаунтов GitHub, работающих вместе. Это расширило охват распространения, повысило доверие и является крайне обманчивым. В то же время эта атака использовала как социальную инженерию, так и технические средства, и от нее трудно защититься полностью в рамках организации.
Считается, что вредоносная активность началась 12 июня 2025 года. В это время злоумышленник создал вредоносный пакет «bs58-encrypt-utils».
Крипто-взлом не сильно продвинулся; злоумышленники стали более хитрыми
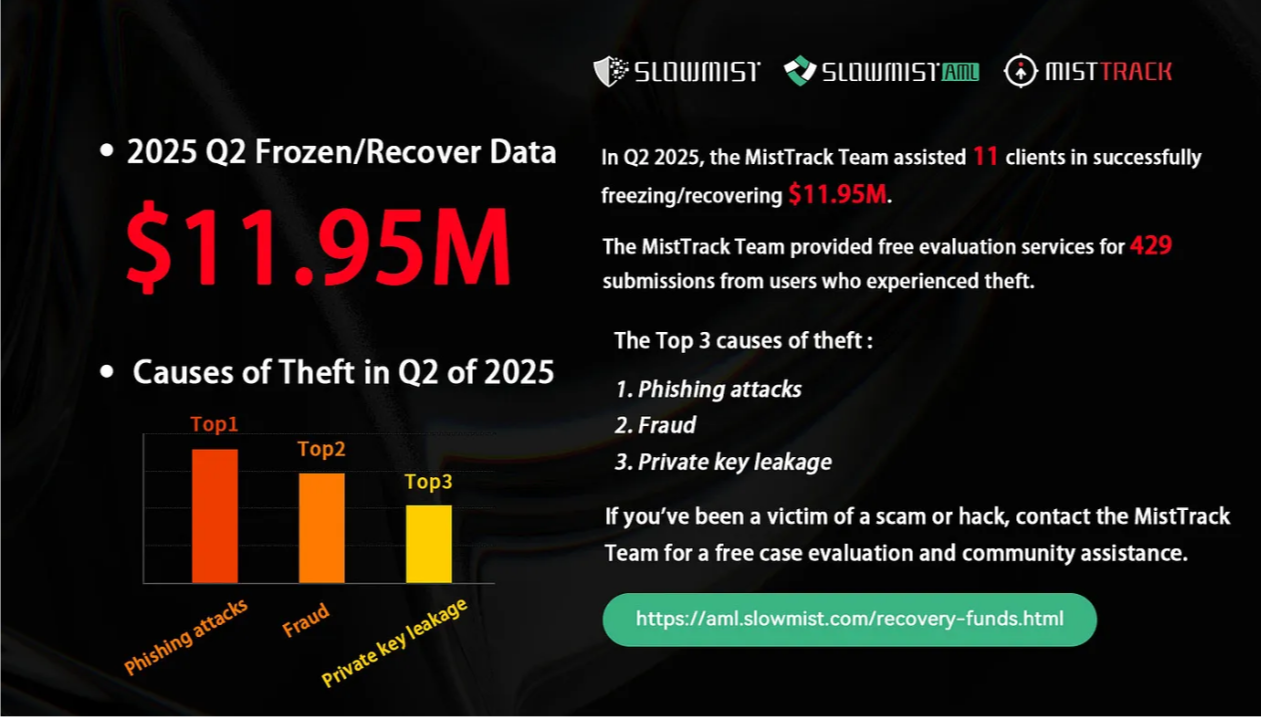
Согласно SlowMist, методы крипто-взлома не сильно продвинулись, но стали гораздо более хитрыми. Глава операций SlowMist, Лиза, сказала в отчете компании MistTrack Stolen Fund Analysis за второй квартал, что, хотя она не наблюдала продвижения в методах взлома, мошеннические схемы стали более изощренными.
Наблюдается рост числа поддельных расширений браузера, взломанных аппаратных кошельков и атак социальной инженерии. «Мы наблюдаем четкий сдвиг от чисто ончейн-атак к офчейн-точкам входа — расширения браузера, аккаунты в социальных сетях, процессы аутентификации и поведение пользователей становятся общими поверхностями для атак», — сказала Лиза.
Например, злоумышленники направляют пользователей на посещение известных и часто используемых веб-сайтов, таких как Notion или Zoom. Когда пользователь пытается загрузить программное обеспечение с этих официальных сайтов, доставляемые файлы уже были злонамеренно заменены.
Другой способ — когда хакеры отправляют пользователям скомпрометированный холодный кошелек. Они говорят своим жертвам, что выиграли бесплатное устройство в «лотерее», или сообщают, что их существующее устройство было скомпрометировано и им нужно перевести свои активы. Еще лучше, хакеры создали поддельные веб-сайты.
Финальный удар обычно заключается в манипуляции. «Злоумышленники знают, что такие фразы, как «обнаружена рискованная подпись», могут вызвать панику, побуждая пользователей к поспешным действиям. Как только это эмоциональное состояние вызвано, гораздо легче манипулировать ими, заставляя делать то, чего они обычно не стали бы делать, например, нажимать на ссылки или передавать конфиденциальную информацию», — сказала Лиза.
Другие атаки использовали методы взлома, использующие EIP-7702, который был добавлен в последней версии Ethereum Pectra. Другая атака захватила аккаунты нескольких пользователей WeChat и нацелилась на них. Согласно SlowMist, Ethereum лидировал среди всех экосистем по потерям от безопасности в первой половине 2025 года, при этом платформы DeFi потеряли около $470 млн.
Самые умные крипто-энтузиасты уже читают нашу рассылку. Хотите присоединиться? Присоединяйтесь.
Отказ от ответственности. Предоставленная информация не является торговой рекомендацией. Cryptopolitan.com Мы не несем ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мы настоятельно рекомендуем проводить независимое исследование и/или проконсультироваться с квалифицированным специалистом перед принятием любых инвестиционных решений.

Флоренс Мучай
Флоренс уже 6 лет освещает новости в сферах криптовалют, игр, технологий и искусственного интеллекта. Её образование по специальности «Компьютерные науки» в Университете науки и технологий Меру, а также обучение управлению в чрезвычайных ситуациях и международной дипломатии в MMUST обеспечили ей отличные языковые навыки, наблюдательность и технические компетенции. Флоренс работала в группе VAP Group и была редактором в нескольких крипто-медиа.









