





SlowMist trova su GitHub ‘Solana-pumpfun-bot’ contenente una trappola per il furto di monete


- SlowMist scopre che "Solana-pumpfun-bot" contiene codice malevolo che ruba criptovalute dai wallet degli utenti.
- I fondi rubati vengono trasferiti allo scambio FixedFloat.
- Ethereum ha guidato tutte le ecosistemi per perdite di sicurezza nel primo semestre del 2025, con le piattaforme DeFi che hanno subito perdite per circa 470 milioni di dollari.
SlowMist ha portato alla luce che il diffuso progetto open-source “Solana-pumpfun-bot” sulla piattaforma GitHub contiene codice che ruba crypto dai wallet degli utenti.
Le indagini sono iniziate il 2 luglio 2025. Una vittima ha contattato il team di sicurezza di SlowMist per chiedere assistenza nell'analisi delle ragioni del furto dei suoi asset del wallet.
L'incidente è stato causato dall'uso, il giorno precedente, di un progetto open-source ospitato su GitHub, in cui gli asset crittografati sono stati rubati. SlowMist afferma che i fondi rubati stanno sendo trasferiti allo scambio FixedFloat.
L'autore del progetto è il principale sospettato
Per portare a termine l'attacco, l'hacker si è finto un progetto open-source ufficiale (solana-pumpfun-bot) per indurre le persone a scaricare ed eseguire codice malevolo. È stato trovato che un pacchetto dipendente sospetto chiamato “crypto-layout-utils” era stato rimosso dalla fonte ufficiale NPM durante l'indagine.
L'hacker ha successivamente caricato una versione malevola del software al posto dell'URL di download originale. Ha inviato dati sensibili a un server controllato dall'aggressore dopo aver cercato sul PC della vittima file relativi ai wallet.
L'indagine ha anche scoperto che l'autore del progetto è sospettato di controllare più account GitHub. Essi sono stati utilizzati per forkare progetti malevoli, distribuire programmi malevoli e gonfiare artificialmente la popolarità del progetto. Sono stati identificati più progetti fork con comportamenti malevoli simili, alcuni dei quali utilizzavano un altro pacchetto malevolo, “bs58-encrypt-utils”.
L'intera catena di attacco coinvolge diversi account GitHub che lavorano insieme. Questo ha ampliato la portata della diffusione, aumentato la credibilità ed è estremamente ingannevole. Allo stesso tempo, questo attacco ha utilizzato sia l'ingegneria sociale che mezzi tecnici, ed è difficile difendersi completamente da esso all'interno di un'organizzazione.
L'attività malevola si ritiene sia iniziata il 12 giugno 2025. È in quel momento che l'aggressore ha creato il pacchetto malevolo “bs58-encrypt-utils”.
L'hacking crypto non è molto avanzato; sono diventati più astuti
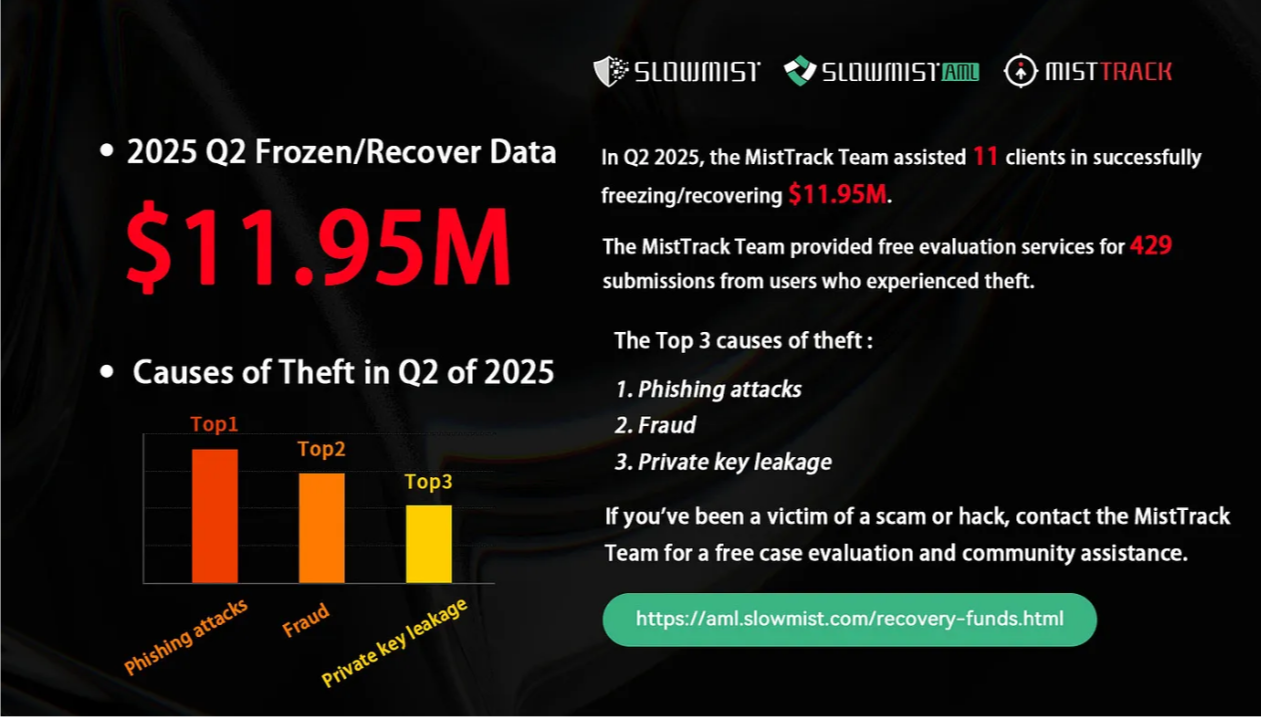
Secondo SlowMist, le tecniche di hacking nel settore crypto non sono molto avanzate, ma sono diventate molto più astute. Lisa, capo delle operazioni di SlowMist, ha dichiarato nel rapporto Q2 MistTrack Stolen Fund Analysis che, sebbene non si sia registrato un avanzamento nelle tecniche di hacking, le truffe sono diventate più sofisticate.
Si registra un aumento di estensioni browser false, hardware wallet manomessi e attacchi di ingegneria sociale. “Stiamo assistendo a un chiaro passaggio dagli attacchi puramente on-chain ai punti di ingresso off-chain: le estensioni del browser, gli account dei social media, i flussi di autenticazione e il comportamento degli utenti stanno diventando tutte superfici di attacco comuni,” ha detto Lisa.
Ad esempio, gli aggressori guidano gli utenti a visitare siti web noti e comunemente usati come Notion o Zoom. Quando l'utente tenta di scaricare software da questi siti ufficiali, i file consegnati sono già stati sostituiti malevolmente.
Un altro modo è quando gli hacker inviano agli utenti un cold wallet compromesso. Dicono alle loro vittime di aver vinto un dispositivo gratuito in un “estrazione a sorte” o dicono loro che il loro dispositivo esistente è stato compromesso e che dovevano trasferire i loro asset. Ancora meglio, gli hacker hanno introdotto siti web falsi.
L'attacco finale è solitamente una manipolazione. “Gli aggressori sanno che frasi come ‘firma rischiosa rilevata’ possono innescare il panico, spingendo gli utenti ad azioni affrettate. Una volta attivato questo stato emotivo, è molto più facile manipolarli affinché facciano cose che normalmente non farebbero, come cliccare su link o condividere informazioni sensibili,” ha detto Lisa.
Altri attacchi hanno utilizzato metodi di hacking che sfruttavano EIP-7702, aggiunto nell'ultima versione di Ethereum Pectra. Un altro attacco ha preso il controllo degli account di diversi utenti di WeChat e li ha presi di mira. Secondo SlowMist, Ethereum ha guidato tutti gli ecosistemi per le perdite di sicurezza nel primo semestre del 2025, con le piattaforme DeFi che hanno perso circa 470 milioni di dollari.
Non limitarti a leggere le notizie sulle criptovalute. Comprendile. Iscriviti alla nostra newsletter. È gratuita.
Dichiarazione di responsabilità. Le informazioni fornite non costituiscono consigli di trading. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti effettuati sulla base delle informazioni fornite in questa pagina. Si consiglia vivamente di effettuare ricerche indipendenti e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Florence Muchai
Florence si occupa di notizie relative a criptovalute, gaming, tecnologia e AI da oltre 6 anni. I suoi studi in Informatica presso l'Università Meru di Scienze e Tecnologia e in Gestione delle Emergenze e Diplomazia Internazionale presso il MMUST le hanno fornito eccellenti competenze linguistiche, osservative e tecniche. Florence ha lavorato al VAP Group e come editor per diverse testate specializzate in criptovalute.









