





- SlowMist、「Solana-pumpfun-bot」にユーザーのウォレットから暗号資産を窃取する悪意のあるコードが含まれていることを発見。
- 盗まれた資金はFixedFloat取引所へ送金されています。
- 2025年上半期のセキュリティ損失ではイーサリアムがすべてのエコシステムで首位に立ち、DeFiプラットフォームは約4億7,000万ドルの損失を被りました。
SlowMistは、GitHubプラットフォーム上で広く使用されているオープンソースプロジェクト「Solana-pumpfun-bot」に、ユーザーのウォレットから暗号通貨を盗むコードが含まれていることを明らかにしました。
調査は2025年7月2日に始まりました。被害者がSlowMistセキュリティチームに連絡し、ウォレット資産の盗難の原因を分析する支援を求めました。
この事件は、前日にGitHubでホストされているオープンソースプロジェクトを使用し、その際に暗号資産が盗まれたことが原因でした。SlowMistは、盗まれた資金がFixedFloat取引所に送金されていると述べています。
プロジェクトの著者が主要な容疑者
攻撃を実行するため、ハッカーは公式のオープンソースプロジェクト(solana-pumpfun-bot)になりすまし、人々に悪意のあるコードをダウンロードして実行させました。調査を通じて、「crypto-layout-utils」という疑わしい依存パッケージが、公式のNPMソースから削除されていることが発見されました。
ハッカーはその後、元のダウンロードURLに代わってソフトウェアの悪意のあるバージョンをアップロードしました。これは被害者のPCからウォレット関連のファイルを検索した後、攻撃者が制御するサーバーに機密データを送信しました。
調査ではまた、プロジェクトの著者が複数のGitHubアカウントを制御している疑いがあることも判明しました。これらは悪意のあるプロジェクトのフォーク、悪意のあるプログラムの配布、プロジェクトの人気を人為的に高めるために使用されました。同様の悪意のある行動を示す複数のフォークプロジェクトが特定され、その中には別の悪意のあるパッケージ「bs58-encrypt-utils」を使用したものもありました。
一連の攻撃チェーンには、複数のGitHubアカウントが連携して関与しています。これにより、拡散の範囲が拡大し、信頼性が高まり、非常に欺瞞的です。同時に、この攻撃はソーシャルエンジニアリングと技術的手段の両方を使用しており、組織内で完全に防御するのは困難です。
悪意のある活動は2025年6月12日に始まったと見られています。これは、攻撃者が悪意のあるパッケージ「bs58-encrypt-utils」を作成した時期です。
暗号通貨ハッキングはそれほど進歩していません;より狡猾になっています
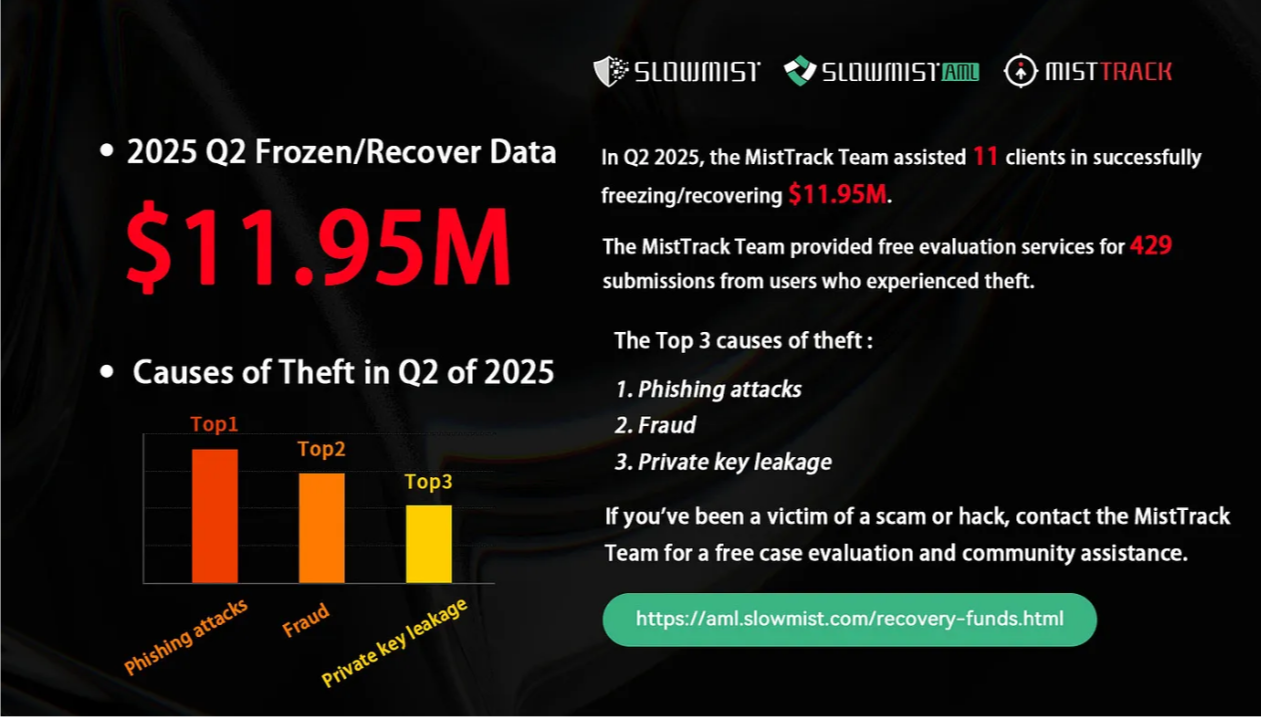
SlowMistによると、暗号通貨ハッキングの手法自体は大きく進歩していませんが、その手口ははるかに巧妙になっています。SlowMistの運営責任者であるLisaは、同社の第2四半期MistTrack盗難資金分析レポートで述べました、ハッキングの手法自体に進展は見られなかったものの、詐欺はより洗練されてきていると。
偽のブラウザ拡張機能、改ざんされたハードウェアウォレット、ソーシャルエンジニアリング攻撃の増加が見られます。「純粋なオンチェーン攻撃から、ブラウザ拡張機能、ソーシャルメディアアカウント、認証フロー、ユーザー行動など、オフチェーンのエントリポイントへの明確なシフトが見られています。これらすべてが一般的な攻撃表面になりつつあります」とLisaは述べています。
例えば、攻撃者はユーザーをNotionやZoomなどのよく知られた一般的に使用されるウェブサイトへ誘導します。ユーザーがこれらの公式サイトからソフトウェアをダウンロードしようとすると、提供されるファイルはすでに悪意のあるものに置き換えられています。
別の方法は、ハッカーがユーザーに侵害されたコールドウォレットを送信することです。彼らは被害者に「宝くじの抽選」で無料デバイスに当選したと伝えたり、既存のデバイスが侵害されたため資産を移動する必要があると伝えたりします。さらに良いことに、ハッカーは偽のウェブサイトも導入しています。
最終的な攻撃は通常、操作です。「攻撃者は『危険な署名が検出されました』などのフレーズがパニックを引き起こし、ユーザーが急いで行動するよう促すことを知っています。その感情的な状態が引き起こされると、通常は行わないような行動、例えばリンクをクリックしたり機密情報を共有したりすることを操作するのははるかに簡単です」とLisaは述べています。
他の攻撃では、Ethereum Pectraの最新バージョンで追加されたEIP-7702を利用したハッキング手法が使用されました。別の攻撃では、複数のWeChatユーザーのアカウントを乗っ取り、それらを対象としました。SlowMistによると、Ethereumは2025年上半期のセキュリティ損失で全エコシステムをリードし、DeFiプラットフォームは約4億7,000万ドルを損失しました。
暗号通貨のニュースを読むだけでなく、それを理解しましょう。ニュースレターに登録してください。無料です。
免責事項。 ここに提供される情報は取引助言ではありません。 Cryptopolitan.com 当社は、このページに提供される情報に基づいて行われたいかなる投資に対しても責任を負いません。いかなる投資判断を下す前に、独立した調査および/または資格を有する専門家への相談を強く推奨します。

Florence Muchai
フローレンスは過去6年間、暗号資産、ゲーム、テクノロジー、AIに関するニュースを報道してきました。メルウ科学技術大学でのコンピュータ学およびMMUSTでの災害管理と国際外交の学習により、言語能力、観察力、技術スキルを十分に備えています。フローレンスはVAPグループで勤務し、複数の暗号資産メディアハウスで編集者として活躍しました。









