






SlowMist découvre que le projet ‘Solana-pumpfun-bot’ sur GitHub contient un piège de vol de pièces


- SlowMist découvre que « Solana-pumpfun-bot » contient du code malveillant qui vole les cryptomonnaies des portefeuilles des utilisateurs.
- Les fonds volés sont transférés vers l'échange FixedFloat.
- Ethereum a enregistré toutes les pertes de sécurité au premier semestre 2025, les plateformes DeFi ayant perdu environ 470 millions de dollars.
SlowMist a révélé que le projet open-source largement utilisé « Solana-pumpfun-bot » sur la plateforme GitHub contient du code qui vole les cryptomonnaies des portefeuilles de ses utilisateurs.
L’enquête a débuté le 2 juillet 2025. Une victime a contacté l’équipe de sécurité de SlowMist pour demander de l’aide afin d’analyser les raisons du vol des actifs de son portefeuille.
L'incident a été causé par son utilisation d'un projet open-source hébergé sur GitHub la veille, où les actifs cryptés ont été volés. SlowMist déclare que les fonds volés sont transférés vers l'échange FixedFloat.
L’auteur du projet est le principal suspect
Pour mener à bien l’attaque, le pirate s’est fait passer pour un projet open-source officiel (solana-pumpfun-bot) afin d’inciter les gens à télécharger et exécuter du code malveillant. Au cours de l’enquête, il a été constaté qu’un package dépendant suspect nommé « crypto-layout-utils » avait été retiré de la source officielle NPM.
Le pirate a ensuite téléchargé une version malveillante du logiciel à la place de l’URL de téléchargement originale. Après avoir recherché des fichiers liés aux portefeuilles sur le PC de la victime, les données sensibles ont été envoyées à un serveur contrôlé par l’attaquant.
L’enquête a également révélé que l’auteur du projet est soupçonné de contrôler plusieurs comptes GitHub. Ils ont été utilisés pour forker des projets malveillants, distribuer des programmes malveillants et gonfler artificiellement la popularité du projet. Plusieurs projets forkés présentant un comportement malveillant similaire ont été identifiés, dont certains utilisaient un autre package malveillant, « bs58-encrypt-utils ».
Toute la chaîne d’attaque implique plusieurs comptes GitHub travaillant ensemble. Cela a élargi la portée de la diffusion, renforcé la crédibilité et s’est avéré extrêmement trompeur. Parallèlement, cette attaque a utilisé à la fois l’ingénierie sociale et des moyens techniques, ce qui rend la défense complète au sein d’une organisation difficile.
L’activité malveillante aurait débuté le 12 juin 2025. C’est à ce moment-là que l’attaquant a créé le package malveillant « bs58-encrypt-utils ».
Le piratage crypto n’a pas beaucoup évolué ; les attaquants sont devenus plus rusés
Selon SlowMist, les techniques de piratage crypto n'ont pas beaucoup progressé, mais elles sont devenues beaucoup plus rusées. Lisa, la directrice des opérations de SlowMist, a déclaré dans le rapport d'analyse des fonds volés MistTrack du T2 que bien qu'elle n'ait pas vu d'avancement dans les techniques de piratage, les arnaques sont devenues plus sophistiquées.
Il y a une augmentation des fausses extensions de navigateur, des portefeuilles matériels altérés et des attaques d'ingénierie sociale. « Nous constatons un changement clair des attaques purement on-chain vers des points d'entrée off-chain — les extensions de navigateur, les comptes de médias sociaux, les flux d'authentification et le comportement des utilisateurs deviennent tous des surfaces d'attaque courantes », a déclaré Lisa.
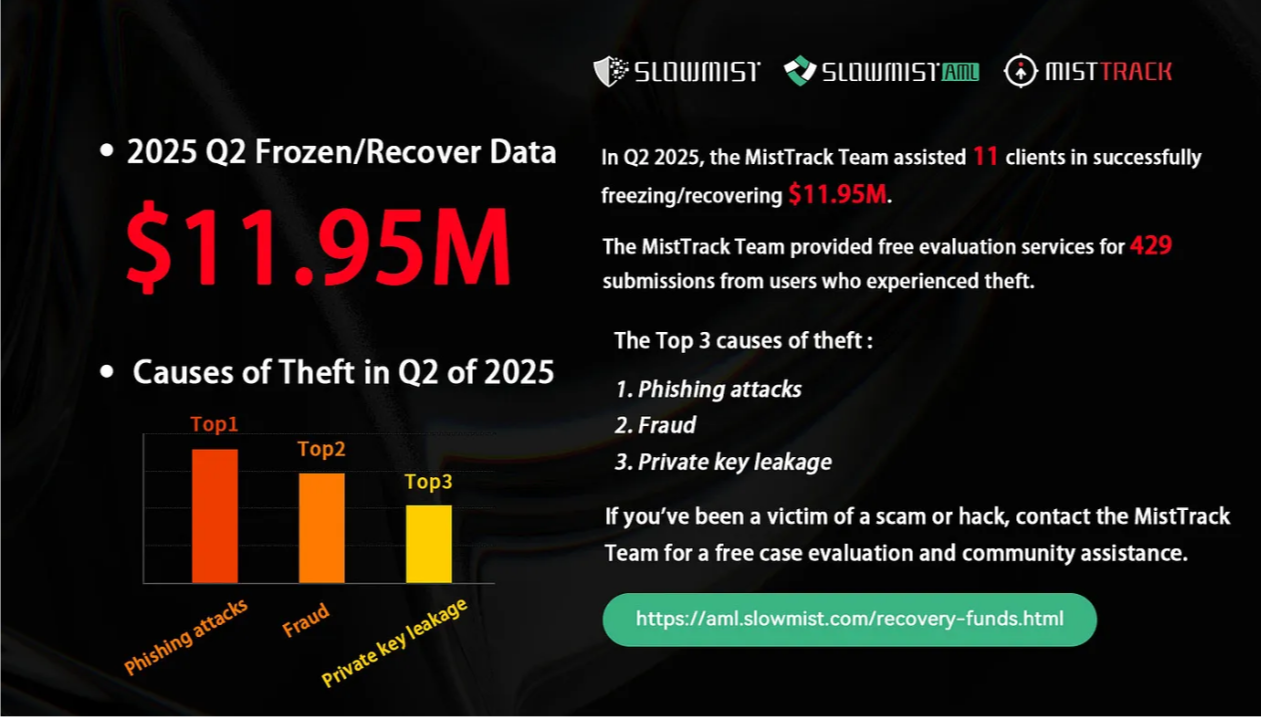
Par exemple, les attaquants guident les utilisateurs vers des sites web bien connus et couramment utilisés, comme Notion ou Zoom. Lorsque l’utilisateur tente de télécharger des logiciels depuis ces sites officiels, les fichiers livrés ont déjà été remplacés par des versions malveillantes.
Une autre méthode consiste pour les pirates à envoyer aux utilisateurs un portefeuille froid compromis. Ils disent à leurs victimes qu’elles ont gagné un appareil gratuit lors d’un « tirage au sort » ou leur indiquent que leur appareil existant a été compromis et qu’elles doivent transférer leurs actifs. Pire encore, les pirates ont créé de faux sites web.
Le coup final est généralement une manipulation. « Les attaquants connaissent des phrases comme « signature risquée détectée » qui peuvent déclencher la panique, incitant les utilisateurs à agir précipitamment. Une fois cet état émotionnel déclenché, il est beaucoup plus facile de les manipuler pour qu'ils fassent des choses qu'ils ne feraient normalement pas — comme cliquer sur des liens ou partager des informations sensibles », a déclaré Lisa.
D'autres attaques ont utilisé des méthodes de piratage qui ont profité de EIP-7702, qui a été ajouté dans la version la plus récente d'Ethereum Pectra. Une autre attaque a pris le contrôle des comptes de plusieurs utilisateurs de WeChat et les a ciblés. Selon SlowMist, Ethereum a mené tous les écosystèmes en pertes de sécurité au premier semestre 2025, les plateformes DeFi perdant environ 470 millions de dollars.
Si vous lisez ceci, vous êtes déjà en avance. Restez ainsi grâce à notre newsletter.
Avertissement. Les informations fournies ne constituent pas des conseils en matière d'investissement. Cryptopolitan.com ne saurait être tenue responsable des investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement de mener vos propres recherches et/ou de consulter un professionnel qualifié avant de prendre toute décision d'investissement.

Florence Muchai
Florence couvre depuis 6 ans l'actualité crypto, du jeu vidéo, de la technologie et de l'IA. Ses études en informatique à l'Université de sciences et technologies de Meru et sa formation en gestion des catastrophes et en diplomatie internationale à l'MMUST lui ont amplement permis de développer des compétences linguistiques, d'observation et techniques. Florence a travaillé au sein du groupe VAP et en tant qu'éditrice pour plusieurs médias spécialisés dans la crypto.









