




594 BTC in 25 Minuten abgeflossen, als Coldcard-Schwachstelle Alarm auslöst

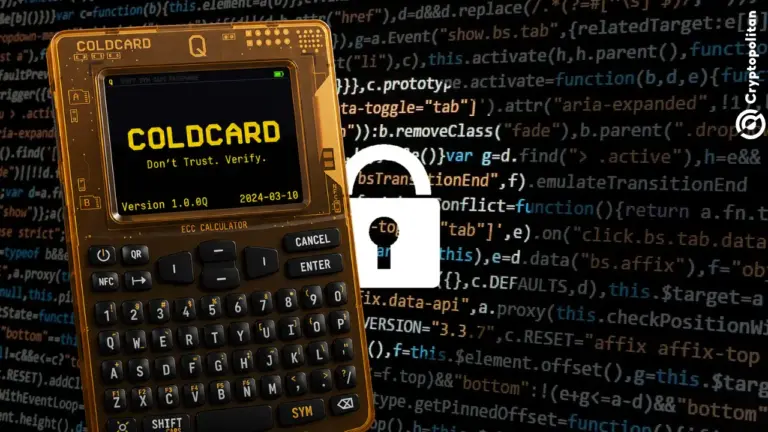
- Coinkite warnte Coldcard-Nutzer davor, dass ein Fehler bei der Seed-Generierung möglicherweise seit März 2021 erstellte Wallets kompromittiert hat. Rund 594 BTC (38 Mio. USD) wurden von etwa 500 Wallets gestohlen.
- Die Firmware-Versionen 4.0.0–5.0.3 für Mk2/Mk3 sind als anfällig bestätigt. Mk4, Q und Mk5 verwenden zwar ein anderes Design, es wurde jedoch ebenfalls festgestellt, dass sie nur eine Entropie von 72 Bit generieren.
- Nutzern wird dringend geraten, ihre Gelder in eine neue Wallet zu verschieben, insbesondere wenn sie kein BIP-39-Passwort verwendet haben.
Coinkite hat Besitzer seiner Coldcard Mk3 Hardware-Wallet gewarnt, dass jeder seit März 2021 generierte Bitcoin-Seed anfällig sein könnte, nachdem ein Fehler entdeckt wurde, der diese Seeds vorhersagbar machen könnte. Die Warnung kam am selben Tag, als etwa 594 BTC – im Wert von rund 38 Millionen US-Dollar – aus rund 500 Wallets abgeflossen waren.
Nutzer, die Coldcard hauptsächlich wegen seiner Sicherheitsfunktionen gekauft haben, werden sofort wissen wollen, welche Modelle weiterhin Sicherheit bieten. Anfangs sagte Coinkite nur, dass der Mk3 betroffen sei, während neue Modelle wie Mk4, Q und Mk5 als „nicht betroffen basierend auf unserer frühen Analyse“ bezeichnet wurden, wie The Block angab. In seiner späteren Mitteilung erwähnte das Unternehmen jedoch, dass auch diese neueren Modelle Seeds mit nur 72 Bits Entropie statt der ursprünglich beabsichtigten 128 Bits erstellen, wenn auch auf andere Weise aufgrund eines anderen Designs.
Welche Coldcards sind sicher, und welche nicht?
Das Problem ist mit der Firmware verbunden, nicht mit der Hardware.
Wie von Block’s Bitcoin-Engineering- und Sicherheitsteam berichtet, hatte Mk1 noch nie fehlerhaften Code ausgeführt. Außerdem generierten Mk2- und Mk3-Geräte mit auf 3.2.2 oder höher aktualisiertem Firmware ihren Seed ordnungsgemäß unter Verwendung eines Hardware-Zufallszahlengenerators.
Die Schwachstelle beginnt mit der Firmware-Version 4.0.0. Jeder Mk2- oder Mk3-Seed, der mit Versionen zwischen 4.0.0 und 4.1.9 erstellt wurde, gilt laut The Block als „bestätigter anfälliger Pfad“, da das Gerät seine Quelle der Zufälligkeit nicht sicher neu initialisierte. Coinkite erstreckt diese Warnung bis zur Firmware-Version 5.0.3, der letzten Firmware-Version, die den Mk3 unterstützt.
Für neuere Geräte ist das Bild weniger klar. The Block sagt, Mk4, Q und Mk5 nutzen Entropie aus einem Secure Element, behalten jedoch nur vier Bytes davon, was die Anzahl der möglichen Seed-Generierungspfade begrenzt. Coinkite sagt, seine Tapsigner-, Opendime- und Satscard-Produkte verwenden andere Codebasen und sind nicht betroffen.
Ein $38 Millionen-Sweep in 25 Minuten
Der Vorfall, der aufgrund des Sicherheitsfehlers öffentliche Aufmerksamkeit erregte, geschah schnell.
Rund 500 Wallets, die jeweils mehr als 0,15 BTC hielten, wurden am Freitag zwischen 01:31 und 01:56 UTC geleert, viele davon waren seit mehreren Jahren inaktiv, mit Münzen aus den Jahren zwischen 2021 und 2026. Rob Hamilton, CEO von AnchorWatch, erklärte, er habe insgesamt 1.324 ausgegebene Outputs in 500 Transaktionen verfolgt, die sich über drei Blöcke erstreckten, wobei 562 BTC später in einer einzigen Adresse konsolidiert wurden.
Die Zahl könnte höher sein. Block-Ingenieur Clay Garrett fand zusätzliche 695 Transaktionen, die dieselbe Signatur wie die bestätigten Diebstähle aufwiesen. Die Transaktionen bewegten angeblich insgesamt 488,1 BTC. Wenn also alles verknüpft ist, könnte der Gesamtbetrag bei rund 1.082 BTC liegen. Coinkite hat noch nicht bestätigt, ob die Wallet-Leerung aufgrund des Fehlers in der Firmware geschah.
Wie vorhersagbare Zufälligkeit die Seeds brach
The Block fand die Ursache des Problems in der Firmware-Konfiguration, die den Hardware-Zufallszahlengenerator des Mk3 abschaltete. Eine Bibliothek, die zusammen mit der Firmware verwendet wurde, prüfte nur, ob die Konfiguration vorhanden war, nicht jedoch, ob sie aktiviert oder deaktiviert war, was dazu führte, dass die Schlüsselgenerierung auf eine Software-Methode zurückgriff, die in diesem Fall auf bekannte öffentliche Werte wie die Seriennummer und die Taktregister des Geräts zurückgriff.
Das Problem wurde vom Unternehmen auf einen Code-Commit vom 1. März 2021 zurückgeführt, der erstmals in Version 4.0.0 der Firmware enthalten war. Das Unternehmen gab an, dass es zur Offenlegung kam, bevor die Tests abgeschlossen waren, weil „aktive Ausnutzung im Gange ist“.
Was Coinkite den Besitzern rät
Die Empfehlungen von Coinkite hängen davon ab, wie die Wallet eingerichtet wurde.
Laut der vorläufigen Einschätzung von Coinkite haben Nutzer, die die Vorsichtsmaßnahme getroffen haben, einen separaten BIP-39-Passphrase zusammen mit einer PIN zu verwenden, sehr geringe Chancen, ihre Mittel zu verlieren, es sei denn, sie haben die Passphrase in ein Smartphone, einen Computer oder eine Website eingegeben.
Allen anderen wird geraten, ihre Mittel zu verschieben. Coinkite schlägt vor, dass Nutzer einen neuen Seed auf einem nicht infizierten Gerät erstellen, überprüfen, ob Backup- und Empfangsadressen korrekt sind, eine kleine Transaktion senden und erst dann einen Teil des verbleibenden Guthabens verschieben.
Darüber hinaus beschreibt die Organisation eine ausgefeilte Würfel-Methode, die den Zufallszahlengenerator des Geräts eliminiert, warnt Nutzer jedoch gleichzeitig vor Eile beim Verschieben, da Fehler bei der Wiederherstellung mehr Schaden anrichten könnten als die besprochene Schwachstelle.
Gibt es Hoffnung, gestohlene Bitcoins zurückzugewinnen?
Das ist eine Frage, die nur eine traurige Antwort hat: Nein. Im Nachhinein lassen Sie uns dies tun: Kennen Sie Ihre Wallet, als hätten Sie sie selbst gebaut. Die „Beste Wallet“-Bewertungen stammen aus unabhängiger Sicherheitsforschung, akademischer Arbeit, Audits und technischer Dokumentation der Anbieter selbst.
| Kriterium | Warum es wichtig ist |
|---|---|
| Entropie-Generierung | Schwache Zufälligkeit kann Seed-Phrasen kompromittieren. |
| Secure Element | Schützt private Schlüssel vor physischer Extraktion. |
| Open-Source-Firmware | Ermöglicht unabhängige Überprüfung und reproduzierbare Builds. |
| Reproduzierbare Builds | Ermöglicht Nutzern, die Firmware mit dem veröffentlichten Quellcode abzugleichen. |
| Air-Gapped-Signierung | Reduziert die Exposition gegenüber netzwerkbasierten Angriffen. |
| Sicherheitsaudits | Zeigt, ob externe Experten das Produkt bewertet haben. |
| Schwachstellenoffenlegung | Zeigt, wie transparent der Anbieter Risiken kommuniziert. |
| Bug Bounty | Ermutigt zur verantwortungsvollen Meldung von Fehlern. |
| Firmware-Aktualisierungsprozess | Spiegelt wider, wie schnell Schwachstellen behoben werden können. |
| Wiederherstellungsfunktionen | Passphrases und Multisignatur-Unterstützung können bestimmte Angriffsszenarien abschwächen. |
Abbildung 1. Anbieterdokumentation
Die stärksten Vergleiche ergeben sich aus dem parallelen Lesen der technischen Dokumentation jedes Anbieters. Anstatt Wallets als „beste“ zu bewerten, vergleichen Sie objektive Merkmale. Das verschiebt den Fokus von subjektiven Bewertungen auf überprüfbare Faktoren wie unabhängige Audits, reproduzierbare Firmware, Zertifizierung, Offenlegungspraktiken und Reaktion auf Schwachstellen – Kriterien, die insbesondere im Nachgang des Coldcard Mk3-Vorfalls von Bedeutung sind.
Lesen Sie nicht nur Krypto-Nachrichten. Verstehen Sie sie. Abonnieren Sie unseren Newsletter. Es ist kostenlos.
Häufig gestellte Fragen
Welche Coldcard-Modelle sind vom Seed-Fehler betroffen?
Die öffentliche Warnung von Coinkite betrifft Mk3-Seeds, die mit der Firmware 4.0.1 bis 5.0.3 erstellt wurden. Laut dem Advisory-Blog von Coinkite und der Analyse von Block weisen auch Mk2-Geräte der Version 4 sowie Mk4, Q und Mk5 eine schwächere Variante des Fehlers auf. Geräte mit Firmware vor Version 4.0.0 sowie Tapsigner, Opendime und Satscard sind nicht betroffen.
Wie viel Bitcoin wurde gestohlen und wann?
Rund 594,48 BTC im Wert von etwa 38,3 Millionen US-Dollar wurden zwischen 01:31 und 01:56 UTC am 30. Juli 2026 aus etwa 500 Single-Signature-Wallets abgezogen; später wurden 562 BTC in einer einzigen Adresse konsolidiert.
Was sollten Coldcard Mk3-Besitzer jetzt tun?
Coinkite rät Besitzern ohne BIP-39-Passphrase, einen neuen Seed auf einem nicht betroffenen Gerät zu generieren, die Sicherung und eine Empfangsadresse zu überprüfen, eine kleine Testtransaktion durchzuführen und erst dann ihre Gelder zu verschieben, wobei die alte Sicherung bis zur Bestätigung der Migration aufbewahrt werden sollte.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor der Entscheidung für eine Anlage unabhängige Recherchen durchzuführen und/oder sich mit einem qualifizierten Fachmann beraten zu lassen.

Ashish Kumar
Ashish Kumar ist ein Krypto- und Finanzjournalist mit acht Jahren Erfahrung in der Nachrichtenredaktion. Er berichtet über Entwicklungen in den Kryptomärkten, Regulierungen, DeFi und Ökosysteme von Börsen. Er arbeitete für Coingape, Todayq und Newsroompost. Ashish besitzt einen PGDP in englischer Journalistik vom IIMC. Zudem interviewte er Branchenexperten wie Arthur Hayes, Yat Siu, Austin Federa und weitere.









