



594 BTC drenados en 25 minutos mientras un fallo de Coldcard provoca alarma

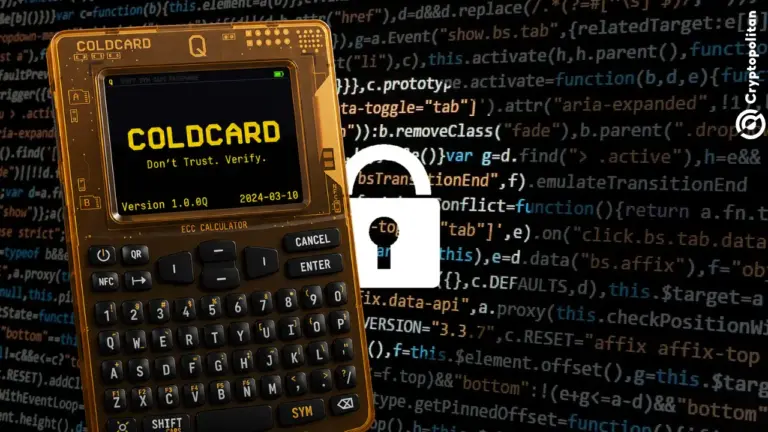
- Coinkite advirtió a los usuarios de Coldcard que un fallo en la generación de semillas podría haber expuesto las billeteras creadas desde marzo de 2021. Alrededor de 594 BTC ($38M) fueron robados de ~500 billeteras.
- El firmware Mk2/Mk3 4.0.0–5.0.3 está confirmado como vulnerable. Mk4, Q y Mk5 utilizan un diseño diferente, pero también se descubrió que generan solo 72 bits de entropía.
- Se insta a los usuarios a mover sus fondos a una nueva billetera, especialmente si no utilizaron una frase de contraseña BIP-39.
Coinkite ha advertido a los propietarios de su billetera de hardware Coldcard Mk3 que cualquier semilla de Bitcoin generada desde marzo de 2021 puede ser vulnerable después de descubrir un fallo que podría hacer que esas semillas sean predecibles. La advertencia llegó el mismo día que se vaciaron aproximadamente 594 BTC —valorados en unos $38 millones— de alrededor de 500 billeteras.
Los usuarios que compraron Coldcard principalmente por sus características de seguridad querrán saber de inmediato qué modelos aún mantienen la seguridad. Al principio, Coinkite solo declaró que el Mk3 estaba afectado mientras que los nuevos modelos como Mk4, Q y Mk5 fueron calificados como “no afectados según nuestro análisis preliminar”, según The Block. Sin embargo, en su aviso posterior, la empresa mencionó que esos modelos más nuevos también crean semillas con solo 72 bits de entropía en lugar de 128 bits como se pretendía originalmente, aunque de una manera diferente debido a un diseño diferente.
Qué Coldcards son seguras y cuáles no
El problema está asociado con el firmware, no con el hardware.
Como informó el equipo de ingeniería y seguridad de Bitcoin de Block, Mk1 nunca había ejecutado código defectuoso. Además, los dispositivos Mk2 y Mk3 con firmware actualizado a la versión 3.2.2 o posterior estaban generando su semilla correctamente utilizando un generador de números aleatorios de hardware.
La vulnerabilidad comienza con la versión de firmware 4.0.0. Cualquier semilla Mk2 o Mk3 creada usando versiones entre 4.0.0 y 4.1.9 se considera una “ruta confirmada vulnerable”, según The Block, porque el dispositivo no resintetizó su fuente de aleatoriedad de manera segura. Coinkite extiende esta advertencia hasta la versión de firmware 5.0.3, que es la última versión de firmware que admite el Mk3.
Para los dispositivos más nuevos, el panorama es menos claro. The Block dice que el Mk4, Q y Mk5 utilizan entropía de un elemento seguro pero retienen solo cuatro bytes de ella, lo que limita el número de posibles rutas de generación de semillas. Coinkite dice que sus productos Tapsigner, Opendime y Satscard utilizan bases de código diferentes y no se ven afectados.
Un barrido de $38 millones en 25 minutos
El incidente que atrajo la atención del público debido al fallo de seguridad ocurrió rápidamente.
Aproximadamente 500 billeteras que contenían más de 0.15 BTC cada una fueron vaciadas el viernes entre las 01:31 y las 01:56 UTC, muchas de las cuales habían estado inactivas durante varios años, con monedas que datan de los años entre 2021 y 2026. Rob Hamilton, CEO de AnchorWatch, declaró que rastreó un total de 1,324 salidas gastadas en 500 transacciones que tuvieron lugar en tres bloques, con 562 BTC consolidados posteriormente en una sola dirección.
La cifra podría ser mayor. El ingeniero de Block Clay Garrett encontró 695 transacciones adicionales que tenían la misma firma que los robos verificados. Las transacciones supuestamente movieron 488.1 BTC en total. Por lo tanto, si todo está vinculado, la cantidad total podría ser de alrededor de 1,082 BTC. Coinkite aún no ha verificado si el vaciado de billeteras ocurrió debido a la falla en el firmware.
Cómo la aleatoriedad predecible rompió las semillas
The Block encontró la fuente del problema en la configuración del firmware que desactivó el generador de números aleatorios de hardware del Mk3. Una biblioteca utilizada junto con el firmware solo verificaba si la configuración estaba presente, pero no si estaba habilitada o deshabilitada, lo que llevó a la generación de claves a revertirse a un método de software, que en este caso dependía de valores públicos conocidos como el número de serie y los registros del reloj del dispositivo.
El problema fue rastreado por la empresa hasta un commit de código fechado el 1 de marzo de 2021, que se incluyó por primera vez en la versión 4.0.0 del firmware. La empresa declaró que salió con su divulgación antes de completar sus pruebas porque “la explotación activa está en curso.”
Qué le dice Coinkite a los propietarios que hacer
Las recomendaciones de Coinkite dependen de cómo se configuró la billetera.
Según la evaluación preliminar de Coinkite, los usuarios que han tomado la precaución de usar una frase mnemotécnica BIP-39 separada junto con un PIN tienen muy pocas posibilidades de perder sus fondos, a menos que hayan ingresado la frase mnemotécnica en un teléfono inteligente, computadora o sitio web.
Se aconseja a todos los demás que muevan sus fondos. Coinkite sugiere que los usuarios creen una nueva semilla en un dispositivo no infectado, verifiquen para asegurar que las direcciones de respaldo y recepción sean correctas, envíen una pequeña transacción y solo luego muevan parte del saldo restante.
Además, la organización describe un método sofisticado de lanzamiento de dados que elimina el generador de números aleatorios del dispositivo, mientras que al mismo tiempo, advierte a los usuarios contra la prisa por moverse, ya que hay posibilidades de que los errores en la recuperación puedan causar más daño que la vulnerabilidad que se está discutiendo.
¿Hay esperanza de recuperar los Bitcoins robados?
Esa es una pregunta que solo tiene una triste respuesta: No. En retrospectiva, hagamos esto: Conoce tu billetera como si la hubieras construido tú mismo. Las reseñas de “mejor billetera” provienen de investigación de seguridad independiente, trabajo académico, auditorías y documentación técnica de los propios proveedores.
| Criterio | Por qué importa |
|---|---|
| Generación de entropía | La aleatoriedad débil puede comprometer las frases semilla. |
| Elemento seguro | Protege las claves privadas contra la extracción física. |
| Firmware de código abierto | Permite la revisión independiente y la reproducción de compilaciones. |
| Compilaciones reproducibles | Permite a los usuarios verificar que el firmware coincida con el código fuente publicado. |
| Firma aislada (air-gapped) | Reduce la exposición a ataques basados en la red. |
| Auditorías de seguridad | Muestra si expertos externos han evaluado el producto. |
| Divulgación de vulnerabilidades | Indica qué tan transparentemente el proveedor comunica los riesgos. |
| Recompensa por errores | Fomenta la notificación responsable de fallos. |
| Proceso de actualización de firmware | Refleja qué tan rápido se pueden abordar las vulnerabilidades. |
| Características de recuperación | Las frases mnemotécnicas y el soporte de multisignatura pueden mitigar ciertos escenarios de ataque. |
Figura 1. Documentación de Proveedores
Las comparaciones más sólidas provienen de leer la documentación técnica de cada proveedor lado a lado. En lugar de clasificar las billeteras como “mejores”, compare características objetivas. Eso cambia el enfoque de las clasificaciones subjetivas a factores verificables como auditorías independientes, firmware reproducible, certificación, prácticas de divulgación y respuesta a vulnerabilidades, criterios que son especialmente relevantes a raíz del incidente de Coldcard Mk3.
No te limites a leer noticias sobre criptomonedas. Entiéndelas. Suscríbete a nuestro boletín. Es gratis.
Preguntas frecuentes
¿Qué modelos de Coldcard se ven afectados por el fallo de la semilla?
La advertencia pública de Coinkite cubre las semillas de Mk3 generadas con firmware 4.0.1 hasta 5.0.3; su blog de asesoramiento y el análisis de Block indican que las unidades Mk2 en la versión 4, así como Mk4, Q y Mk5, también presentan una versión más débil del fallo, mientras que el firmware anterior a 4.0.0 y los dispositivos Tapsigner, Opendime y Satscard no se ven afectados.
¿Cuánto bitcoin fue robado y cuándo?
Aproximadamente 594.48 BTC, valorados en unos $38.3 millones, fueron extraídos de alrededor de 500 billeteras de firma única entre las 01:31 y las 01:56 UTC del 30 de julio de 2026, con 562 BTC consolidados posteriormente en una sola dirección.
¿Qué deben hacer ahora los propietarios de Coldcard Mk3?
Coinkite recomienda a los propietarios que no utilizan una frase de contraseña BIP-39 generar una nueva semilla en un dispositivo no afectado, verificar la copia de seguridad y una dirección de recepción, enviar una pequeña transacción de prueba y solo entonces transferir sus fondos, conservando la copia de seguridad antigua hasta confirmar la migración.
Descargo de responsabilidad. La información proporcionada no constituye asesoramiento financiero. Cryptopolitan.com no asume ninguna responsabilidad por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente realizar una investigación independiente y/o consultar con un profesional calificado antes de tomar cualquier decisión de inversión.

Ashish Kumar
Ashish Kumar es periodista especializado en criptomonedas y finanzas con ocho años de experiencia en redacciones. Cubre lo que ocurre en los mercados de criptomonedas, la regulación, DeFi y los ecosistemas de exchanges. Ha trabajado en Coingape, Todayq y Newsroompost. Ashish posee un PGDP en Periodismo Inglés del IIMC. También ha entrevistado a figuras del sector como Arthur Hayes, Yat Siu, Austin Federa y más.









