





- Coinkite предупредила пользователей Coldcard о том, что ошибка в генерации seed-фразы могла привести к компрометации кошельков, созданных с марта 2021 года. У ~500 кошельков было похищено около 594 BTC ($38 млн).
- Проверено: прошивки Mk2/Mk3 версии 4.0.0–5.0.3 уязвимы. Mk4, Q и Mk5 используют другую архитектуру, но также оказалось, что они генерируют лишь 72 бита энтропии.
- Пользователям настоятельно рекомендуется перевести средства на новый кошелек, особенно если не использовалась BIP-39 парольная фраза.
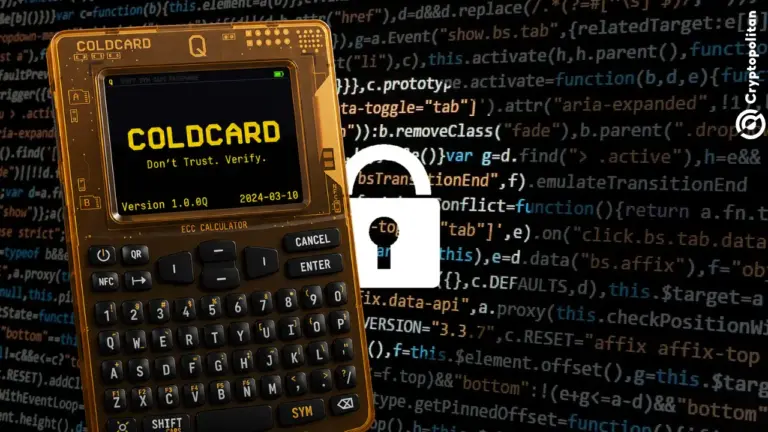
Coinkite предупредила владельцев своего аппаратного кошелька Coldcard Mk3 о том, что любая биткоин seed-фраза, сгенерированная с марта 2021 года, может быть уязвима после обнаружения ошибки, которая может сделать эти seed-фразы предсказуемыми. Предупреждение прозвучало в тот же день, когда из примерно 500 кошельков было выведено около 594 BTC — на сумму около 38 млн долларов.
Пользователи, купившие Coldcard в первую очередь из-за его функций безопасности, сразу захотят узнать, какие модели по-прежнему безопасны. Сначала Coinkite заявила только о том, что затронут Mk3, а новые модели, такие как Mk4, Q и Mk5, были названы «не затронутыми на основе нашего раннего анализа», как stated The Block. Однако в своем последнем уведомлении компания упомянула, что эти новые модели также создают seed-фразы с энтропией всего в 72 бита вместо изначально запланированных 128 бит, хотя и другим способом из-за другого дизайна.
Какие Coldcard безопасны, а какие нет
Проблема связана с прошивкой, а не с аппаратным обеспечением.
Как сообщал блок инженерной и безопасности команды Block, Mk1 никогда не запускал ошибочный код. Кроме того, устройства Mk2 и Mk3 с прошивкой версии 3.2.2 или новее генерировали свои seed-фразы правильно, используя аппаратный генератор случайных чисел.
Уязвимость начинается с версии прошивки 4.0.0. Любая seed-фраза Mk2 или Mk3, созданная с использованием версий от 4.0.0 до 4.1.9, считается «подтвержденным уязвимым путем», согласно The Block, потому что устройство не перезагружало источник случайности безопасно. Coinkite распространяет это предупреждение до версии прошивки 5.0.3, которая является последней версией прошивки, поддерживающей Mk3.
Для более новых устройств картина менее ясна. The Block сообщает, что Mk4, Q и Mk5 используют энтропию из защищенного элемента, но сохраняют только четыре байта, что ограничивает количество возможных путей генерации seed-фразы. Coinkite заявляет, что ее продукты Tapsigner, Opendime и Satscard используют другие кодовые базы и не затронуты.
Сweep на $38 млн за 25 минут
Инцидент, привлекший внимание общественности из-за сбоя безопасности, произошел быстро.
В пятницу между 01:31 и 01:56 UTC было опустошено примерно 500 кошельков, содержащих более 0,15 BTC каждый, многие из которых не использовались несколько лет, с монетами, датируемыми периодом между 2021 и 2026 годами. Роб Гамильтон, генеральный директор AnchorWatch, заявил, что он отследил в общей сложности 1324 потраченных выходов в 500 транзакциях, которые произошли в трех блоках, при этом 562 BTC позже были консолидированы в одном адресе.
Эта цифра может быть больше. Инженер Block Клей Гарретт обнаружил дополнительные 695 транзакций, которые имели ту же подпись, что и подтвержденные кражи. Транзакции якобы переместили в общей сложности 488,1 BTC. Таким образом, если все связано, общая сумма может составлять около 1082 BTC. Coinkite еще не подтвердила, произошло ли опустошение кошельков из-за ошибки в прошивке.
Как предсказуемая случайность сломала seed-фразы
The Block обнаружил источник проблемы в конфигурации прошивки, которая отключила аппаратный генератор случайных чисел Mk3. Библиотека, используемая вместе с прошивкой, проверяла только наличие конфигурации, но не то, включена она или отключена, что привело к генерации ключей с возвратом к программному методу, который в данном случае опирался на известные публичные значения, такие как серийный номер и регистры часов устройства.
Проблема была прослежена компанией до коммита кода, датированного 1 марта 2021 года, который впервые был включен в версию 4.0.0 прошивки. Компания заявила, что выступила с раскрытием информации до завершения тестирования, потому что «активная эксплуатация уязвимости уже ведется».
Что Coinkite советует владельцам делать
Рекомендации Coinkite зависят от того, как был настроен кошелек.
Согласно предварительной оценке Coinkite, пользователи, которые приняли меры предосторожности и использовали отдельную фразу BIP-39 вместе с PIN-кодом, имеют очень мало шансов потерять свои средства, если только они не ввели фразу на смартфоне, компьютере или веб-сайте.
Всем остальным рекомендуется перевести свои средства. Coinkite советует пользователям создать новую seed-фразу на незашифрованном устройстве, проверить правильность резервных и входящих адресов, отправить небольшую транзакцию и только затем перевести часть оставшегося баланса.
Кроме того, организация описывает сложный метод бросания кубиков, который исключает генератор случайных чисел устройства, одновременно предупреждая пользователей не торопиться с переводом средств, так как ошибки при восстановлении могут нанести больший ущерб, чем обсуждаемая уязвимость.
Есть ли надежда на восстановление украденных биткоинов?
Это вопрос, на который есть только один грустный ответ: Нет. Оглядываясь назад, давайте сделаем так: Знайте свой кошелек так же хорошо, как если бы вы его создали. Обзоры «лучших кошельков» основаны на независимых исследованиях в области безопасности, академических работах, аудитах и технической документации от самих поставщиков.
| Критерий | Почему это важно |
|---|---|
| Генерация энтропии | Слабая случайность может скомпрометировать seed-фразы. |
| Защищенный элемент | Защищает закрытые ключи от физического извлечения. |
| Прошивка с открытым исходным кодом | Позволяет независимый обзор и воспроизводимые сборки. |
| Воспроизводимые сборки | Позволяет пользователям проверять, соответствует ли прошивка опубликованному исходному коду. |
| Подписание в изолированной среде | Снижает воздействие сетевых атак. |
| Аудит безопасности | Показывает, оценивал ли продукт внешний эксперт. |
| Раскрытие уязвимостей | Показывает, насколько прозрачно поставщик сообщает о рисках. |
| Вознаграждение за ошибки | Поощряет ответственное сообщение об ошибках. |
| Процесс обновления прошивки | Отражает, насколько быстро могут быть устранены уязвимости. |
| Функции восстановления | Фразы и поддержка мультиподписи могут смягчить определенные сценарии атак. |
Рисунок 1. Документация поставщиков
Самые сильные сравнения получаются при чтении технической документации каждого поставщика бок о бок. Вместо того чтобы ранжировать кошельки как «лучшие», сравнивайте объективные характеристики. Это смещает фокус с субъективных рейтингов на проверяемые факторы, такие как независимые аудиты, воспроизводимая прошивка, сертификация, практика раскрытия информации и реакция на уязвимости — критерии, которые особенно актуальны после инцидента с Coldcard Mk3.
Если вы читаете это, вы уже впереди. Оставайтесь с нами, подписавшись на нашу рассылку.
Часто задаваемые вопросы
Какие модели Coldcard затронуты ошибкой генерации seed-фразы?
Публичное предупреждение Coinkite касается seed-фраз Mk3, созданных на прошивках от 4.0.1 до 5.0.3. Согласно их блогу об инцидентах и анализу Block, устройства Mk2 версии 4, а также Mk4, Q и Mk5 также подвержены более слабой версии этой ошибки. При этом прошивки до версии 4.0.0, а также Tapsigner, Opendime и Satscard не затронуты.
Сколько биткоинов было украдено и когда?
Около 594,48 BTC (примерно $38,3 млн) были выведены примерно из 500 кошельков с одной подписью в период с 01:31 до 01:56 UTC 30 июля 2026 года; позже 562 BTC были консолидированы на одном адресе.
Что должны сделать владельцы Coldcard Mk3 сейчас?
Coinkite рекомендует владельцам без BIP-39 passphrases сгенерировать новый seed на незадействованном устройстве, проверить резервную копию и адрес получения, отправить небольшой тестовый транзакцию и только затем перевести средства, сохраняя старую резервную копию до подтверждения миграции.
Отказ от ответственности. Предоставленная информация не является торговой рекомендацией. Cryptopolitan.com не несет ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мы настоятельно рекомендуем проводить независимые исследования и/или консультироваться с квалифицированным специалистом перед принятием любых инвестиционных решений.

Ашиш Кумар
Ашиш Кумар — крипто- и финансовый журналист с восьмилетним опытом работы в новостных редакциях. Он освещает события на крипторынках, регулирование, DeFi и экосистемы бирж. Ашиш работал в Coingape, Todayq и Newsroompost. Он получил степень PGDP по английской журналистике в IIMC. Среди его интервью — представители индустрии, такие как Артур Хейс, Ят Сиу, Остин Федера и другие.









