




594 BTC vidés en 25 minutes alors qu'une faille de Coldcard provoque l'alarme

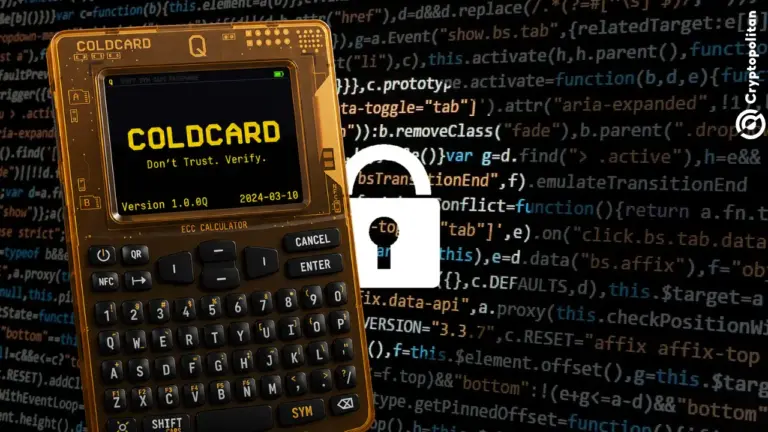
- Coinkite a mis en garde les utilisateurs de Coldcard contre une faille de génération de graine qui aurait pu exposer les portefeuilles créés depuis mars 2021. Environ 594 BTC (38 M$) ont été volés à partir d'environ 500 portefeuilles.
- Les firmwares Mk2/Mk3 4.0.0–5.0.3 sont confirmés vulnérables. Les modèles Mk4, Q et Mk5 utilisent un design différent mais ont également été découverts comme ne générant que 72 bits d'entropie.
- Les utilisateurs sont instamment priés de transférer leurs fonds vers un nouveau portefeuille, surtout s'ils n'ont pas utilisé de phrase secrète BIP-39.
Coinkite a averti les propriétaires de son portefeuille matériel Coldcard Mk3 que toute graine Bitcoin générée depuis mars 2021 pourrait être vulnérable après avoir découvert une faille qui pourrait rendre ces graines prévisibles. L'avertissement est tombé le même jour qu'environ 594 BTC – valant environ 38 millions de dollars – ont été vidés d'environ 500 portefeuilles.
Les utilisateurs qui ont acheté Coldcard principalement pour ses fonctionnalités de sécurité voudront savoir immédiatement quels modèles maintiennent toujours la sécurité. Au début, Coinkite a seulement déclaré que le Mk3 était affecté tandis que les nouveaux modèles comme Mk4, Q et Mk5 ont été qualifiés de « non affectés selon notre analyse préliminaire », comme l'a déclaré The Block. Cependant, dans son avis ultérieur, l'entreprise a mentionné que ces modèles plus récents créent également des graines avec seulement 72 bits d'entropie au lieu de 128 bits comme initialement prévu, bien que de manière différente en raison d'une conception différente.
Quels Coldcards sont sûrs, et lesquels ne le sont pas
Le problème est associé au firmware, pas au matériel.
Comme rapporté par l'équipe d'ingénierie et de sécurité Bitcoin de Block, Mk1 n'avait jamais exécuté de code bogué. De plus, les appareils Mk2 et Mk3 avec un firmware mis à jour vers la version 3.2.2 ou ultérieure généraient correctement leur graine en utilisant un générateur de nombres aléatoires matériel.
La vulnérabilité commence avec la version du firmware 4.0.0. Toute graine Mk2 ou Mk3 créée en utilisant des versions entre 4.0.0 et 4.1.9 est considérée comme un « chemin vulnérable confirmé », selon The Block, car l'appareil n'a pas redémarré sa source d'aléatoire de manière sécurisée. Coinkite étend cet avertissement jusqu'à la version du firmware 5.0.3, qui est la dernière version de firmware prenant en charge le Mk3.
Pour les appareils plus récents, le tableau est moins clair. The Block indique que les Mk4, Q et Mk5 utilisent l'entropie d'un élément sécurisé mais n'en conservent que quatre octets, limitant le nombre de chemins possibles de génération de graine. Coinkite déclare que ses produits Tapsigner, Opendime et Satscard utilisent des bases de code différentes et ne sont pas affectés.
Un sweep de 38 millions de dollars en 25 minutes
L'incident qui a attiré l'attention du public en raison de la défaillance de sécurité s'est produit rapidement.
Environ 500 portefeuilles contenant plus de 0,15 BTC chacun ont été vidés vendredi entre 01:31 et 01:56 UTC, dont beaucoup étaient inactifs depuis plusieurs années, avec des pièces remontant aux années entre 2021 et 2026. Rob Hamilton, PDG d'AnchorWatch, a déclaré avoir suivi un total de 1 324 sorties dépensées dans 500 transactions qui ont eu lieu sur trois blocs, avec 562 BTC consolidés plus tard dans une seule adresse.
Le chiffre pourrait être supérieur. L'ingénieur de Block, Clay Garrett, a trouvé 695 transactions supplémentaires qui présentaient la même signature que les vols vérifiés. Les transactions auraient déplacé 488,1 BTC au total. Ainsi, si tout est lié, le montant total pourrait être d'environ 1 082 BTC. Coinkite n'a pas encore vérifié si le vidage des portefeuilles était dû à la défaillance du firmware.
Comment l'aléatoire prévisible a brisé les graines
The Block a trouvé la source du problème dans la configuration du firmware qui a désactivé le générateur de nombres aléatoires matériel du Mk3. Une bibliothèque utilisée avec le firmware vérifiait seulement si la configuration était présente, mais pas si elle était activée ou désactivée, ce qui a conduit la génération de clés à revenir à une méthode logicielle, qui dans ce cas reposait sur des valeurs publiques connues telles que le numéro de série et les registres d'horloge de l'appareil.
Le problème a été retracé par l'entreprise jusqu'à un commit de code daté du 1er mars 2021, qui a été inclus pour la première fois dans la version 4.0.0 du firmware. L'entreprise a déclaré qu'elle avait fait sa divulgation avant d'avoir terminé ses tests car « l'exploitation active est en cours ».
Ce que Coinkite dit aux propriétaires de faire
Les recommandations de Coinkite dépendent de la façon dont le portefeuille a été configuré.
Selon l'évaluation préliminaire de Coinkite, les utilisateurs qui ont pris la précaution d'utiliser une phrase de passe BIP-39 séparée avec un code PIN ont très peu de chances de perdre leurs fonds, à moins qu'ils n'aient entré la phrase de passe dans un smartphone, un ordinateur ou un site web.
Tout le monde est conseillé de déplacer ses fonds. Coinkite suggère que les utilisateurs créent une nouvelle graine sur un appareil non infecté, vérifient que les adresses de sauvegarde et de réception sont correctes, envoient une petite transaction, et seulement ensuite déplacent une partie du solde restant.
De plus, l'organisation décrit une méthode sophistiquée de lancer de dés qui élimine le générateur de nombres aléatoires de l'appareil, tout en avertissant les utilisateurs de ne pas se précipiter pour déplacer les fonds, car il existe des chances que des erreurs dans la récupération puissent causer plus de dégâts que la vulnérabilité discutée.
Y a-t-il de l'espoir de récupérer les Bitcoins volés ?
C'est une question qui n'a qu'une seule réponse triste : Non. En y réfléchissant, faisons ceci : Connaissez votre portefeuille comme si vous l'aviez construit vous-même. Les meilleurs portefeuilles proviennent de recherches de sécurité indépendantes, de travaux académiques, d'audits et de documentation technique des fournisseurs eux-mêmes.
| Critère | Pourquoi c'est important |
|---|---|
| Génération d'entropie | Un aléatoire faible peut compromettre les phrases de graine. |
| Élément sécurisé | Protège les clés privées contre l'extraction physique. |
| Firmware open-source | Permet un examen indépendant et des builds reproductibles. |
| Builds reproductibles | Permet aux utilisateurs de vérifier que le firmware correspond au code source publié. |
| Signature hors ligne (air-gapped) | Réduit l'exposition aux attaques basées sur le réseau. |
| Audits de sécurité | Montre si des experts externes ont évalué le produit. |
| Divulgation de vulnérabilités | Indique dans quelle transparence le fournisseur communique les risques. |
| Prime aux bogues | Encourage le signalement responsable des failles. |
| Processus de mise à jour du firmware | Refète la rapidité avec laquelle les vulnérabilités peuvent être traitées. |
| Fonctionnalités de récupération | Les phrases de passe et le support multisignature peuvent atténuer certains scénarios d'attaque. |
Figure 1. Documentation des fournisseurs
Les comparaisons les plus solides proviennent de la lecture de la documentation technique de chaque fournisseur côte à côte. Au lieu de classer les portefeuilles comme « meilleurs », comparez les caractéristiques objectives. Cela déplace l'accent des classements subjectifs vers des facteurs vérifiables tels que les audits indépendants, le firmware reproductible, la certification, les pratiques de divulgation et la réponse aux vulnérabilités – des critères particulièrement pertinents à la suite de l'incident Coldcard Mk3.
Ne vous contentez pas de lire les actualités crypto. Comprenez-les. Abonnez-vous à notre newsletter. C'est gratuit.
FAQ
Quels modèles Coldcard sont touchés par la faille de graine ?
L'avertissement public de Coinkite couvre les graines Mk3 générées avec les firmwares 4.0.1 à 5.0.3 ; son blog d'avis et l'analyse de Block indiquent que les unités Mk2 sous version 4, ainsi que les Mk4, Q et Mk5, présentent également une version plus faible de la faille, tandis que les firmwares antérieurs à 4.0.0 et les appareils Tapsigner, Opendime et Satscard ne sont pas affectés.
Combien de bitcoins ont été volés et quand ?
Environ 594,48 BTC, valant environ 38,3 millions de dollars, ont été prélevés sur environ 500 portefeuilles à signature unique entre 01:31 et 01:56 UTC le 30 juillet 2026, avec 562 BTC consolidés ultérieurement sur une seule adresse.
Que doivent faire les propriétaires de Coldcard Mk3 maintenant ?
Coinkite recommande aux propriétaires ne disposant pas d'une phrase de passe BIP-39 de générer une nouvelle graine sur un appareil non affecté, de vérifier la sauvegarde et une adresse de réception, d'effectuer une petite transaction test, puis uniquement ensuite de transférer leurs fonds, en conservant l'ancienne sauvegarde jusqu'à confirmation de la migration.
Avertissement. Les informations fournies ne constituent pas des conseils en matière de trading. Cryptopolitan.com décline toute responsabilité concernant les investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement une recherche indépendante et/ou une consultation avec un professionnel qualifié avant de prendre toute décision d'investissement.

Ashish Kumar
Ashish Kumar est un journaliste spécialisé dans la crypto et la finance, avec huit ans d'expérience en rédaction. Il couvre l'actualité des marchés cryptographiques, de la réglementation, de la DeFi et des écosystèmes d'échanges. Il a travaillé pour Coingape, Todayq et Newsroompost. Ashish détient un PGDP en journalisme anglais de l'IIMC. Il a également interviewé des personnalités du secteur telles qu'Arthur Hayes, Yat Siu, Austin Federa, et bien d'autres.









