





- حذّرت Coinkite مستخدمي Coldcard من أن عيبًا في توليد البذور قد يعرّض محافظهم التي تم إنشاؤها منذ مارس 2021 للخطر. وقد سُرق حوالي 594 بيتكوين (38 مليون دولار) من نحو 500 محفظة.
- تم تأكيد وجود ثغرة أمنية في إصدارات firmware 4.0.0–5.0.3 لأجهزة Mk2 وMk3. بينما تستخدم أجهزة Mk4 وQ وMk5 تصميمًا مختلفًا، إلا أنه تم اكتشاف أنها تولّد أيضًا إنتروبيا بـ 72 بت فقط.
- يُطلب من المستخدمين نقل أموالهم إلى محفظة جديدة، خاصة إذا لم يستخدموا عبارة مرور BIP-39.
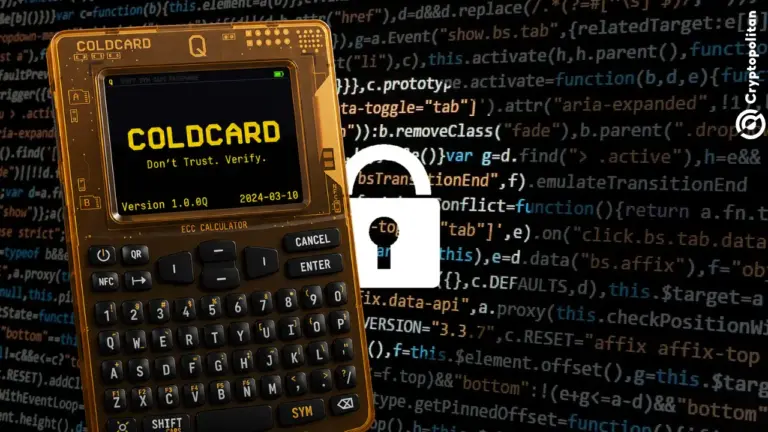
حذرت Coinkite مالكي محفظة Coldcard Mk3 الأجهزة بأن أي بذرة Bitcoin تم إنشاؤها منذ مارس 2021 قد تكون عرضة للخطر بعد اكتشاف عيب يمكن أن يجعل تلك البذور قابلة للتنبؤ. جاء التحذير في نفس اليوم الذي تم فيه تفريغ حوالي 594 BTC - بقيمة تقارب 38 مليون دولار - من حوالي 500 محفظة.
سيريد المستخدمون الذين اشتروا Coldcard بشكل أساسي لميزات الأمان معرفة النماذج التي لا تزال تحافظ على السلامة على الفور. في البداية، ذكرت Coinkite فقط أن Mk3 كان متأثراً بينما تم وصف النماذج الجديدة مثل Mk4 و Q و Mk5 بأنها "غير متأثرة بناءً على تحليلنا المبكر"، كما ذكر The Block. ومع ذلك، في إشعارها اللاحق، ذكرت الشركة أن تلك النماذج الأحدث أيضاً تنشئ بذوراً بإنتروبيا 72 بت فقط بدلاً من 128 بت كما كان مقصوداً في الأصل، albeit بطريقة مختلفة بسبب تصميم مختلف.
أي Coldcards آمنة، وأيها غير آمنة
المشكلة مرتبطة بالبرنامج الثابت، وليس بالعتاد.
كما أفاد فريق هندسة وأمن Bitcoin في Block، لم يشغل Mk1 مطلقاً كوداً معيباً. أيضاً، كانت أجهزة Mk2 و Mk3 التي تم ترقية البرنامج الثابت الخاص بها إلى الإصدار 3.2.2 أو أحدث تولد البذرة بشكل صحيح باستخدام مولد أرقام عشوائية عتادي.
تبدأ الثغرة مع الإصدار 4.0.0 من البرنامج الثابت. أي بذرة Mk2 أو Mk3 تم إنشاؤها باستخدام إصدارات بين 4.0.0 و 4.1.9 تعتبر "مساراً معرضاً للخطر مؤكّداً"، وفقاً لـ The Block، لأن الجهاز لم يعيد تغذية مصدر العشوائية بشكل آمن. تمد Coinkite هذا التحذير حتى الإصدار 5.0.3 من البرنامج الثابت، وهو آخر إصدار من البرنامج الثابت يدعم Mk3.
بالنسبة للأجهزة الأحدث، الصورة أقل وضوحاً. يقول The Block إن Mk4 و Q و Mk5 تستخدم إنتروبيا من عنصر آمن ولكن تحتفظ بأربعة بايتات فقط منها، مما يحد من عدد مسارات توليد البذور الممكنة. تقول Coinkite إن منتجاتها Tapsigner و Opendime و Satscard تستخدم قواعد شفرة مختلفة وغير متأثرة.
جولة بقيمة 38 مليون دولار في 25 دقائق
حدثت الحادثة التي لفتت انتباه الجمهور بسبب الخلل الأمني بسرعة.
تم تفريغ حوالي 500 محفظة تحتوي على أكثر من 0.15 BTC كل منها يوم الجمعة بين الساعة 01:31 و 01:56 بالتوقيت العالمي المنسق، وكثير منها كان غير نشط لعدة سنوات، مع عملات تعود إلى السنوات بين 2021 و 2026. قال Rob Hamilton، الرئيس التنفيذي لـ AnchorWatch، إنه تتبع ما مجموعه 1,324 مخرجات مُنفقة في 500 معاملة تمت عبر ثلاثة كتل، مع تجميع 562 BTC لاحقاً في عنوان واحد.
قد يكون الرقم أكبر. وجد مهندس Block Clay Garrett 695 معاملة إضافية لها نفس توقيع السرقات المؤكدة. زعمت المعاملات أنها نقلت ما مجموعه 488.1 BTC. وبالتالي، إذا كان كل شيء مرتبطاً، فقد يكون المبلغ الإجمالي حوالي 1,082 BTC. لم تتحقق Coinkite بعد مما إذا كان تفريغ المحفظة حدث بسبب عطل في البرنامج الثابت.
كيف كسر العشوائية المتوقعة البذور
وجد The Block مصدر المشكلة في تكوين البرنامج الثابت الذي أوقف مولد الأرقام العشوائية العتادي لـ Mk3. كانت مكتبة مستخدمة جنباً إلى جنب مع البرنامج الثابت تتحقق فقط من وجود التكوين، ولكن ليس ما إذا كان مفعلاً أم معطلاً، مما أدى إلى إعادة توليد المفتاح إلى طريقة برمجية، والتي في هذه الحالة اعتمدت على قيم عامة معروفة مثل الرقم التسلسلي وسجلات ساعة الجهاز.
تم تتبع المشكلة من قبل الشركة إلى commit كود كان مؤرخاً في 1 مارس 2021، والذي تم تضمينه لأول مرة في الإصدار 4.0.0 من البرنامج الثابت. ذكرت الشركة أنها قدمت الكشف عنها قبل إكمال اختبارات لأنها "الاستغلال النشط جارٍ الآن".
ماذا تخبر Coinkite المالكين بفعله
تعتمد توصيات Coinkite على كيفية إعداد المحفظة.
وفقاً للتقييم الأولي لـ Coinkite، فإن المستخدمين الذين اتخذوا حذر استخدام عبارة مرور BIP-39 منفصلة بالإضافة إلى رقم التعريف الشخصي لديهم فرصة ضئيلة جداً لفقدان أموالهم، ما لم يدخلوا عبارة المرور في هاتف ذكي أو كمبيوتر أو موقع ويب.
يُنصح الجميع بنقل أموالهم. تقترح Coinkite أن ينشئ المستخدمون بذرة جديدة على جهاز غير مصاب، ويتحققون للتأكد من صحة عناوين النسخ الاحتياطي والاستلام، ويرسلون معاملة صغيرة، ثم فقط ينقلون جزءاً من الرصيد المتبقي.
بالإضافة إلى ذلك، تصف المنظمة طريقة متطورة لرمي النرد تزيل مولد الأرقام العشوائية للجهاز، وفي الوقت نفسه، تحذر المستخدمين من التسرع في النقل، حيث توجد فرص أن تؤدي الأخطاء في الاستعادة إلى المزيد من الضرر من الثغرة قيد المناقشة.
هل هناك أمل في استعادة البيتكوينات المسروقة؟
هذا سؤال له إجابة حزينة واحدة فقط: لا. بالنظر إلى الوراء، دعنا نفعل هذا: تعرف على محفظتك كما لو كنت قد بنيتها بنفسك. تأتي مراجعات "أفضل محفظة من أبحاث الأمن المستقلة، والأعمال الأكاديمية، والتدقيق، والوثائق التقنية من البائعين أنفسهم.
| المعيار | لماذا يهم |
|---|---|
| توليد الإنتروبيا | يمكن أن يؤدي العشوائية الضعيفة إلى تعريض عبارات البذور للخطر. |
| العنصر الآمن | يحمي المفاتيح الخاصة ضد الاستخراج المادي. |
| برنامج ثابت مفتوح المصدر | يتيح المراجعة المستقلة والبناء القابل للتكرار. |
| البناء القابل للتكرار | يتيح للمستخدمين التحقق من تطابق البرنامج الثابت مع الشفرة المصدرية المنشورة. |
| التوقيع المعزول عن الشبكة | يقلل من التعرض للهجمات القائمة على الشبكة. |
| تدقيق الأمان | يظهر ما إذا كان الخبراء الخارجيون قد قيموا المنتج. |
| كشف الثغرة | يشير إلى مدى شفافية البائع في التواصل بشأن المخاطر. |
| مكافأة الأخطاء | تشجع الإبلاغ المسؤول عن العيوب. |
| عملية تحديث البرنامج الثابت | تعكس مدى سرعة معالجة الثغرات. |
| ميزات الاستعادة | يمكن لعبارات المرور ودعم التوقيع المتعدد أن تخفف من سيناريوهات الهجومCertain. |
الشكل 1. وثائق البائعين
تأتي أقوى المقارنات من قراءة وثائق كل بائع جنباً إلى جنب. بدلاً من تصنيف المحافظ كـ "الأفضل"، قارن الخصائص الموضوعية. هذا يغير التركيز من التصنيفات الذاتية إلى العوامل القابلة للتحقق مثل التدقيقات المستقلة، والبرنامج الثابت القابل للتكرار، والشهادات، وممارسات الكشف، والاستجابة للثغرات - معايير ذات صلة بشكل خاص في أعقاب incident Coldcard Mk3.
إذا كنت تقرأ هذا، فأنت متقدّم بالفعل. ابق هناك مع نشرتنا الإخبارية.
الأسئلة الشائعة
ما هي موديلات Coldcard المتأثرة بعيب البذور؟
يشمل التحذير العام الصادر عن Coinkate بذور Mk3 المُنشأة على firmware من الإصدار 4.0.1 حتى 5.0.3، ويشير مدونتها الرسمية وتحليل Block إلى أن وحدات Mk2 على الإصدار 4، بالإضافة إلى Mk4 وQ وMk5، تحمل أيضًا نسخة أضعف من العيب نفسه، في حين أن أجهزة firmware قبل الإصدار 4.0.0، وأجهزة Tapsigner وOpendime وSatscard غير متأثرة.
كم بيتكوين سُرق ومتى؟
تم سحب ما يقارب 594.48 بيتكوين، بقيمة تبلغ حوالي 38.3 مليون دولار، من نحو 500 محفظة ذات توقيع واحد بين الساعة 01:31 و01:56 بتوقيت UTC في 30 يوليو 2026، مع توحيد لاحق لـ 562 بيتكوين في عنوان واحد.
ماذا يجب على مالكي Coldcard Mk3 فعله الآن؟
تنصح Coinkite المالكين الذين لا يستخدمون عبارة مرور BIP-39 بتوليد بذرة جديدة على جهاز غير متأثر، والتحقق من النسخة الاحتياطية وعنوان استلام، وإجراء معاملة اختبار صغيرة، ثم فقط نقل أموالهم، مع الاحتفاظ بالنسخة الاحتياطية القديمة حتى يتم تأكيد عملية الترحيل.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تُجرى بناءً على المعلومات الواردة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

عاشيش كومار
أشيش كومار صحفي متخصص في العملات الرقمية والمالية، يمتلك ثماني سنوات من الخبرة في غرف الأخبار. يغطي تطورات أسواق العملات الرقمية، واللوائح التنظيمية، والتمويل اللامركزي (DeFi)، ونظم البيئات التبادلية. عمل مع Coingape وTodayq وNewsroompost. يحمل أشيش شهادة PGDP في الصحافة الإنجليزية من المعهد الهندي للاتصالات والإعلام (IIMC). كما أجرى مقابلات مع شخصيات بارزة في القطاع، بما في ذلك آرثر هايز ويات سيو وأوستن فيديرا وغيرهم.









