




594 BTC drenati in 25 minuti mentre un difetto di Coldcard scatena l'allarme

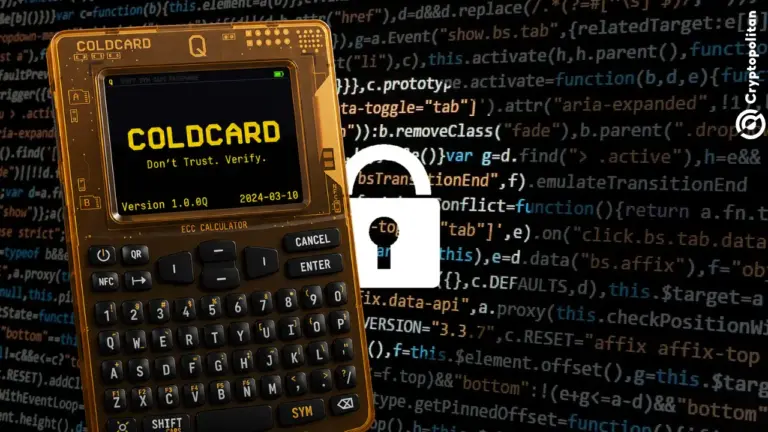
- Coinkite ha avvisato gli utenti di Coldcard che un difetto nella generazione del seed potrebbe aver esposto i portafogli creati da marzo 2021. Circa 594 BTC (38 milioni di $) sono stati rubati da circa 500 portafogli.
- Il firmware Mk2/Mk3 4.0.0–5.0.3 è confermato vulnerabile. Mk4, Q e Mk5 utilizzano un design diverso ma è stato anche rilevato che generano solo 72 bit di entropia.
- Si invita gli utenti a trasferire i fondi su un nuovo portafoglio, specialmente se non hanno utilizzato una passphrase BIP-39.
Coinkite ha avvertito i proprietari del suo hardware wallet Coldcard Mk3 che qualsiasi seed Bitcoin generato da marzo 2021 potrebbe essere vulnerabile dopo aver scoperto un difetto che potrebbe rendere quei seed prevedibili. L'avviso è arrivato lo stesso giorno in cui circa 594 BTC—valutati circa 38 milioni di dollari—sono stati drenati da circa 500 portafogli.
Gli utenti che hanno acquistato Coldcard principalmente per le sue funzionalità di sicurezza vorranno subito sapere quali modelli mantengono ancora la sicurezza. Inizialmente, Coinkite ha dichiarato solo che il Mk3 era interessato mentre i nuovi modelli come Mk4, Q e Mk5 sono stati definiti "non interessati sulla base della nostra analisi iniziale", come dichiarato da The Block. Tuttavia, nel suo avviso successivo, l'azienda ha menzionato che anche quei modelli più recenti creano seed con soli 72 bit di entropia invece di 128 bit come originariamente previsto, sebbene in modo diverso a causa di un design diverso.
Quali Coldcard sono sicure e quali no
Il problema è associato al firmware, non all'hardware.
Come riportato dal team di ingegneria e sicurezza di Bitcoin di Block, Mk1 non aveva mai eseguito codice difettoso. Inoltre, i dispositivi Mk2 e Mk3 con firmware aggiornato alla versione 3.2.2 o successiva stavano generando correttamente il loro seed utilizzando un generatore di numeri casuali hardware.
La vulnerabilità inizia con la versione del firmware 4.0.0. Qualsiasi seed Mk2 o Mk3 creato utilizzando versioni tra 4.0.0 e 4.1.9 è considerato un "percorso vulnerabile confermato", secondo The Block, perché il dispositivo non ha risemina la sua fonte di casualità in modo sicuro. Coinkite estende questo avviso fino alla versione del firmware 5.0.3, che è l'ultima versione del firmware che supporta il Mk3.
Per i dispositivi più recenti, il quadro è meno chiaro. The Block afferma che Mk4, Q e Mk5 utilizzano entropia da un elemento sicuro ma ne conservano solo quattro byte, limitando il numero di percorsi possibili per la generazione del seed. Coinkite afferma che i suoi prodotti Tapsigner, Opendime e Satscard utilizzano codici sorgente diversi e non sono interessati.
Un giro di $38 milioni in 25 minuti
L'incidente che ha attirato l'attenzione del pubblico a causa del malfunzionamento della sicurezza è accaduto rapidamente.
Circa 500 portafogli contenenti più di 0,15 BTC ciascuno sono stati svuinati venerdì tra le 01:31 e le 01:56 UTC, molti dei quali erano inattivi da diversi anni, con monete risalenti agli anni tra il 2021 e il 2026. Rob Hamilton, CEO di AnchorWatch, ha dichiarato di aver tracciato un totale di 1.324 output spesi in 500 transazioni avvenute su tre blocchi, con 562 BTC successivamente consolidati in un singolo indirizzo.
La cifra potrebbe essere maggiore. L'ingegnere di Block Clay Garrett ha trovato un ulteriore 695 transazioni che avevano la stessa firma delle furti verificati. Le transazioni avrebbero spostato complessivamente 488,1 BTC. Quindi, se tutto è collegato, l'importo totale potrebbe essere di circa 1.082 BTC. Coinkite non ha ancora verificato se lo svuotamento dei portafogli sia avvenuto a causa del difetto nel firmware.
Come la casualità prevedibile ha rotto i seed
The Block ha trovato la fonte del problema nella configurazione del firmware che ha disattivato il generatore di numeri casuali hardware del Mk3. Una libreria utilizzata insieme al firmware controllava solo se la configurazione era presente, ma non se era abilitata o disabilitata, portando la generazione della chiave a revertire a un metodo software, che in questo caso si affidava a valori pubblici noti come il numero di serie e i registri dell'orologio del dispositivo.
Il problema è stato rintracciato dall'azienda fino a un commit del codice datato 1 marzo 2021, che è stato incluso per la prima volta nella versione 4.0.0 del firmware. L'azienda ha dichiarato di aver fatto la propria divulgazione prima di completare i test perché "l'exploitation attiva è in corso."
Cosa dice Coinkite ai proprietari di fare
Le raccomandazioni di Coinkite si basano su come il portafoglio è stato configurato.
Secondo la valutazione preliminare di Coinkite, gli utenti che hanno preso la precauzione di utilizzare una passphrase BIP-39 separata insieme a un PIN hanno pochissime possibilità di perdere i propri fondi, a meno che non abbiano inserito la passphrase in uno smartphone, computer o sito web.
A tutti gli altri è consigliato spostare i propri fondi. Coinkite suggerisce agli utenti di creare un nuovo seed su un dispositivo non infetto, verificare che i backup e gli indirizzi di ricezione siano corretti, inviare una piccola transazione e solo allora spostare parte del saldo rimanente.
Inoltre, l'organizzazione descrive un metodo sofisticato di lancio dei dadi che elimina il generatore di numeri casuali del dispositivo, mentre allo stesso tempo avverte gli utenti contro la fretta di spostare i fondi, poiché ci sono possibilità che errori nel recupero possano causare più danni della vulnerabilità discussa.
C'è speranza di recuperare i Bitcoin rubati?
Questa è una domanda che ha solo una triste risposta: No. In retrospettiva, facciamo così: Conosci il tuo portafoglio come se lo avessi costruito tu. Le recensioni del "miglior portafoglio" provengono da ricerche di sicurezza indipendenti, lavoro accademico, audit e documentazione tecnica degli stessi fornitori.
| Criterio | Perché è importante |
|---|---|
| Generazione di entropia | Una casualità debole può compromettere le frasi seed. |
| Elemento sicuro | Protegge le chiavi private contro l'estrazione fisica. |
| Firmware open-source | Consente revisione indipendente e build riproducibili. |
| Build riproducibili | Permette agli utenti di verificare che il firmware corrisponda al codice sorgente pubblicato. |
| Firma air-gapped | Riduce l'esposizione agli attacchi basati sulla rete. |
| Audit di sicurezza | Mostra se esperti esterni hanno valutato il prodotto. |
| Divulgazione delle vulnerabilità | Indica quanto trasparentemente il fornitore comunica i rischi. |
| Bug bounty | Incoraggia la segnalazione responsabile dei difetti. |
| Processo di aggiornamento del firmware | Riflette quanto rapidamente le vulnerabilità possono essere affrontate. |
| Funzionalità di recupero | Le passphrase e il supporto multisignatura possono mitigare determinati scenari di attacco. |
Figura 1. Documentazione dei Vendor
I confronti più forti derivano dalla lettura della documentazione tecnica di ogni fornitore fianco a fianco. Invece di classificare i portafogli come "migliori", confronta le caratteristiche oggettive. Questo sposta il focus dalle classifiche soggettive a fattori verificabili come audit indipendenti, firmware riproducibile, certificazione, pratiche di divulgazione e risposta alle vulnerabilità—criteri che sono particolarmente rilevanti nel seguito dell'incidente Coldcard Mk3.
I cervelli più intelligenti del crypto leggono già la nostra newsletter. Vuoi unirti a loro? Unisciti a loro.
Domande frequenti
Quali modelli Coldcard sono interessati dal difetto del seed?
L'avviso pubblico di Coinkite riguarda i seed Mk3 generati con firmware dalla versione 4.0.1 alla 5.0.3; il blog degli avvisi e l'analisi di Block indicano che anche le unità Mk2 con versione 4, oltre a Mk4, Q e Mk5, presentano una versione più debole dello stesso difetto, mentre il firmware pre-4.0.0 e i dispositivi Tapsigner, Opendime e Satscard non sono interessati.
Quanto bitcoin è stato rubato e quando?
Circa 594,48 BTC, per un valore di circa 38,3 milioni di $, sono stati prelevati da circa 500 portafogli single-signature tra le 01:31 e le 01:56 UTC del 30 luglio 2026, con 562 BTC successivamente consolidati in un unico indirizzo.
Cosa devono fare ora i proprietari di Coldcard Mk3?
Coinkite consiglia ai proprietari senza passphrase BIP-39 di generare un nuovo seed su un dispositivo non compromesso, verificare il backup e un indirizzo di ricezione, inviare una transazione di test piccola e solo successivamente trasferire i fondi, mantenendo il vecchio backup fino a conferma della migrazione.
Disclaimer. Le informazioni fornite non costituiscono consulenza finanziaria. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti basati sulle informazioni presenti in questa pagina. Si raccomanda vivamente di effettuare ricerche autonome e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Ashish Kumar
Ashish Kumar è un giornalista specializzato in criptovalute e finanza con otto anni di esperienza nei redazioni. Si occupa di ciò che accade nei mercati crypto, nella regolamentazione, nel DeFi e negli ecosistemi degli exchange. Ha lavorato con Coingape, Todayq e Newsroompost. Ashish possiede un PGDP in Giornalismo Inglese dall'IIMC. Ha inoltre intervistato figure del settore tra cui Arthur Hayes, Yat Siu, Austin Federa e altri.









