





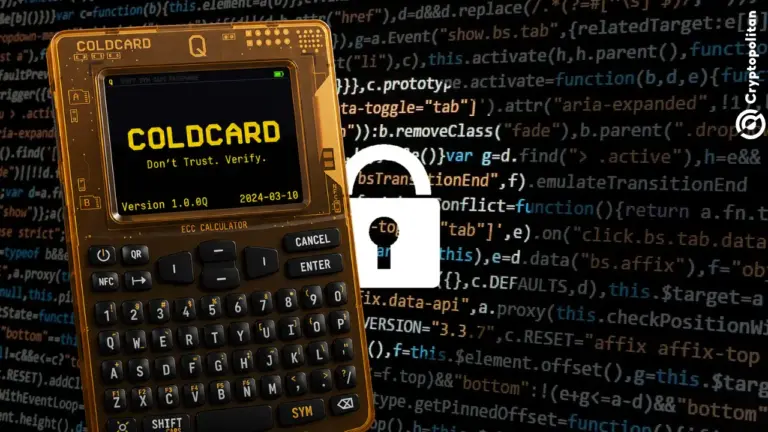
- Coinkiteは、シード生成の欠陥により2021年3月以降に作成されたウォレットが危険にさらされている可能性があると、Coldcardユーザーに警告しました。約594 BTC(3,800万ドル)が約500のウォレットから盗まれました。
- Mk2/Mk3ファームウェア4.0.0~5.0.3が脆弱であることが確認されています。Mk4、Q、およびMk5は異なる設計を採用していますが、72ビットのエンタロピーしか生成しないことも判明しました。
- BIP-39パスフレーズを使用していなかった場合特に、資金を新しいウォレットに移すようユーザーに呼びかけられています。
Coinkite は、Coldcard Mk3 ハードウェアウォレットの所有者に、2021年3月以降に生成されたすべての Bitcoin シードが、それらのシードを予測可能にする可能性がある欠陥が発見されたため、脆弱である可能性があると警告した。この警告は、約594 BTC(約3800万ドル相当)が約500のウォレットから空にされたのと同じ日に発表された。
セキュリティ機能のために Coldcard を主に購入したユーザーは、すぐにどのモデルが安全性を維持しているかを知りたがるだろう。最初は、Coinkite は Mk3 のみが影響を受けると述べ、Mk4、Q、および Mk5 などの新しいモデルは「初期分析に基づいて影響を受けない」と The Block が述べているように呼ばれた。しかし、後の通知で、同社は、これらの新しいモデルも、当初意図されていた128ビットではなく、異なる設計のため異なる方法ではあるが、72ビットのエントロピーのみでシードを作成すると述べた。
どの Coldcard が安全で、どのモデルが安全でないか
問題はハードウェアではなく、ファームウェアに関連している。
Block の Bitcoin エンジニアリングおよびセキュリティチームによる報道によると、Mk1 はバグのあるコードを実行したことがなかった。また、ファームウェアが3.2.2以降にアップグレードされた Mk2 および Mk3 デバイスは、ハードウェア乱数ジェネレーターを使用してシードを適切に生成していた。
脆弱性はファームウェアバージョン4.0.0から始まる。4.0.0から4.1.9の間のバージョンを使用して作成された Mk2 または Mk3 のシードは、デバイスがランダム性のソースを安全にリシードしなかったため、The Block によると「確認された脆弱なパス」と見なされる。Coinkite は、Mk3 をサポートする最後のファームウェアバージョンである5.0.3 までこの警告を延長している。
新しいデバイスについては、状況は明確でない。The Block によると、Mk4、Q、および Mk5 は安全な要素からのエントロピーを使用しているが、そのうち4バイトのみを保持しており、可能なシード生成パスの数が制限されている。Coinkite は、Tapsigner、Opendime、および Satscard 製品が異なるコードベース を使用しており、影響を受けないと述べている。
38 万ドルのスイープが 25 分で
セキュリティの malfunction により公衆の注目を集めた出来事は、急速に発生した。
金曜日の UTC 01:31 から 01:56 の間に、0.15 BTC 以上を保有する約500のウォレットが空にされ、その多くは数年間非アクティブであり、コインは2021年から2026年の間に遡るものだった。AnchorWatch の CEO、Rob Hamilton は、3つのブロックにわたって行われた500の取引で合計1,324 の支出出力を追跡し、562 BTC が後に単一のアドレスに統合されたと述べた。
この数字はさらに大きくなる可能性がある。Block のエンジニア、Clay Garrett は、確認された盗難と同じ署名を持つ追加の695 の取引 を発見した。これらの取引は合計488.1 BTC を移動したとされる。したがって、すべてが関連付けられている場合、総額は約1,082 BTC になる可能性がある。Coinkite は、ファームウェアの欠陥によってウォレットの空引きが発生したかどうかをまだ検証していない。
予測可能なランダム性がシードをどのように壊したか
The Block は、Mk3 のハードウェア乱数ジェネレーターをオフにしたファームウェア設定に問題の源を見つけた。ファームウェアと共に使用されるライブラリは、設定が存在するかどうかのみをチェックしたが、有効化されているか無効化されているかはチェックしなかったため、キー生成はソフトウェアメソッドにフォールバックし、この場合、シリアル番号やデバイスのクロックレジスタなどの既知の公開値に依存していた。
問題は、ファームウェアのバージョン4.0.0で初めて含まれた、2021年3月1日付のコードコミット にまで遡って特定された。同社は、「アクティブな悪用が行われているため」、テストが完了する前に開示を行ったと述べた。
Coinkiteが所有者に行うよう指示すること
Coinkiteからの推奨事項は、ウォレットがどのように設定されたかによって異なります。
Coinkiteの初期評価によると、PINコードに加えて個別のBIP-39パスフレーズを使用するという予防策を講じたユーザーは、パスフレーズをスマートフォン、コンピュータ、またはウェブサイトに入力しなかった限り、資金を失う可能性は非常に低いとされています。
その他のユーザーは資金を移動するようアドバイスされています。Coinkiteは、ユーザーに感染していないデバイスで新しいシードを作成し、バックアップおよび受信アドレスが正しいことを確認し、小規模なトランザクションを送信してから、残りの残高の一部を移動するよう提案しています。
さらに、同組織は、デバイスの乱数生成器を排除する高度なサイコロ転がし方法を説明すると同時に、回復時のミスが議論されている脆弱性よりも大きな被害を引き起こす可能性があるため、焦って資金を移動しないよう警告しています。
盗まれたビットコインを回復する希望はありますか?
それは悲しい答えが一つしかない質問だ:いいえ。 hindsight で、こうしよう:あなたがそれを構築したかのようにあなたのウォレットを知ること。「最高のウォレット」レビュー は、独立したセキュリティ研究、学術的な仕事、監査、およびベンダー自身からの技術的文書から来る。
| 基準 | なぜそれが重要なのか |
|---|---|
| エントロピー生成 | 弱いランダム性はシードフレーズの安全性を損なう可能性があります。 |
| セキュアエレメント | 物理的な抽出から秘密鍵を保護します。 |
| オープンソースファームウェア | 独立したレビューと再現可能なビルドを可能にします。 |
| 再現可能なビルド | ユーザーがファームウェアが公開されたソースコードと一致することを確認できます。 |
| エアギャップ署名 | ネットワークベースの攻撃への曝露を減らします。 |
| セキュリティ監査 | 外部の専門家が製品を評価したかどうかを示します。 |
| 脆弱性開示 | ベンダーがリスクをどの程度透明にコミュニケーションしているかを示します。 |
| バグ報奨金 | 脆弱性の責任ある報告を促進します。 |
| ファームウェア更新プロセス | 脆弱性がどの程度迅速に対処できるかを反映します。 |
| 回復機能 | パスフレーズとマルチシグネチャのサポートにより、特定の攻撃シナリオを緩和できます。 |
図 1. ベンダーのドキュメント
最も強力な比較は、各ベンダーの技術ドキュメントを並べて読むことから得られます。ウォレットを「最高」とランク付けするのではなく、客観的な特性を比較します。これにより、主観的なランク付けから、独立した監査、再現可能なファームウェア、認証、開示慣行、および脆弱性への対応といった検証可能な要素へと焦点が移ります。これらの基準は、Coldcard Mk3事件の直後において特に重要です。
これをお読みいただいているあなたは、すでに一歩先を行っています。当社のニュースレターでその先を行ってください。
よくある質問
どのColdcardモデルがシードの欠陥の影響を受けていますか?
Coinkiteの公開警告は、ファームウェア4.0.1から5.0.3で作成されたMk3シードを対象としており、そのアドバイザリブログとBlockの分析によると、バージョン4のMk2ユニット、およびMk4、Q、Mk5も同様の欠陥のより弱いバージョンを抱えていることが示されています。一方、4.0.0以前のファームウェア、Tapsigner、Opendime、Satscardは影響を受けません。
どのくらいのビットコインがいつ盗まれたのか?
2026年7月30日UTC 01:31から01:56の間に、約500のシングルシグネチャウォレットから約594.48 BTC(約3,830万ドル相当)が流出し、その後562 BTCが単一のアドレスに統合されました。
Coldcard Mk3の所有者は今後どうすべきですか?
Coinkiteは、BIP-39パスフレーズを持たないユーザーに対し、影響を受けていないデバイスで新しいシードを生成し、バックアップと受信アドレスを確認した上で、小額のテスト送金を行ってから資金を移動すること、そして移行が確認されるまで古いバックアップを保持することを推奨しています。
免責事項。 本情報は取引助言ではありません。Cryptopolitan.com は、本ページに記載された情報に基づいて行われた投資に対して一切の責任を負いません。投資判断を下す前に、独自の調査を行うか、資格を有する専門家にご相談することを強く推奨します。

アシシュ・クマール
アシシュ・クマール氏は、8年間のニュースルーム経験を持つ暗号資産および金融ジャーナリストです。暗号資産市場、規制、DeFi、取引所エコシステムに関する最新動向を取材・執筆しています。Coingape、Todayq、Newsroompostなどで活動実績があります。IIMC(インド・マスコミュニケーション研究所)で英語ジャーナリズムのPGDPを取得しており、アーサー・ヘイズ氏、ヤット・シウ氏、オースティン・フェデラ氏など業界の主要人物へのインタビューも多数行っています。









