





Tesouro dos EUA reage contra serviço de hospedagem; endereços de criptomoedas sinalizados


- Tesouro sanciona Aeza Group LLC por fornecer hospedagem 'à prova de balas' a cibercriminosos.
- Um endereço de criptomoeda TRON sinalizado está conectado a operações de infraestrutura de pagamento.
- Tesouro ataca infraestrutura que viabiliza ataques de ransomware e atividades cibernéticas maliciosas.
O Escritório de Controlo de Ativos Estrangeiros do Tesouro dos EUA sanciona o fornecedor de alojamento russo Aeza Group LLC por permitir operações de cibercriminosos.
A ação inclui a designação de endereços de criptomoedas, ao mesmo tempo que visa a infraestrutura crítica que suporta ataques de ransomware e atividades de roubo de dados em todo o mundo.
A OFAC sanciona a rede da Aeza Group por serviços de alojamento à prova de balas
Em 1 de julho de 2025, a Aeza Group LLC, uma empresa de alojamento à prova de balas com sede na Rússia, e os seus executivos foram sancionados pelo Escritório de Controlo de Ativos Estrangeiros do Departamento do Tesouro dos EUA por auxiliar o cibercrime. As penalidades abrangem tanto agências relacionadas com ciberameaças como a CAATSA Rússia, de acordo com a Chainalysis.
Toda a rede global, incluindo a Aeza International Ltd. no Reino Unido e outros negócios afiliados, está abrangida pela ação da OFAC, além da empresa russa principal. Esta abordagem abrangente aborda o alcance global das operações de infraestrutura de cibercrime moderno que atravessam múltiplas jurisdições.
A designação continua o foco da OFAC em interromper os prestadores de serviços que permitem ameaças cibernéticas massivas, ao visar a infraestrutura essencial que os fraudadores usam para alojar informações ilícitas. Esta ação segue a designação de fevereiro de 2025 da ZServers.
A Aeza Group forneceu serviços de alojamento à prova de balas que permitiram aos cibercriminosos realizar ataques de ransomware, roubo de dados e outras atividades cibernéticas maliciosas, mantendo a segurança operacional. Os serviços da empresa incluíram servidores dedicados anunciados a partir de localizações com base em Moscovo, fornecendo uma infraestrutura de alojamento resiliente para operações criminosas.
As sanções visam a cadeia de abastecimento que suporta as operações de cibercrime, em vez de perseguir atores de ameaças individuais após a ocorrência de ataques. Isto aborda a infraestrutura fundamental que torna possíveis as atividades de cibercrime em larga escala.
O Tesouro sinaliza endereços ligados à infraestrutura de pagamento da Aeza
A designação da OFAC inclui um endereço de criptomoeda TRON TU4tDFRvcKhAZ1jdihojmBWZqvJhQCnJ4F associado à infraestrutura de pagamento da Aeza Group para serviços de alojamento ilícitos. A análise on-chain revela que a Aeza Group recorreu a processadores de pagamento para receber pagamentos por serviços de alojamento, obscurecendo a rastreabilidade dos depósitos dos clientes através de sistemas intermediários.
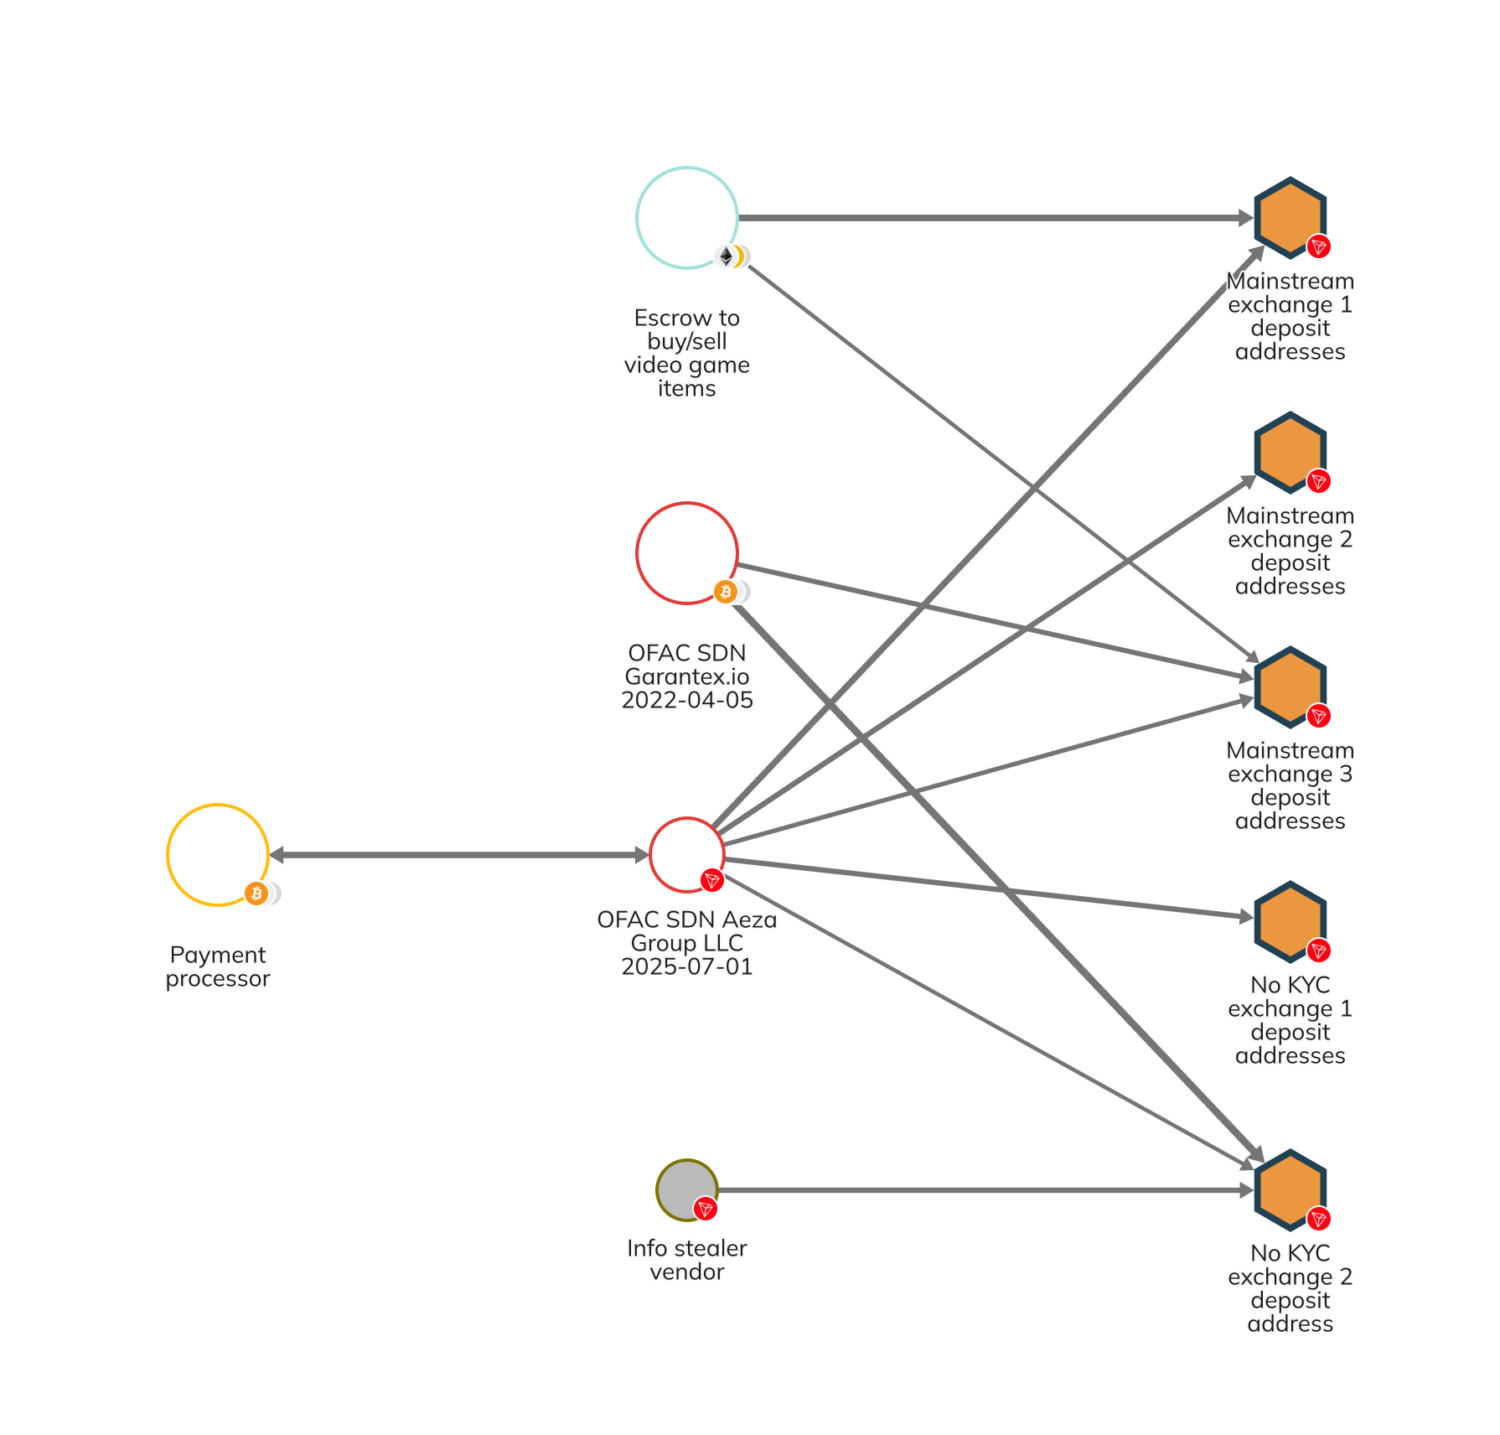
Como carteira administrativa, o endereço especificado gere as retiradas de fundos dos processadores de pagamento, transfere dinheiro para outras exchanges de criptomoedas e, ocasionalmente, recebe pagamento diretamente pelos serviços da Aeza. Esta carteira recebeu mais de 350.000 dólares em criptomoedas ao realizar retiradas em múltiplos endereços de depósito em diferentes exchanges.
Os endereços de depósito utilizados pela Aeza, de acordo com o estudo do Chainalysis Reactor, também receberam dinheiro através de um fornecedor de custódia para transações em plataformas de jogos e na exchange Garantex. Conexões adicionais incluem um vendedor de darknet que vende malware infostealer, que invade sistemas informáticos para roubar informações sensíveis dos utilizadores.
Este vendedor era provavelmente um cliente da Aeza, uma vez que os pagamentos regulares da carteira do vendedor de infostealer para o endereço de depósito da exchange da Aeza correspondem às estruturas de preços dos serviços de alojamento da Aeza. Os padrões de pagamento fornecem evidências do envolvimento direto do fornecedor de alojamento com atores maliciosos que operam infostealers e outras ferramentas de cibercrime.
O endereço TRON detetado foi marcado pela Chainalysis na sua suíte de produtos, e eles continuam a estar atentos a mais endereços ligados à Aeza e a outros serviços de alojamento fiáveis.
O alvo da infraestrutura de cibercrime interrompe as cadeias de abastecimento criminosas
Em vez de combater atores de ameaças específicos após os ataques já terem ocorrido, a ação da OFAC contra a Aeza Group visa a infraestrutura central que permite operações de cibercrime em larga escala. Esta abordagem ataca a cadeia de abastecimento que suporta as atividades de cibercrime, focando-se nos prestadores de serviços que facilitam operações maliciosas contínuas.
Serviços de alojamento à prova de balas como os da Aeza Group oferecem serviços personalizados resistentes a derrube e ações das forças da lei, fornecendo infraestrutura de alto nível para uso criminoso. Os serviços facilitam o acesso constante à infraestrutura de alojamento necessária para ataques de ransomware, operações de roubo de dados e outras atividades cibernéticas maliciosas.
A abordagem de sanções procura interromper as dependências de infraestrutura crítica usadas pelos cibercriminosos para alojar conteúdo malicioso e permanecer online. As autoridades pretendem, ao interromper os serviços de alojamento, tornar operacionalmente difícil para os grupos de cibercriminosos que dependem de uma infraestrutura robusta para executar as suas operações.
Esta ação de aplicação da lei segue interrupções semelhantes da infraestrutura de cibercrime, incluindo a designação de fevereiro de 2025 da ZServers, refletindo a dedicação contínua do governo em interromper prestadores de serviços que permitem a criminalidade. Esta é uma estratégia de interrupção sistémica, em vez de resposta a ataques individuais.
Se você está lendo isso, já está à frente. Mantenha-se assim com nosso boletim informativo.
Aviso Legal. As informações fornecidas não constituem aconselhamento de investimento. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta com um profissional qualificado antes de tomar quaisquer decisões de investimento.

Vignesh Karunanidhi
Vignesh é escritor de conteúdo cripto, jornalista cripto, editor de conteúdo e gerente de redes sociais. Ele trabalhou com Watcher.guru, BeInCrypto, CoinGape, Milkroad e Airdrops por mais de 6 anos. Suas habilidades em cobrir notícias de tecnologia, robótica, negócios e IA foram aprimoradas por meio de um mestrado em Comércio.









