






Sanktionen gegen Hosting-Dienstleister, Krypto-Adressen markiert


- Das US-Finanzministerium verhängt Sanktionen gegen die Aeza Group LLC wegen der Bereitstellung von Bulletproof-Hosting für Cyberkriminelle.
- Eine als verdächtig markierte TRON-Kryptowährungsadresse ist mit dem Zahlungsverkehrsinfrastruktur-Betrieb verbunden.
- Das Finanzministerium zielt auf Infrastrukturen ab, die Ransomware-Angriffe und bösartige Cyberaktivitäten ermöglichen.
Das US-Finanzministeriums Office of Foreign Assets Control sanktioniert den in Russland ansässigen Hosting-Anbieter Aeza Group LLC für die Ermöglichung von Cyberkriminalität.
Die Maßnahme umfasst die Kennzeichnung von Kryptowährungsadressen und zielt auf kritische Infrastrukturen ab, die Ransomware-Angriffe und Datendiebstahl weltweit unterstützen.
OFAC sanktioniert das Aeza Group-Netzwerk für Bulletproof-Hosting-Dienste
Am 1. Juli 2025 wurde die Aeza Group LLC, ein in Russland ansässiges Bulletproof-Hosting-Unternehmen, samt seiner Führungskräfte vom Office of Foreign Assets Control (OFAC) des US-Finanzministeriums sanktioniert, weil es Cyberkriminalität unterstützt hat. Die Strafen betreffen sowohl cyberbezogene als auch CAATSA-bezogene russische Sanktionen, laut Chainalysis.
Das gesamte globale Netzwerk, einschließlich Aeza International Ltd. im Vereinigten Königreich und anderer verbundener Unternehmen, wird von OFACs Maßnahme abgedeckt, zusätzlich zum russischen Hauptunternehmen. Dieser umfassende Ansatz adressiert die globale Reichweite moderner Cyberkriminalitäts-Infrastrukturen, die sich über mehrere Rechtsordnungen erstrecken.
Die Einstufung setzt den Fokus von OFAC fort, Dienstleister zu stören, die massive Cyberbedrohungen ermöglichen, indem sie auf essentielle Infrastrukturen abzielen, die Betrüger zur Hostung illegaler Informationen nutzen. Diese Maßnahme folgt der Einstufung von ZServers im Februar 2025.
Aeza Group bot Bulletproof-Hosting-Dienste an, die es Cyberkriminellen ermöglichten, Ransomware-Angriffe, Datendiebstahl und andere bösartige Cyberaktivitäten durchzuführen, während sie die operative Sicherheit aufrechterhielten. Zu den Dienstleistungen des Unternehmens gehörten dedizierte Server, die von Standorten in Moskau aus beworben wurden, und boten widerstandsfähige Hosting-Infrastruktur für kriminelle Operationen.
Die Sanktionen zielen auf die Lieferkette ab, die Cyberkriminalitätsoperationen unterstützt, anstatt einzelne Bedrohungsakteure nach Angriffen zu verfolgen. Dies adressiert die grundlegende Infrastruktur, die groß angelegte kriminelle Cyberaktivitäten erst möglich macht.
Finanzministerium markiert Adressen, die mit Aeza-Zahlungsinfrastruktur verbunden sind
Die Einstufung durch OFAC umfasst eine TRON-Kryptowährungsadresse TU4tDFRvcKhAZ1jdihojmBWZqvJhQCnJ4F, die mit der Zahlungsinfrastruktur von Aeza Group für illegale Hosting-Dienste verbunden ist. On-Chain-Analysen zeigen, dass Aeza Group Zahlungsabwickler nutzte, um Zahlungen für Hosting-Dienste zu empfangen, wodurch die Rückverfolgbarkeit von Kundeneinzahlungen durch Zwischensysteme verschleiert wurde.
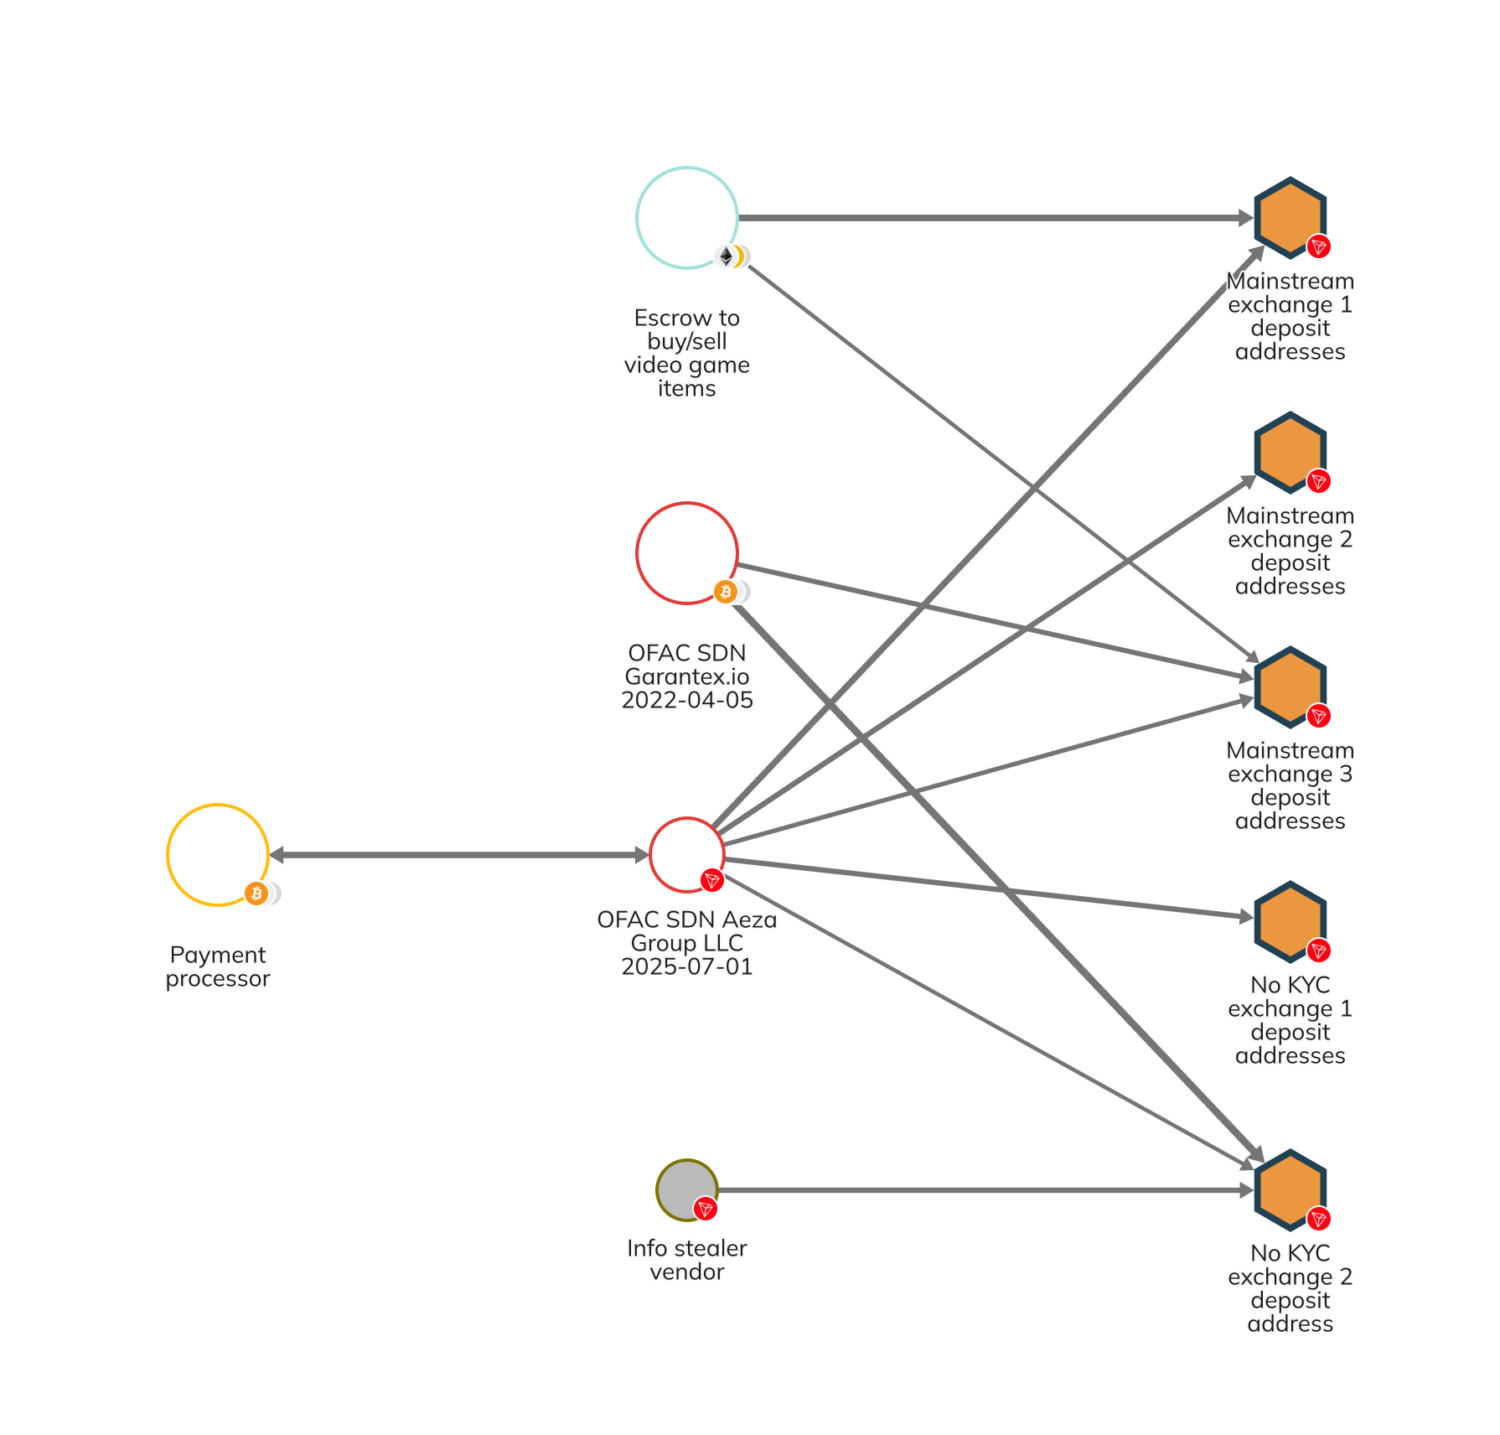
Als administrative Wallet verwaltet die angegebene Adresse Auszahlungen von Zahlungsabwicklern, überweist Geld an andere Kryptobörsen und wird gelegentlich direkt für Aeza-Dienste bezahlt. Diese Wallet erhielt mehr als 350.000 US-Dollar in Kryptowährung, während sie an mehreren Einzahlungsadressen auf verschiedenen Börsen auszahlte.
Die von Aeza genutzten Einzahlungsadressen, laut einer Studie von Chainalysis Reactor, empfingen auch Geld über einen Treuhänder für Transaktionen auf Gaming-Plattformen und der Garantex-Börse. Zusätzliche Verbindungen umfassen einen Darknet-Verkäufer, der Infostealer-Malware verkauft, die Computersysteme kompromittiert, um sensible Benutzerinformationen zu stehlen.
Dieser Verkäufer war wahrscheinlich ein Kunde von Aeza, da regelmäßige Zahlungen von der Infostealer-Wallet an die Einzahlungsadresse der Aeza-Börse den Preismodellen der Hosting-Dienste von Aeza entsprechen. Die Zahlungsmuster liefern Beweise für die direkte Beteiligung des Hosting-Anbieters an böswilligen Akteuren, die Infostealer und andere Cyberkriminalitäts-Tools betreiben.
Die erkannte TRON-Adresse wurde von Chainalysis in ihrer Produktserie markiert, und sie hält weiterhin nach weiteren Adressen Ausschau, die mit Aeza und anderen zuverlässigen Hosting-Diensten verbunden sind.
Zielgerichtete Störung der Cyberkriminalitäts-Infrastruktur unterbricht kriminelle Lieferketten
Anstatt spezifischen Bedrohungsakteuren nach bereits erfolgten Angriffen zu folgen, zielt die Maßnahme von OFAC gegen Aeza Group auf die Kerninfrastruktur ab, die groß angelegte Cyberkriminalitätsoperationen ermöglicht. Dieser Ansatz greift die Lieferkette an, die kriminelle Aktivitäten unterstützt, indem er sich auf Dienstleister konzentriert, die anhaltende bösartige Operationen erleichtern.
Bulletproof-Hosting-Dienste wie die von Aeza Group bieten maßgeschneiderte Dienste, die gegen Sperrungen und Maßnahmen der Strafverfolgungsbehörden resistent sind, und bieten hochrangige Infrastruktur für kriminelle Nutzung. Die Dienste ermöglichen den ständigen Zugang zur Hosting-Infrastruktur, die für Ransomware-Angriffe, Datendiebstahl und andere bösartige Cyberaktivitäten benötigt wird.
Der Sanktionsansatz zielt darauf ab, kritische Infrastrukturabhängigkeiten zu stören, die von Cyberkriminellen zur Hostung bösartiger Inhalte und zur Aufrechterhaltung ihrer Online-Präsenz genutzt werden. Die Behörden beabsichtigen durch die Störung von Hosting-Diensten, die operativen Bedingungen für Kriminellengruppen, die auf robuste Infrastruktur für ihre Operationen angewiesen sind, zu erschweren.
Diese Durchsetzungsmaßnahme folgt ähnlichen Störungen der Cyberkriminalitäts-Infrastruktur, einschließlich der Einstufung von ZServers im Februar 2025, was die anhaltende Hingabe der Regierung zur Störung von Dienstleistern, die Kriminalität ermöglichen, widerspiegelt. Dies ist eine Strategie der systemischen Störung, anstatt eine Reaktion auf einzelne Angriffe.
Die klügsten Krypto-Köpfe lesen bereits unseren Newsletter. Lust dabei? Mach mit.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com Wir übernehmen keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor jeglichen Anlageentscheidungen eine unabhängige Recherche durchzuführen und/oder einen qualifizierten Fachmann zu konsultieren.

Vignesh Karunanidhi
Vignesh ist ein Krypto-Inhaltsautor, Krypto-Journalist, Content-Editor und Social-Media-Manager. Er arbeitet seit über 6 Jahren mit Watcher.guru, BeInCrypto, CoinGape, Milkroad und Airdrops zusammen. Seine Fähigkeiten im Bereich Tech-, Robotik-, Business- und KI-Nachrichten wurden durch einen Master of Commerce vertieft.









