






Le Trésor des États-Unis durcit sa position sur les services d'hébergement, les adresses crypto étant signalées


- Le Trésor américain sanctionne Aeza Group LLC pour avoir fourni un hébergement bulletproof aux cybercriminels.
- Une adresse de cryptomonnaie TRON signalée est liée à des opérations d'infrastructure de paiement.
- Le Trésor cible l'infrastructure permettant les attaques par rançongiciel et les activités cybernétiques malveillantes.
L'OFAC sanctionne le fournisseur d'hébergement basé en Russie Aeza Group LLC pour avoir permis des opérations de cybercriminels.
L'action inclut la désignation d'adresses de cryptomonnaies tout en ciblant les infrastructures critiques soutenant les attaques de rançongiciels et les activités de vol de données à l'échelle mondiale.
L'OFAC sanctionne le réseau Aeza Group pour les services d'hébergement « bulletproof »
Le 1er juillet 2025, Aeza Group LLC, une entreprise d'hébergement « bulletproof » basée en Russie, et ses dirigeants ont été sanctionnés par le Bureau de contrôle des actifs étrangers (OFAC) du Département du Trésor des États-Unis pour avoir aidé la cybercriminalité. Les pénalités couvrent à la fois les agences liées à la cybercriminalité et celles liées à la loi CAATSA sur la Russie, selon Chainalysis.
L'ensemble du réseau mondial, y compris Aeza International Ltd. au Royaume-Uni et d'autres entreprises affiliées, est couvert par l'action de l'OFAC en plus de la société mère russe. Cette approche globale traite de la portée mondiale des opérations d'infrastructure de cybercriminalité moderne s'étendant sur plusieurs juridictions.
La désignation poursuit l'accent mis par l'OFAC sur la perturbation des fournisseurs de services qui permettent des cybermenaces massives en ciblant les infrastructures essentielles que les fraudeurs utilisent pour héberger des informations illicites. Cette action fait suite à la désignation de ZServers en février 2025.
Aeza Group a fourni des services d'hébergement « bulletproof » qui ont permis aux cybercriminels de mener des attaques de rançongiciels, des vols de données et d'autres activités cybermalveillantes tout en maintenant leur sécurité opérationnelle. Les services de l'entreprise comprenaient des serveurs dédiés annoncés depuis des emplacements basés à Moscou, fournissant une infrastructure d'hébergement résiliente pour les opérations criminelles.
Les sanctions ciblent la chaîne d'approvisionnement soutenant les opérations de cybercriminalité plutôt que de poursuivre les acteurs de la menace individuels après la survenue d'attaques. Cela s'attaque à l'infrastructure fondamentale qui rend possibles les activités de cybercriminalité à grande échelle.
Le Trésor signale des adresses liées à l’infrastructure de paiement d’Aeza
La désignation de l'OFAC inclut une adresse de cryptomonnaie TRON TU4tDFRvcKhAZ1jdihojmBWZqvJhQCnJ4F associée à l'infrastructure de paiement d'Aeza Group pour les services d'hébergement illicites. L'analyse on-chain révèle qu'Aeza Group s'est appuyée sur des processeurs de paiement pour recevoir des paiements pour des services d'hébergement, obscurcissant la traçabilité des dépôts des clients à travers des systèmes intermédiaires.
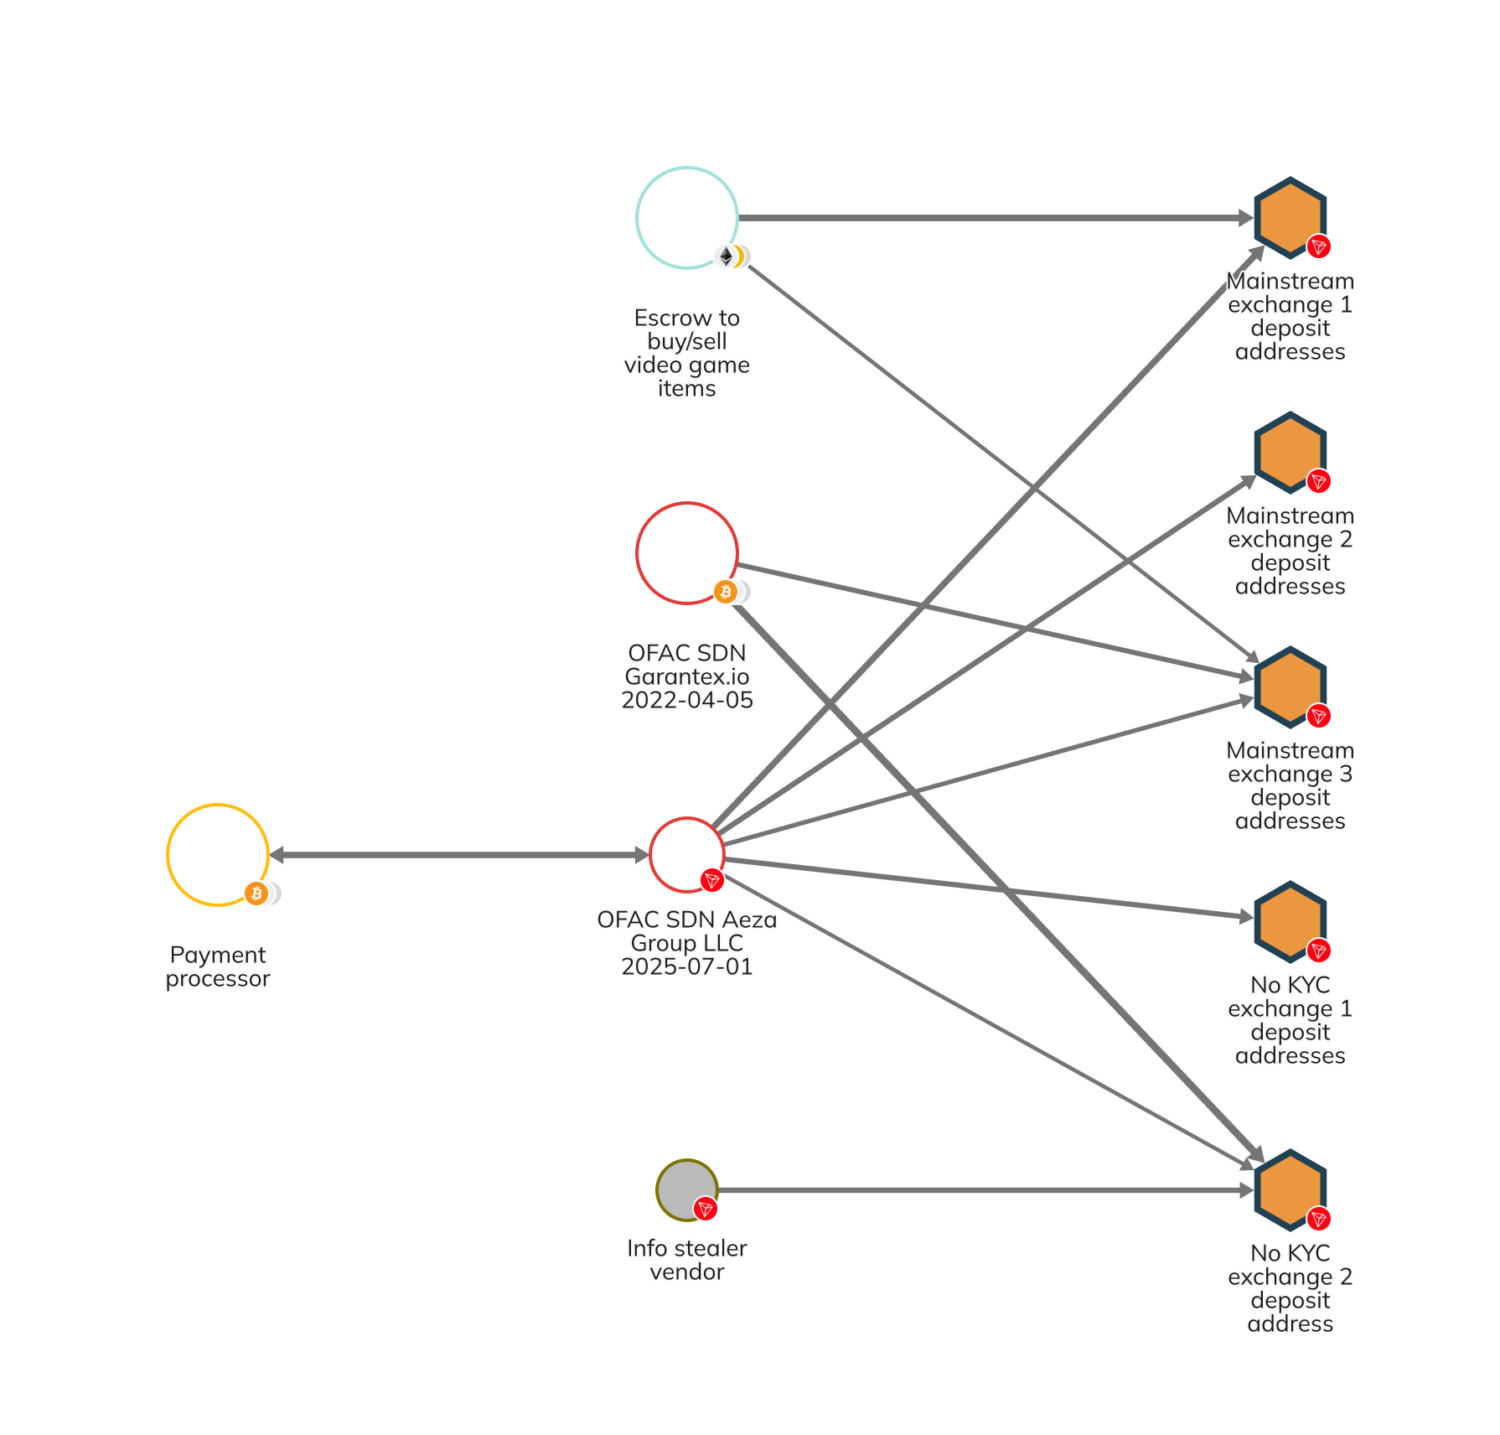
En tant que portefeuille administratif, l’adresse spécifiée gère les retraits auprès des processeurs de paiement, transfère de l’argent vers d’autres bourses de cryptomonnaies et reçoit occasionnellement des paiements directs pour les services d’Aeza. Ce portefeuille a reçu plus de 350 000 $ en cryptomonnaie lors du retrait sur plusieurs adresses de dépôt sur différentes bourses.
Selon l’étude Chainalysis Reactor, les adresses de dépôt utilisées par Aeza ont également reçu des fonds via un prestataire d’escrow pour des transactions sur des plateformes de jeux et la bourse Garantex. D’autres connexions incluent un vendeur de darknet proposant des logiciels malveillants de type infostealer, qui pénètrent les systèmes informatiques pour voler des informations sensibles des utilisateurs.
Ce vendeur était probablement un client d’Aeza, car les paiements réguliers du portefeuille du vendeur d’infostealer vers l’adresse de dépôt d’échange d’Aeza correspondent aux structures tarifaires des services d’hébergement d’Aeza. Les schémas de paiement fournissent la preuve de l’implication directe du fournisseur d’hébergement avec des acteurs malveillants exploitant des infostealers et d’autres outils de cybercriminalité.
L’adresse TRON détectée a été marquée par Chainalysis dans sa suite de produits, et ils continuent de surveiller la recherche d’autres adresses liées à Aeza et à d’autres services d’hébergement fiables.
La cible de l’infrastructure de cybercriminalité perturbe les chaînes d’approvisionnement criminelles
Au lieu de s’en prendre à des acteurs de la menace spécifiques après que des attaques se soient déjà produites, l’action de l’OFAC contre le groupe Aeza cible l’infrastructure fondamentale qui permet des opérations de cybercriminalité à grande échelle. Cette approche attaque la chaîne d’approvisionnement soutenant les activités criminelles en se concentrant sur les fournisseurs de services qui facilitent les opérations malveillantes continues.
Les services d’hébergement « bulletproof » comme le groupe Aeza offrent des services personnalisés résistants aux actions de démantèlement et aux forces de l’ordre, fournissant une infrastructure de haut niveau à des fins criminelles. Ces services facilitent un accès constant à l’infrastructure d’hébergement nécessaire pour les attaques par rançongiciel, les opérations de vol de données et d’autres activités cybercriminelles malveillantes.
L’approche des sanctions vise à perturber les dépendances de l’infrastructure critique utilisées par les cybercriminels pour héberger du contenu malveillant et rester en ligne. Les autorités entendent perturber les services d’hébergement afin de rendre difficile sur le plan opérationnel pour les groupes de cybercriminels qui dépendent d’une infrastructure robuste pour exécuter leurs opérations.
Cette action d’application de la loi fait suite à des perturbations similaires de l’infrastructure de cybercriminalité, notamment la désignation de ZServers en février 2025, reflétant l’engagement continu du gouvernement à perturber les fournisseurs de services permettant la criminalité. Il s’agit d’une stratégie de perturbation systémique, plutôt que d’une réponse à des attaques individuelles.
Si vous lisez ceci, vous êtes déjà en avance. Restez ainsi grâce à notre newsletter.
Avertissement. Les informations fournies ne constituent pas des conseils en matière d'investissement. Cryptopolitan.com ne saurait être tenue responsable des investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement de mener vos propres recherches et/ou de consulter un professionnel qualifié avant de prendre toute décision d'investissement.

Vignesh Karunanidhi
Vignesh est rédacteur de contenu crypto, journaliste crypto, éditeur de contenu et gestionnaire des médias sociaux. Il a travaillé avec Watcher.guru, BeInCrypto, CoinGape, Milkroad et Airdrops pendant plus de 6 ans. Ses compétences dans la couverture des actualités technologiques, robotiques, commerciales et de l'IA ont été affinées grâce à un master en commerce.









