





الخزانة تضغط على خدمة الاستضافة، ويتم وضع العناوين المشفرة تحت المراقبة


- فرضت وزارة الخزانة الأمريكية عقوبات على مجموعة أيزا المحدودة لتوفير استضافة غير قابلة للكشف للمجرمين الإلكترونيين.
- عنوان عملة ترون المشفرة المصنّف كمشكوك فيه مرتبط بعمليات البنية التحتية للدفع.
- تستهدف وزارة الخزانة البنية التحتية التي تمكّن من هجمات الفدية والأنشطة الإلكترونية الضارة.
مكتب مراقبة الأصول الأجنبية في وزارة الخزانة الأمريكية يفرض عقوبات على شركة استضافة روسية مقرها Aeza Group LLC لتمكينها عمليات المجرمين الإلكترونيين.
تشمل الإجراء تعيين عنوان للعملات المشفرة مع استهداف البنية التحتية الحرجة التي تدعم هجمات الفدية وسرقة البيانات على مستوى العالم.
OFAC تفرض عقوبات على شبكة Aeza Group لخدمات الاستضافة المحصنة
في 1 يوليو 2025، تم فرض عقوبات على Aeza Group LLC، وهي شركة استضافة محصنة (bulletproof hosting) مقرها روسيا، ومديرين تنفيذيين لها، من قبل مكتب مراقبة الأصول الأجنبية في وزارة الخزانة الأمريكية لمساعدتهم في الجريمة الإلكترونية. تغطي العقوبات كل من وكالات الجرائم الإلكترونية ووكالات CAATSA المتعلقة بروسيا، وفقاً لـ Chainalysis.
تغطي شبكة عالمية بأكملها، بما في ذلك Aeza International Ltd. في المملكة المتحدة وشركات أخرى تابعة، إجراء OFAC بالإضافة إلى الشركة الروسية الرئيسية. يعالج هذا النهج الشامل النطاق العالمي لعمليات البنية التحتية للجريمة الإلكترونية الحديثة التي تمتد عبر ولايات قضائية متعددة.
يواصل التعيين تركيز OFAC على تعطيل مقدمي الخدمات الذين يمكّنون من تهديدات إلكترونية ضخمة من خلال استهداف البنية التحتية الأساسية التي يستخدمها المحتالون لاستضافة المعلومات غير المشروعة. يأتي هذا الإجراء بعد تعيين ZServers في فبراير 2025.
قدمت Aeza Group خدمات استضافة محصنة سمحت للمجرمين الإلكترونيين بإجراء هجمات الفدية، وسرقة البيانات، وأنشطة إلكترونية خبيثة أخرى مع الحفاظ على الأمن التشغيلي. شملت خدمات الشركة خوادم مخصصة يتم الإعلان عنها من مواقع مقرها في موسكو، مما يوفر بنية استضافة مرنة للعمليات الإجرامية.
تستهدف العقوبات سلسلة التوريد التي تدعم عمليات الجريمة الإلكترونية بدلاً من ملاحقة مرتكبي التهديدات الأفراد بعد وقوع الهجمات. يعالج هذا البنية التحتية الأساسية التي تجعل الأنشطة الإجرامية الإلكترونية واسعة النطاق ممكنة.
الخزانة تبرز العناوين المرتبطة ببنية دفع Aeza
يشمل تعيين OFAC عنوان عملات مشفرة TRON واحد TU4tDFRvcKhAZ1jdihojmBWZqvJhQCnJ4F مرتبط ببنية الدفع الخاصة بـ Aeza Group لخدمات الاستضافة غير المشروعة. يكشف تحليل السلسلة (on-chain) أن Aeza Group اعتمدت على معالجات الدفع لتلقي المدفوعات مقابل خدمات الاستضافة، مما يحجب إمكانية تتبع إيداعات العملاء من خلال الأنظمة الوسيطة.
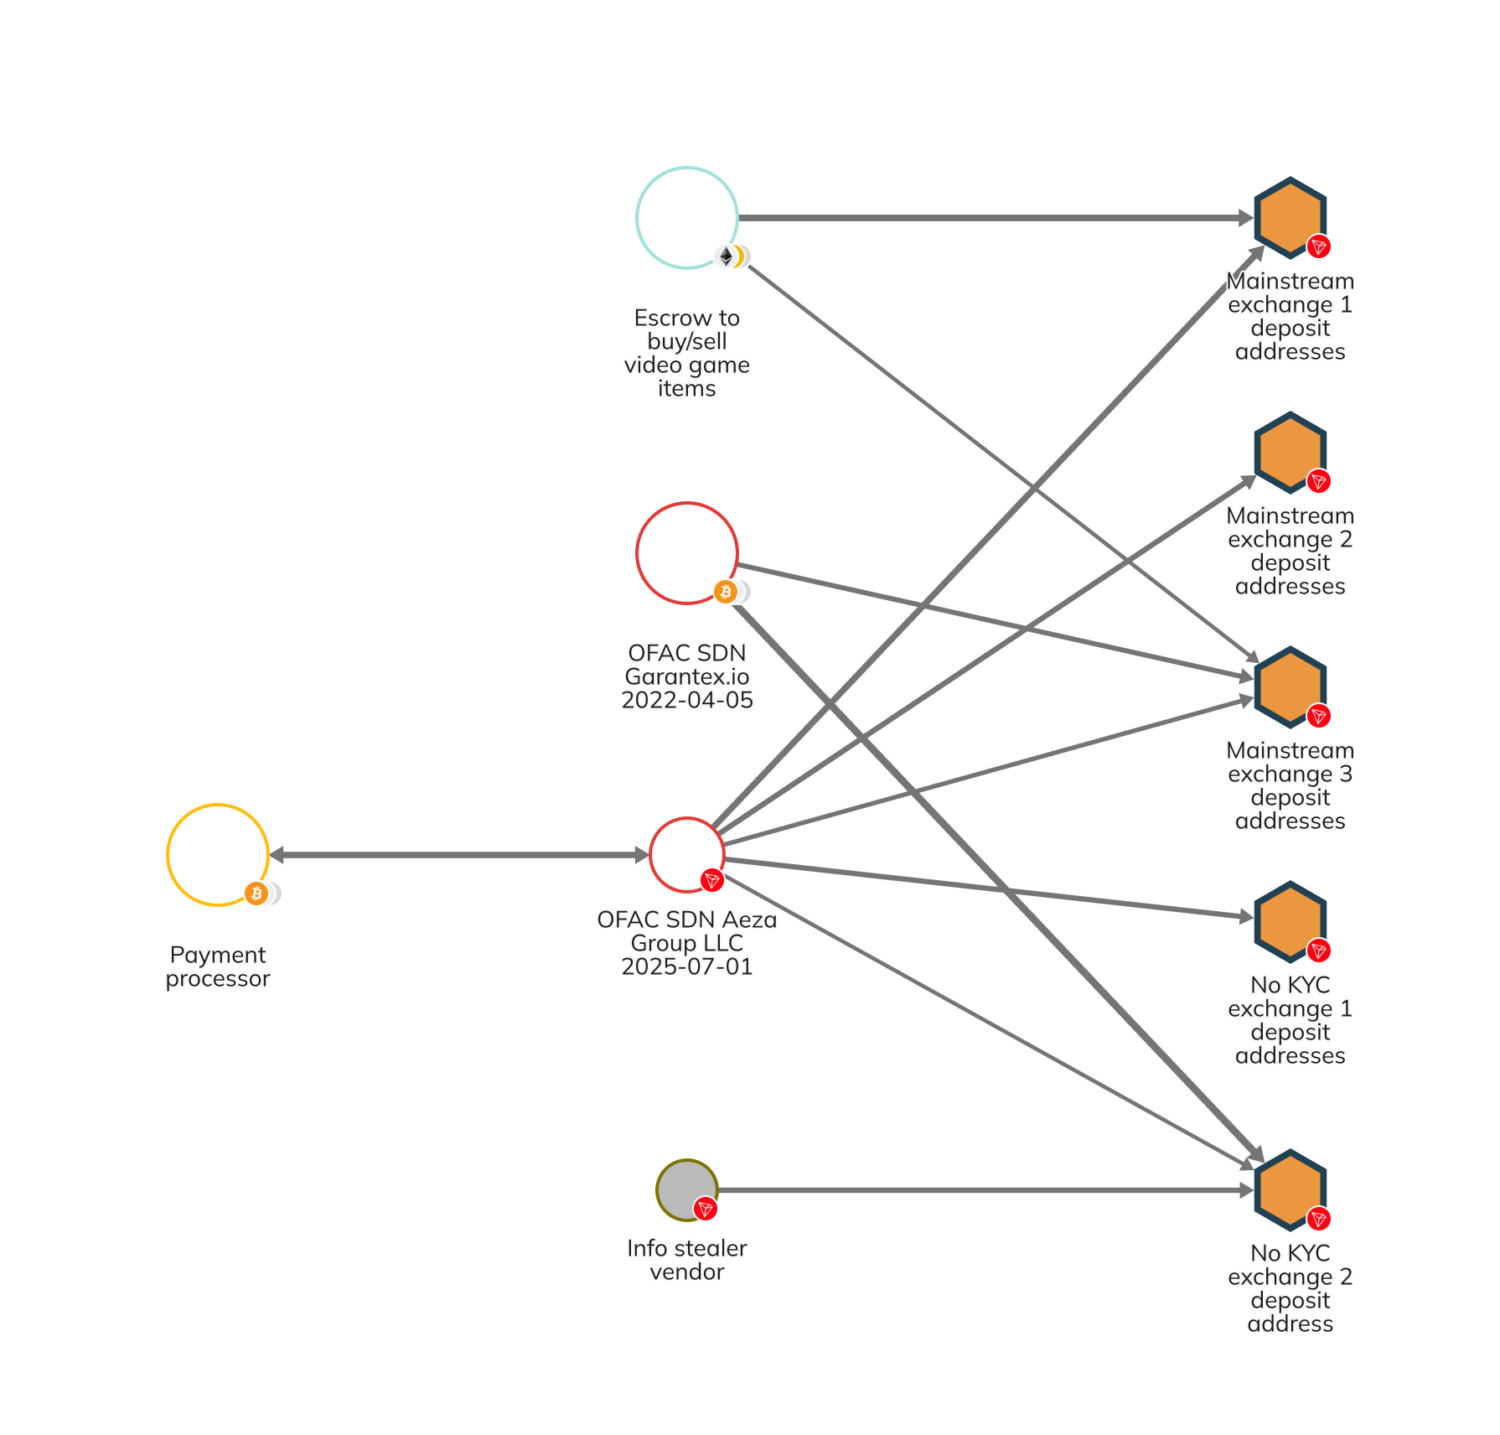
كمحفظة إدارية، تدير العنوان المحدد عمليات السحب من معالجات الدفع، وينقل الأموال إلى منصات عملات مشفرة أخرى، وأحياناً يتم الدفع له مباشرة مقابل خدمات Aeza. تلقت هذه المحفظة أكثر من 350,000 دولار من العملات المشفرة أثناء عمليات السحب عبر عناوين إيداع متعددة على منصات مختلفة.
عناوين الإيداع التي استخدمتها Aeza، وفقاً لدراسة Chainalysis Reactor، تلقت أيضاً أموالاً عبر مزود ضمان (escrow) للمعاملات على منصات الألعاب ومنصة Garantex. تشمل الروابط الإضافية بائعاً في الشبكة المظلمة يبيع برمجيات خبيثة لجمع المعلومات (infostealer)، والتي تخترق أنظمة الكمبيوتر لسرقة معلومات المستخدمين الحساسة.
كان هذا البائع على الأرجح عميلاً لـ Aeza حيث تتطابق المدفوعات المنتظمة من محفظة بائع برامج جمع المعلومات إلى عنوان إيداع منصة Aeza مع هياكل تسعير خدمات الاستضافة الخاصة بـ Aeza. توفر أنماط الدفع أدلة على المشاركة المباشرة لمقدم الخدمة في العمليات مع جهات فاعلة خبيثة تشغل برامج جمع المعلومات وأدوات الجريمة الإلكترونية الأخرى.
تم وضع علامة على عنوان TRON المكتشف بواسطة Chainalysis في مجموعة منتجاتها، ولا يزالون يراقبون بحثاً عن عناوين أخرى مرتبطة بـ Aeza وخدمات الاستضافة الموثوقة الأخرى.
استهداف بنية الجريمة الإلكترونية يعطل سلاسل التوريد الإجرامية
بدلاً من مواجهة مرتكبي التهديدات المحددين بعد وقوع الهجمات، يستهدف إجراء OFAC ضد Aeza Group البنية التحتية الأساسية التي تمكن من عمليات الجريمة الإلكترونية واسعة النطاق. يهاجم هذا النهج سلسلة التوريد التي تدعم الأنشطة الإجرامية الإلكترونية من خلال التركيز على مقدمي الخدمات الذين يسهلون العمليات الخبيثة المستمرة.
تقدم خدمات الاستضافة المحصنة مثل Aeza Group خدمات مخصصة مقاومة للإغلاق وإجراءات إنفاذ القانون، مما يوفر بنية تحتية عالية المستوى للاستخدام الإجرامي. تسهل الخدمات الوصول المستمر إلى بنية الاستضافة اللازمة لهجمات الفدية، وعمليات سرقة البيانات، وأنشطة إلكترونية خبيثة أخرى.
يسعى نهج العقوبات إلى تعطيل اعتمادات البنية التحتية الحرجة التي يستخدمها المجرمون الإلكترونيون لاستضافة المحتوى الخبيث والبقاء على الإنترنت. تهدف السلطات إلى تعطيل خدمات الاستضافة لجعل العمليات صعبة تشغيلياً للمجموعات الإجرامية الإلكترونية التي تعتمد على بنية تحتية قوية لتشغيل عملياتها.
يتبع هذا الإجراء الإنفازي تعطيلات مماثلة للبنية التحتية للجريمة الإلكترونية، بما في ذلك تعيين ZServers في فبراير 2025، مما يعكس التفاني الحكومي المستمر في تعطيل مقدمي الخدمات الذين يمكّنون من الجريمة. هذه استراتيجية تعطيل منهجي، بدلاً من الاستجابة للهجمات الفردية.
لا تكتفِ بقراءة أخبار العملات الرقمية فحسب، بل افهمها. اشترك في نشرتنا الإخبارية. مجانية.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تتم بناءً على المعلومات المقدمة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

فيغنيش كارونانيدهي
فيغنيش هو كاتب محتوى في مجال العملات الرقمية وصحفي متخصص في العملات الرقمية ومحرر محتوى ومدير وسائل التواصل الاجتماعي. عمل مع Watcher.guru وBeInCrypto وCoinGape وMilkroad وAirdrops لأكثر من 6 سنوات. تم صقل مهاراته في تغطية أخبار التكنولوجيا والروبوتات والأعمال والذكاء الاصطناعي خلال دراسته للحصول على درجة الماجستير في التجارة.









