





Il Tesoro fa pressione sui servizi di hosting, indirizzi crypto segnalati


- Il Tesoro sanziona Aeza Group LLC per aver fornito hosting "bulletproof" a cybercriminali.
- Un indirizzo criptovaluta TRON segnalato è collegato alle operazioni di infrastruttura di pagamento.
- Il Tesoro mira all'infrastruttura che abilita attacchi ransomware e attività informatiche malevole.
L'Office of Foreign Assets Control del Tesoro degli Stati Uniti sanziona Aeza Group LLC, provider di hosting con sede in Russia, per aver abilitato operazioni di criminalità informatica.
L'azione include la designazione di indirizzi di criptovaluta mirando all'infrastruttura critica che supporta attacchi ransomware e attività di furto di dati a livello globale.
L'OFAC sanziona la rete di Aeza Group per servizi di hosting bulletproof
Il 1° luglio 2025, Aeza Group LLC, un'azienda di hosting bulletproof con sede in Russia, e i suoi dirigenti sono stati sanzionati dall'Office of Foreign Assets Control del Dipartimento del Tesoro degli Stati Uniti per aver aiutato la criminalità informatica. Le pene coprono sia le agenzie relative alla cibercriminalità che quelle relative alla CAATSA Russia, secondo Chainalysis.
L'intera rete globale, inclusa Aeza International Ltd. nel Regno Unito e altre aziende affiliate, è coperta dall'azione dell'OFAC oltre alla principale azienda russa. Questo approccio completo affronta la portata globale delle operazioni di infrastrutture di cibercriminalità moderna che si estendono su più giurisdizioni.
La designazione continua il focus dell'OFAC sul disruption dei provider di servizi che abilitano massive minacce informatiche mirando all'infrastruttura essenziale che i truffatori usano per ospitare informazioni illecite. Questa azione segue la designazione di ZServers nel febbraio 2025.
Aeza Group ha fornito servizi di hosting bulletproof che hanno permesso ai criminali informatici di condurre attacchi ransomware, furti di dati e altre attività cyber malevole mantenendo la sicurezza operativa. I servizi dell'azienda includevano server dedicati pubblicizzati da posizioni con sede a Mosca, fornendo un'infrastruttura di hosting resiliente per le operazioni criminali.
Le sanzioni mirano alla catena di approvvigionamento che supporta le operazioni di cibercriminalità piuttosto che perseguire i singoli attori delle minacce dopo che gli attacchi si verificano. Questo affronta l'infrastruttura fondamentale che rende possibili le attività di cibercriminalità su larga scala.
Il Tesoro segnala gli indirizzi collegati all'infrastruttura di pagamento di Aeza
La designazione dell'OFAC include un indirizzo di criptovaluta TRON TU4tDFRvcKhAZ1jdihojmBWZqvJhQCnJ4F associato all'infrastruttura di pagamento di Aeza Group per servizi di hosting illeciti. L'analisi on-chain rivela che Aeza Group si è affidata a processori di pagamento per ricevere pagamenti per servizi di hosting, oscurando la tracciabilità dei depositi dei clienti attraverso sistemi intermediari.
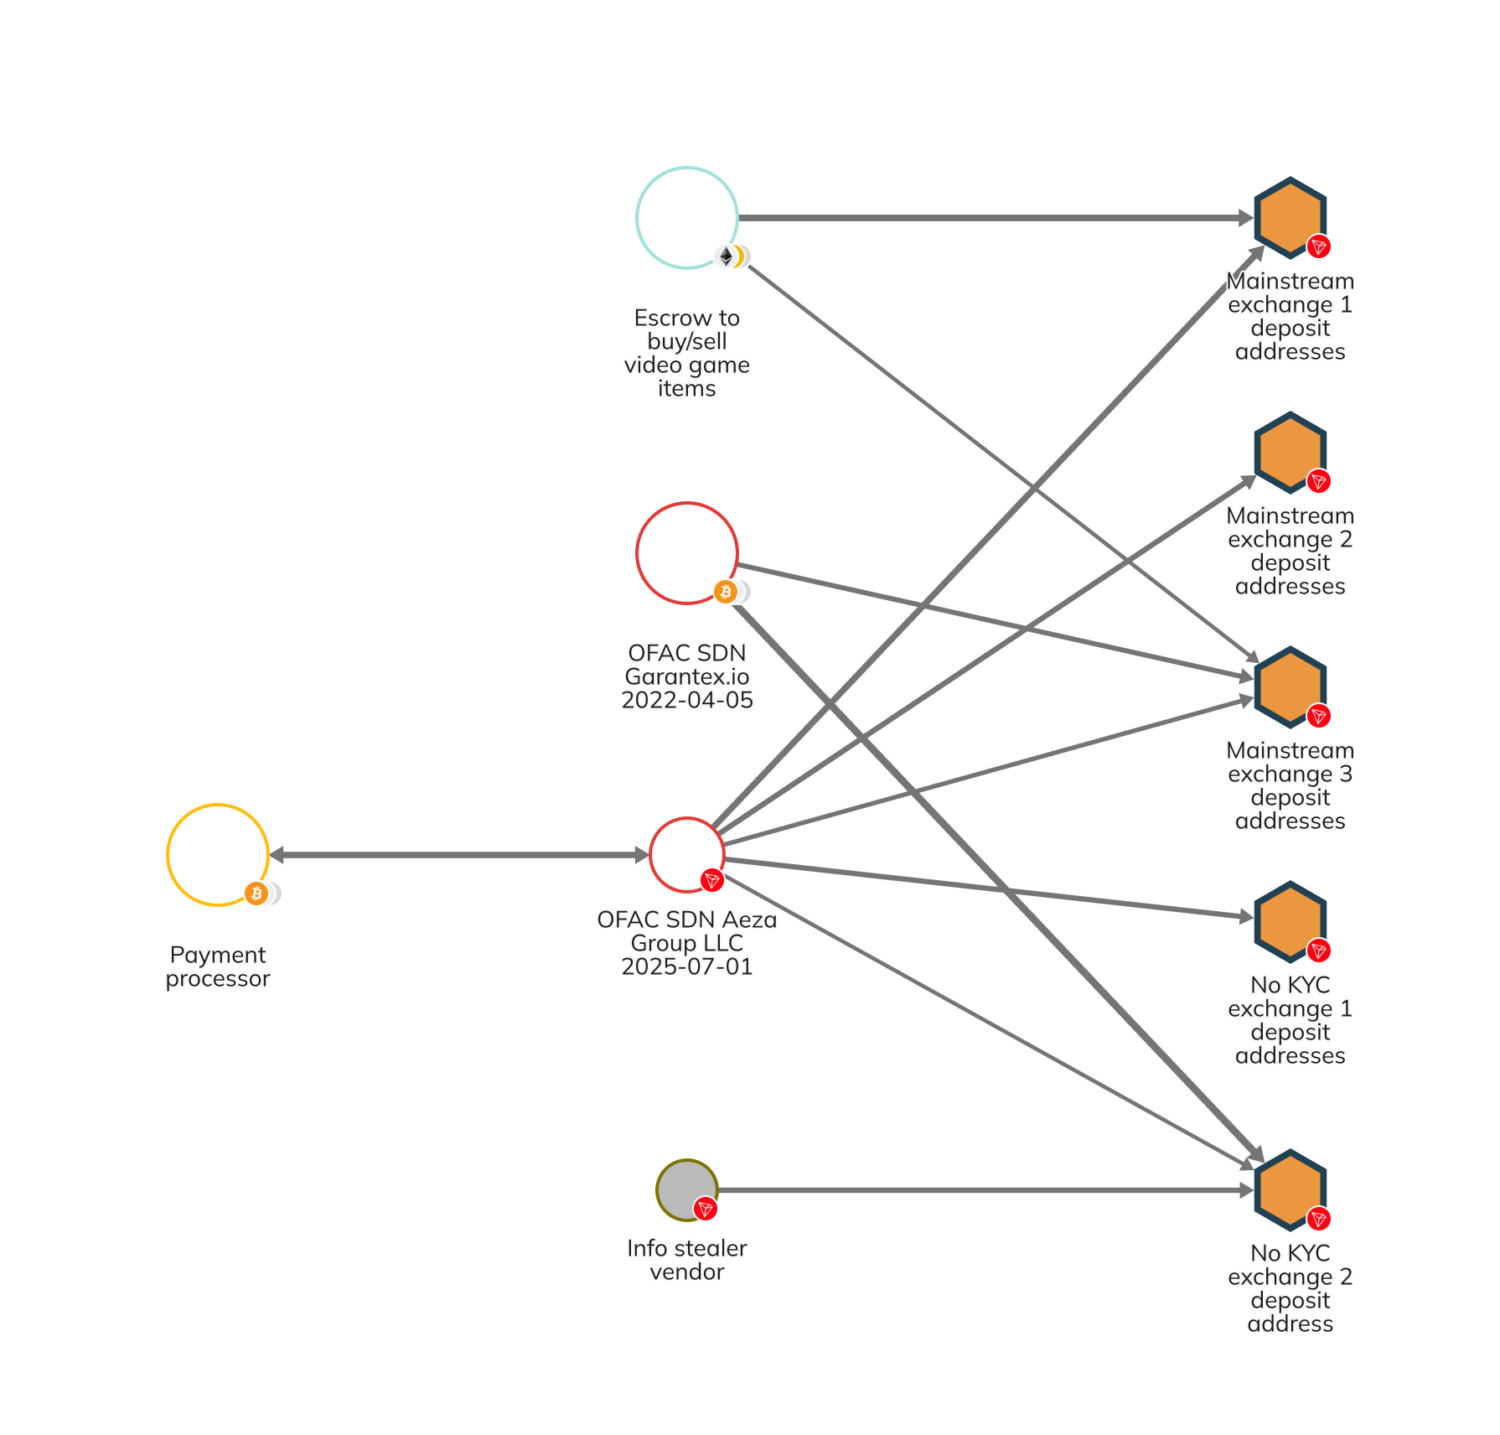
Come portafoglio amministrativo, l'indirizzo specificato gestisce le conversioni in contanti dai processori di pagamento, trasferisce denaro ad altri exchange di criptovalute e occasionalmente viene pagato direttamente per i servizi di Aeza. Questo portafoglio ha ricevuto più di 350.000 dollari in criptovaluta mentre effettuava conversioni in contanti su più indirizzi di deposito su diversi exchange.
Gli indirizzi di deposito utilizzati da Aeza, secondo lo studio di Chainalysis Reactor, hanno ricevuto denaro anche tramite un fornitore di servizi di escrow per transazioni su piattaforme di gioco e sull'exchange Garantex. Altre connessioni includono un venditore del darknet che commercializza malware infostealer, il quale compromette i sistemi informatici per rubare informazioni sensibili degli utenti.
Questo venditore era probabilmente un cliente di Aeza, poiché i pagamenti regolari dal portafoglio del venditore di infostealer all'indirizzo di deposito dell'exchange di Aeza corrispondono alle strutture di prezzo del servizio di hosting di Aeza. I modelli di pagamento forniscono prove del coinvolgimento diretto del fornitore di hosting con attori malevoli che operano infostealer e altri strumenti di cybercriminalità.
L'indirizzo TRON rilevato è stato segnalato da Chainalysis nel loro suite di prodotti, e continuano a monitorare la ricerca di altri indirizzi collegati ad Aeza e ad altri fornitori di hosting affidabili.
L'attacco alle infrastrutture del cybercrime interrompe le catene di approvvigionamento criminali
Invece di contrastare specifici threat actor dopo che gli attacchi sono già avvenuti, l'azione dell'OFAC contro Aeza Group colpisce l'infrastruttura fondamentale che consente operazioni di cybercrime su larga scala. Questo approccio attacca la catena di approvvigionamento che sostiene le attività criminali informatiche concentrandosi sui fornitori di servizi che facilitano operazioni malevole in corso.
Servizi di hosting bulletproof come Aeza Group offrono servizi personalizzati resistenti alle azioni di takedown e delle forze dell'ordine, fornendo un'infrastruttura di alto livello per l'uso criminale. I servizi facilitano l'accesso costante all'infrastruttura di hosting necessaria per attacchi ransomware, operazioni di furto di dati e altre attività cyber malevole.
L'approccio delle sanzioni mira a interrompere le dipendenze dalle infrastrutture critiche utilizzate dai cybercriminali per ospitare contenuti malevoli e rimanere online. Le autorità intendono con l'interruzione dei servizi di hosting rendere più difficili le operazioni per i gruppi di cybercriminali che dipendono da un'infrastruttura robusta per gestire le loro attività.
Questa azione di enforcement segue altre interruzioni simili delle infrastrutture del cybercrime, inclusa la designazione di ZServers nel febbraio 2025, a testimonianza della continua dedizione del governo a interrompere i fornitori di servizi che abilitano la criminalità. Si tratta di una strategia di interruzione sistemica, piuttosto che di una risposta ad attacchi individuali.
Se stai leggendo questo, sei già avanti. Resta così con la nostra newsletter.
Dichiarazione di responsabilità. Le informazioni fornite non costituiscono consigli di trading. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti effettuati sulla base delle informazioni fornite in questa pagina. Si consiglia vivamente di effettuare ricerche indipendenti e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Vignesh Karunanidhi
Vignesh è uno scrittore di contenuti crypto, giornalista crypto, editor di contenuti e social media manager. Ha lavorato con Watcher.guru, BeInCrypto, CoinGape, Milkroad e Airdrops per oltre 6 anni. Le sue competenze nella copertura di notizie su tecnologia, robotica, business e intelligenza artificiale si sono affinate grazie a una laurea magistrale in Commercio.









