





El Tesoro endurece la represión contra servicios de alojamiento y direcciones de criptomonedas señaladas


- El Tesoro sanciona a Aeza Group LLC por proporcionar alojamiento 'bulletproof' a cibercriminales.
- Una dirección de criptomoneda TRON señalada está conectada a operaciones de infraestructura de pagos.
- El Tesoro se enfoca en la infraestructura que habilita ataques de ransomware y actividades cibernéticas maliciosas.
La Oficina de Control de Activos Extranjeros del Tesoro de EE. UU. sanciona a Aeza Group LLC, proveedor de alojamiento con sede en Rusia, por permitir operaciones de cibercriminales.
La acción incluye la designación de direcciones de criptomonedas mientras se dirige a infraestructuras críticas que apoyan ataques de ransomware y actividades de robo de datos a nivel mundial.
OFAC sanciona la red de Aeza Group por servicios de alojamiento a prueba de balas
El 1 de julio de 2025, Aeza Group LLC, una empresa de alojamiento web a prueba de balas con sede en Rusia, y sus ejecutivos fueron sancionados por la Oficina de Control de Activos Extranjeros (OFAC) del Departamento del Tesoro de EE. UU. por ayudar al cibercrimen. Las sanciones cubren tanto agencias relacionadas con ciberdelitos como con la ley CAATSA sobre Rusia, según Chainalysis.
Toda la red global, incluida Aeza International Ltd. en el Reino Unido y otros negocios afiliados, está cubierta por la acción de OFAC además de la empresa rusa principal. Este enfoque integral aborda el alcance global de las operaciones de infraestructura de cibercrimen moderno que abarcan múltiples jurisdicciones.
La designación continúa el enfoque de OFAC en interrumpir a los proveedores de servicios que habilitan amenazas cibernéticas masivas al dirigirse a infraestructuras esenciales que los estafadores utilizan para alojar información ilícita. Esta acción sigue la designación de ZServers en febrero de 2025.
Aeza Group proporcionó servicios de alojamiento a prueba de balas que permitieron a los cibercriminales realizar ataques de ransomware, robo de datos y otras actividades cibernéticas maliciosas mientras mantenían la seguridad operativa. Los servicios de la empresa incluían servidores dedicados anunciados desde ubicaciones con sede en Moscú, proporcionando una infraestructura de alojamiento resistente para operaciones criminales.
Las sanciones se centran en la cadena de suministro que respalda las operaciones de cibercrimen en lugar de perseguir a actores de amenazas individuales después de que ocurran los ataques. Esto aborda la infraestructura fundamental que hace posibles las actividades de cibercrimen a gran escala.
El Tesoro señala direcciones vinculadas a la infraestructura de pagos de Aeza
La designación de OFAC incluye una dirección de criptomoneda TRON TU4tDFRvcKhAZ1jdihojmBWZqvJhQCnJ4F asociada con la infraestructura de pagos de Aeza Group para servicios de alojamiento ilícitos. El análisis en cadena revela que Aeza Group dependía de procesadores de pagos para recibir pagos por servicios de alojamiento, oscureciendo la trazabilidad de los depósitos de los clientes a través de sistemas intermediarios.
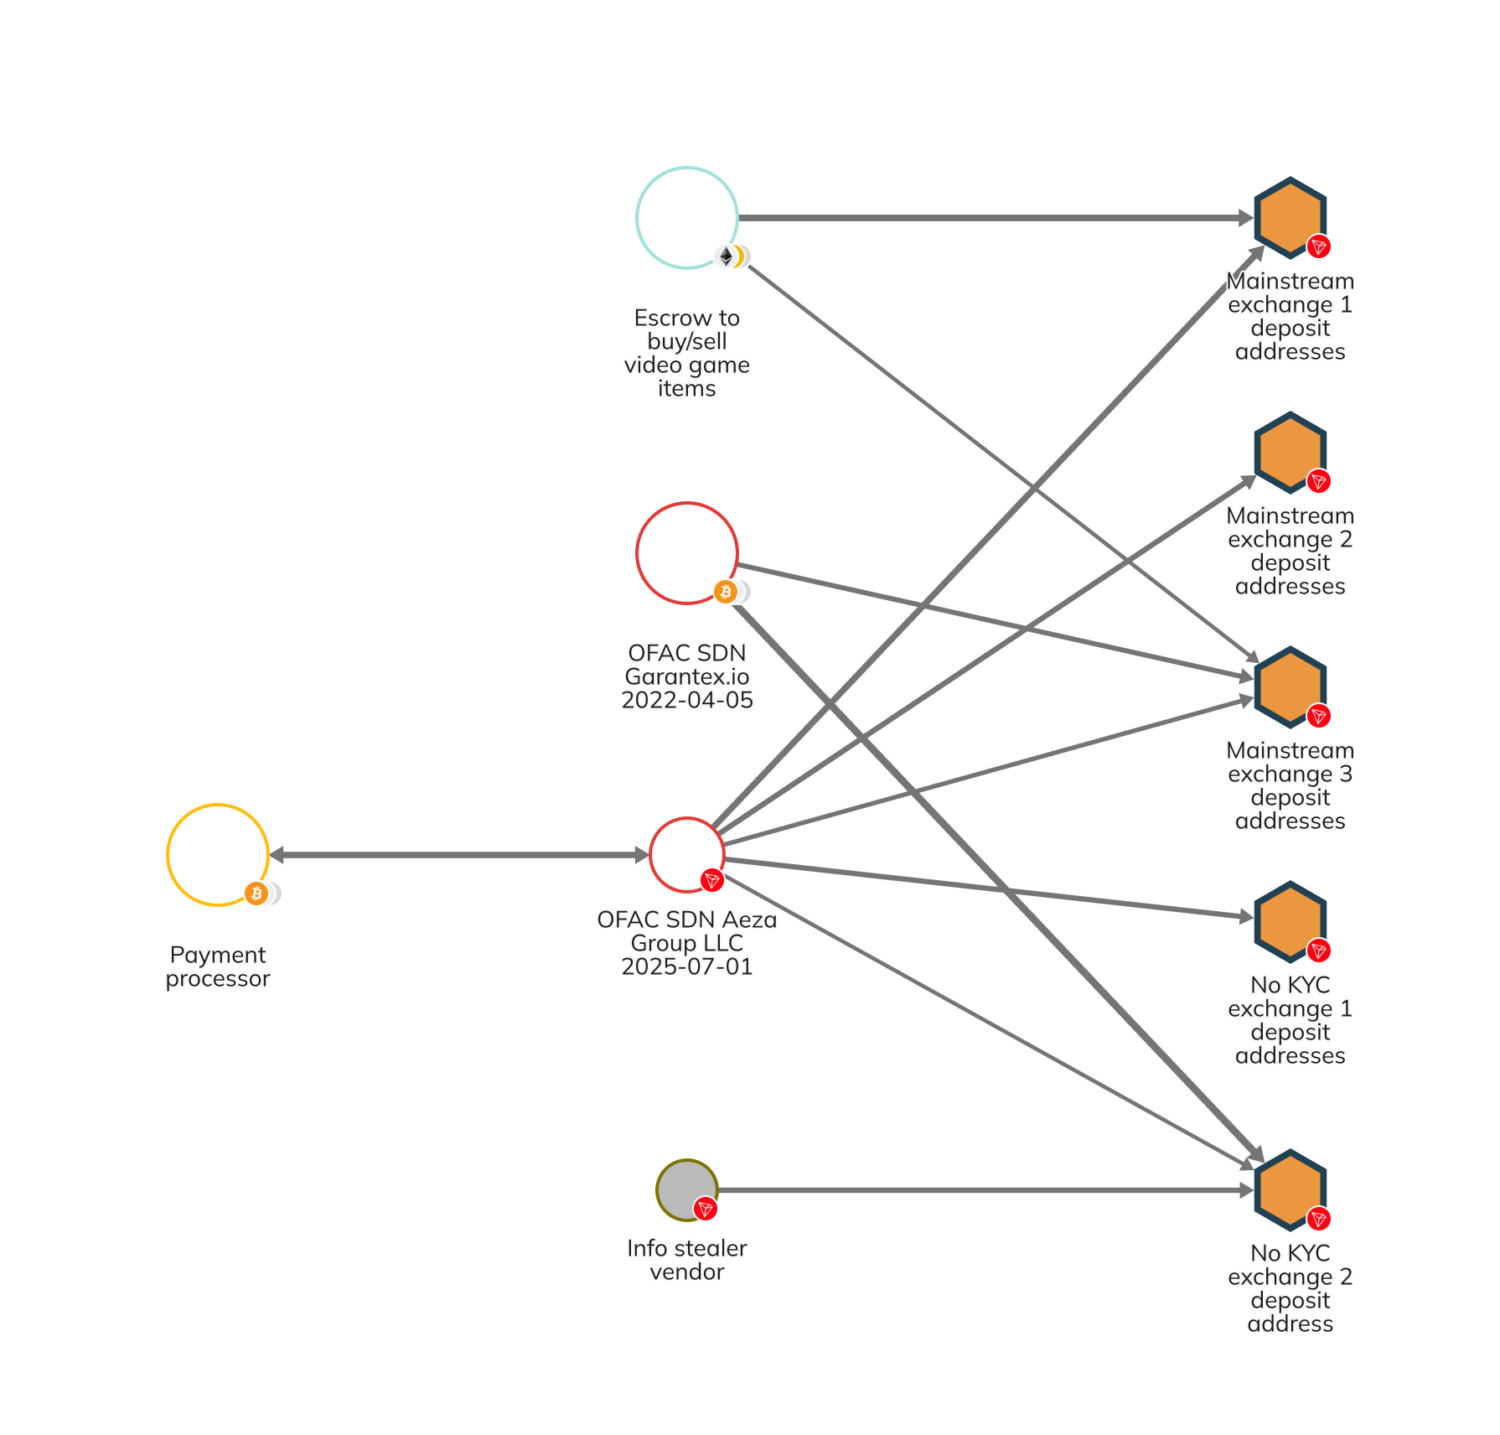
Como billetera administrativa, la dirección especificada gestiona los retiros de los procesadores de pagos, transfiere dinero a otros exchanges de criptomonedas y ocasionalmente recibe pagos directamente por los servicios de Aeza. Esta billetera recibió más de $350,000 en criptomonedas mientras retiraba en múltiples direcciones de depósito en diferentes exchanges.
Las direcciones de depósito que utilizó Aeza, según el estudio de Chainalysis Reactor, también recibieron dinero a través de un proveedor de custodia para transacciones en plataformas de juegos y el exchange Garantex. Las conexiones adicionales incluyen un vendedor de la darknet que vende malware infostealer, que vulnera sistemas informáticos para robar información sensible del usuario.
Este vendedor probablemente era un cliente de Aeza, ya que los pagos regulares de la billetera del vendedor de infostealer a la dirección de depósito del exchange de Aeza coinciden con las estructuras de precios de los servicios de alojamiento de Aeza. Los patrones de pago proporcionan evidencia de la participación directa del proveedor de alojamiento con actores maliciosos que operan infostealers y otras herramientas de cibercrimen.
La dirección TRON detectada ha sido marcada por Chainalysis en su suite de productos, y siguen vigilando la aparición de más direcciones vinculadas a Aeza y otros servicios de alojamiento confiables.
El objetivo de la infraestructura del cibercrimen interrumpe las cadenas de suministro criminales
En lugar de oponerse a actores de amenazas específicos después de que los ataques ya hayan tenido lugar, la acción de OFAC contra Aeza Group se dirige a la infraestructura central que habilita operaciones de cibercrimen a gran escala. Este enfoque ataca la cadena de suministro que respalda las actividades de cibercrimen al centrarse en proveedores de servicios que facilitan operaciones maliciosas continuas.
Servicios de alojamiento a prueba de balas como Aeza Group ofrecen servicios personalizados resistentes a la eliminación y acciones de aplicación de la ley, proporcionando infraestructura de alto nivel para uso criminal. Los servicios facilitan el acceso constante a la infraestructura de alojamiento necesaria para ataques de ransomware, operaciones de robo de datos y otras actividades cibernéticas maliciosas.
El enfoque de sanciones busca interrumpir las dependencias de infraestructura crítica utilizadas por los cibercriminales para alojar contenido malicioso y permanecer en línea. Las autoridades pretenden que la interrupción de los servicios de alojamiento haga que sea operativamente difícil para los grupos de cibercriminales que dependen de una infraestructura robusta para ejecutar sus operaciones.
Esta acción de cumplimiento sigue interrupciones similares de la infraestructura del cibercrimen, incluida la designación de ZServers en febrero de 2025, reflejando la dedicación continua del gobierno a interrumpir a los proveedores de servicios que habilitan la criminalidad. Esta es una estrategia de interrupción sistémica, en lugar de una respuesta a ataques individuales.
Las mentes más inteligentes del mundo cripto ya leen nuestro boletín. ¿Quieres unirte? Únete a ellos.
Aviso de responsabilidad. La información proporcionada no es un consejo de trading. Cryptopolitan.com no asumimos responsabilidad alguna por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente la investigación independiente y/o la consulta con un profesional calificado antes de tomar cualquier decisión de inversión.

Vignesh Karunanidhi
Vignesh es escritor de contenido cripto, periodista cripto, editor de contenido y gestor de redes sociales. Ha trabajado con Watcher.guru, BeInCrypto, CoinGape, Milkroad y Airdrops durante más de 6 años. Sus habilidades para cubrir noticias de tecnología, robótica, negocios e inteligencia artificial se perfeccionaron gracias a una maestría en Comercio.









