






Keystone revela ciberataque ao Nexus App em terceira divulgação em duas semanas

- A Keystone instou os utilizadores a atualizar a sua app Nexus para a versão 1.3.7 após um ciberataque ter interrompido os serviços, afirmando que não encontrou evidências de ativos ou dados pessoais comprometidos.
- O incidente segue-se a uma violação que expôs 25.964 registos de clientes e ao roubo de uma chave de autenticação de dispositivo, o que obrigou a Keystone a descartar 18.835 carteiras de hardware não vendidas.
- A Keystone também reduziu o período de retenção de dados dos clientes de 180 para 90 dias, após descobrir que o seu sistema de eliminação automática tinha falhado.
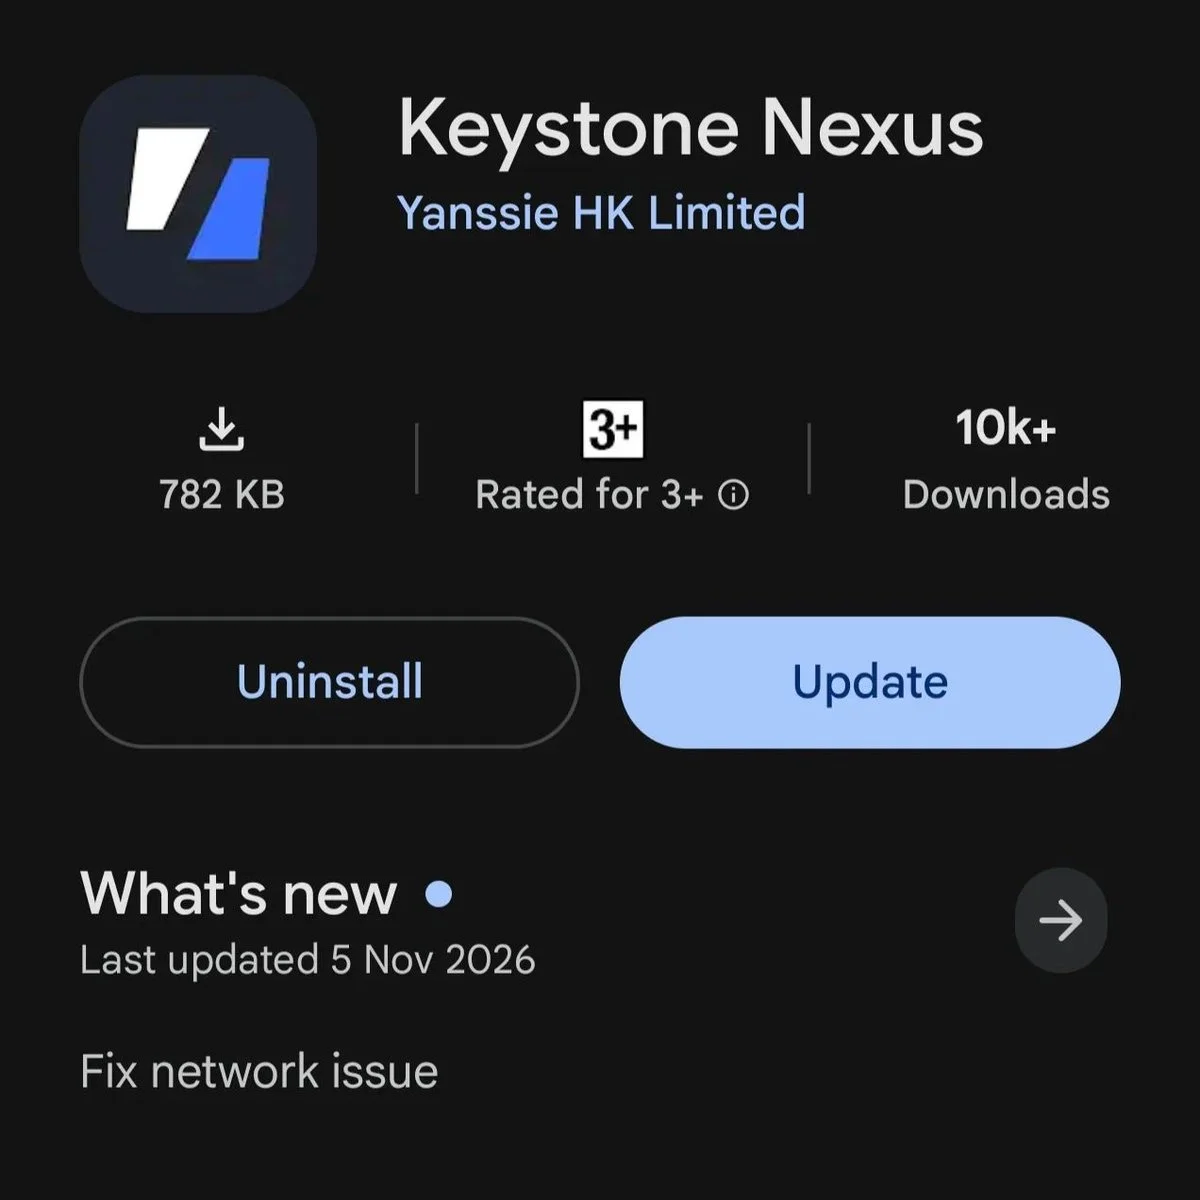
A Keystone informou os utilizadores para atualizarem a sua app Nexus para a versão 1.3.7 após um ciberataque ter interrompido alguns dos serviços da aplicação.
Esta é a terceira divulgação de segurança que o fabricante de carteiras de hardware faz em cerca de duas semanas.
O ataque à App Nexus e a correção v1.3.7
Keystone postou no X na sexta-feira, 6 de novembro, que alguns serviços da App Nexus foram alvo de um ciberataque e que um número de utilizadores não conseguiu executar a aplicação durante um período.
A empresa afirmou que a equipa respondeu e reforçou a segurança dos servidores. A empresa escreveu que "não encontrou evidências de que os ativos ou informações pessoais dos utilizadores tenham sido afetados", após a sua investigação.
A Keystone pediu desculpas pela interrupção e orientou os usuários a atualizarem o aplicativo para a versão 1.3.7. A empresa também informou que os usuários devem confirmar se o aplicativo que estão baixando tem “Yanssie HK Limited” listado como desenvolvedor. Ela afirmou que qualquer outro aplicativo sem esse desenvolvedor não é da empresa.
Uma violação em uma loja que expôs 25,964 registros de compradores
A primeira divulgação ocorreu quando a Keystone admitiu que um intruso havia alcançado seu loja online alimentada por Shopify.
O acesso não autorizado foi detectado em 20 de outubro. A empresa confirmou que um terceiro havia extraído dados de envio dos clientes em 23 de outubro, e divulgou essa informação no dia seguinte.
Os registros roubados continham nomes, detalhes de contato, endereços de envio e informações de pedidos, como quais dispositivos os compradores adquiriram.
A empresa disse que cartões de pagamento, dados bancários, frases de recuperação e chaves privadas não foram expostos.
Foi relatado que 25.964 registros de compradores de compras datadas de 2024 a 2026 estavam entre os registros roubados. A empresa também contabilizou 12.873 registros de checkout não pagos como medida preventiva.
Os endereços de residência faziam parte do vazamento, o que levou a pesquisadora de segurança Taylor Monahan a alertar que isso poderia colocar os titulares em risco de "ataques com chave inglesa", ameaças físicas usadas para forçar os proprietórios a entregar suas criptomoedas.
A plataforma de segurança cripto Certik rastreou 52 desses ataques no primeiro semestre de 2026. Apenas 39 incidentes desse tipo foram registrados no ano anterior.
18,835 carteiras destinadas à destruição
Poucos dias após divulgar o roubo de registros de usuários, a Keystone voltou às notícias ao afirmar que o mesmo autor responsável pelo primeiro ataque também havia obtido a chave WebAuth que seus dispositivos usam para comprovar sua autenticidade.
O atacante supostamente explorou uma falha em uma ferramenta de monitoramento de terceiros no site para elevar privilégios e, em seguida, obteve tanto os dados dos clientes quanto a chave.
O principal problema é que a chave é gravada permanentemente em cada dispositivo durante a fabricação e não pode ser reescrita.
Qualquer pessoa com acesso à chave poderia fabricar um dispositivo falso que passaria pela verificação de autenticidade da própria Keystone. A Keystone decidiu descartar todas as 18.835 unidades não vendidas que continham a chave comprometida.
A empresa afirmou que uma carteira entregue antes de 20 de outubro que passe na verificação é genuína. Para unidades com chave antiga recebidas após essa data, ela "não pode descartar completamente a possibilidade de ser falsa", e orientou esses proprietadores a entrar em contato com o suporte antes do uso.
Até o momento, não foram reportados dispositivos falsificados ou roubos.
Retenção reduzida para 90 dias após falha em ferramenta de exclusão
A Keystone havia anunciado que apagaria os dados de envio 180 dias após um pedido. No entanto, clientes relataram receber notificações de violação para compras com mais de dois anos.
A ferramenta automática de eliminação de dados da empresa falhou e deixou os registros antigos intactos.
A Keystone então reduziu seu janela de retenção para 90 dias como resultado. Ela também solicitou à Shopify que exclua dados pessoais anteriores a esse período, com os registros atrasados previstos para serem removidos até 3 de novembro.
Concorrente A OneKey também limitou sua própria janela de retenção para 30 dias após o incidente da Keystone.
Muitos projetos de criptomoedas enfrentaram dificuldades em 2026 no que diz respeito a ataques cibernéticos. Os provedores de carteiras de hardware não foram poupados.
Em agosto, uma violação de dados que afetou a ShipMonk, um dos parceiros logísticos da Trezor, impactou cerca de 81.000 clientes.
A SafePal expôs cerca de 39.798 unidades devido a uma falha no rastreamento de pedidos, e a Ledger encontrou chips ocultos em dispositivos revendidos que pesquisadores on-chain associaram a perdas superiores a US$ 86 milhões.
Não apenas leia notícias sobre criptomoedas. Entenda-as. Inscreva-se em nossa newsletter. É grátis.
Perguntas Frequentes
O que os usuários do Nexus App devem fazer agora?
De acordo com seu post no X, a Keystone orientou os usuários a atualizar o Nexus App para a versão 1.3.7 após um ciberataque interromper alguns dos serviços do aplicativo.
Quantos dispositivos a Keystone está destruindo e por quê?
A Keystone está descartando 18.835 carteiras não vendidas que contêm uma chave de autenticação roubada, pois a chave é gravada permanentemente em cada dispositivo durante a fabricação e não pode ser reescrita.
Quais dados dos clientes foram expostos na violação da loja?
Nomes, detalhes de contato, endereços de envio e informações de pedidos de 25.964 registros de compradores entre 2024 e 2026 foram expostos, enquanto cartões de pagamento, frases de recuperação e chaves privadas não foram comprometidos.
Aviso. As informações fornecidas não constituem aconselhamento de negociação. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta a um profissional qualificado antes de tomar qualquer decisão de investimento.

Hannah Collymore
Hannah é escritora e editora com quase uma década de experiência em redação de blogs e cobertura de eventos no espaço cripto. Na Cryptopolitan, Hannah contribui para a página de notícias, relatando e analisando os últimos desenvolvimentos nos setores DeFi, RWA, regulação cripto, IA e tecnologias de fronteira. Ela se formou na Universidade Arcadia com graduação em Administração de Empresas.









