






Keystone rivela il cyberattacco a Nexus App, terza divulgazione in due settimane

- Keystone ha invitato gli utenti ad aggiornare l'app Nexus alla versione 1.3.7 dopo un attacco informatico che ha interrotto i servizi, dichiarando di non aver trovato prove di asset o dati personali compromessi.
- L'incidente segue una violazione che ha esposto 25.964 record dei clienti e il furto di una chiave di autenticazione del dispositivo, costringendo Keystone a cancellare 18.835 portafogli hardware invenduti.
- Keystone ha inoltre ridotto il periodo di conservazione dei dati dei clienti da 180 a 90 giorni dopo aver scoperto che il suo sistema di eliminazione automatica non funzionava.
Keystone ha chiesto agli utenti di aggiornare la sua app Nexus alla versione 1.3.7 dopo che un attacco informatico ha interrotto alcuni dei servizi dell'app.
Si tratta della terza divulgazione sulla sicurezza effettuata dal produttore di portafogli hardware in circa due settimane.
L'attacco all'app Nexus e la correzione v1.3.7
Keystone su X venerdì 6 novembre, che alcuni servizi dell'app Nexus sono stati hackerati da un attacco informatico e che un numero di utenti non poteva eseguire l'app per un certo periodo.
Ha dichiarato che il team aveva risposto e rafforzato la sicurezza del server. L'azienda ha scritto che "non è stata trovata alcuna prova che gli asset degli utenti o le informazioni personali siano stati interessati", a seguito delle indagini.
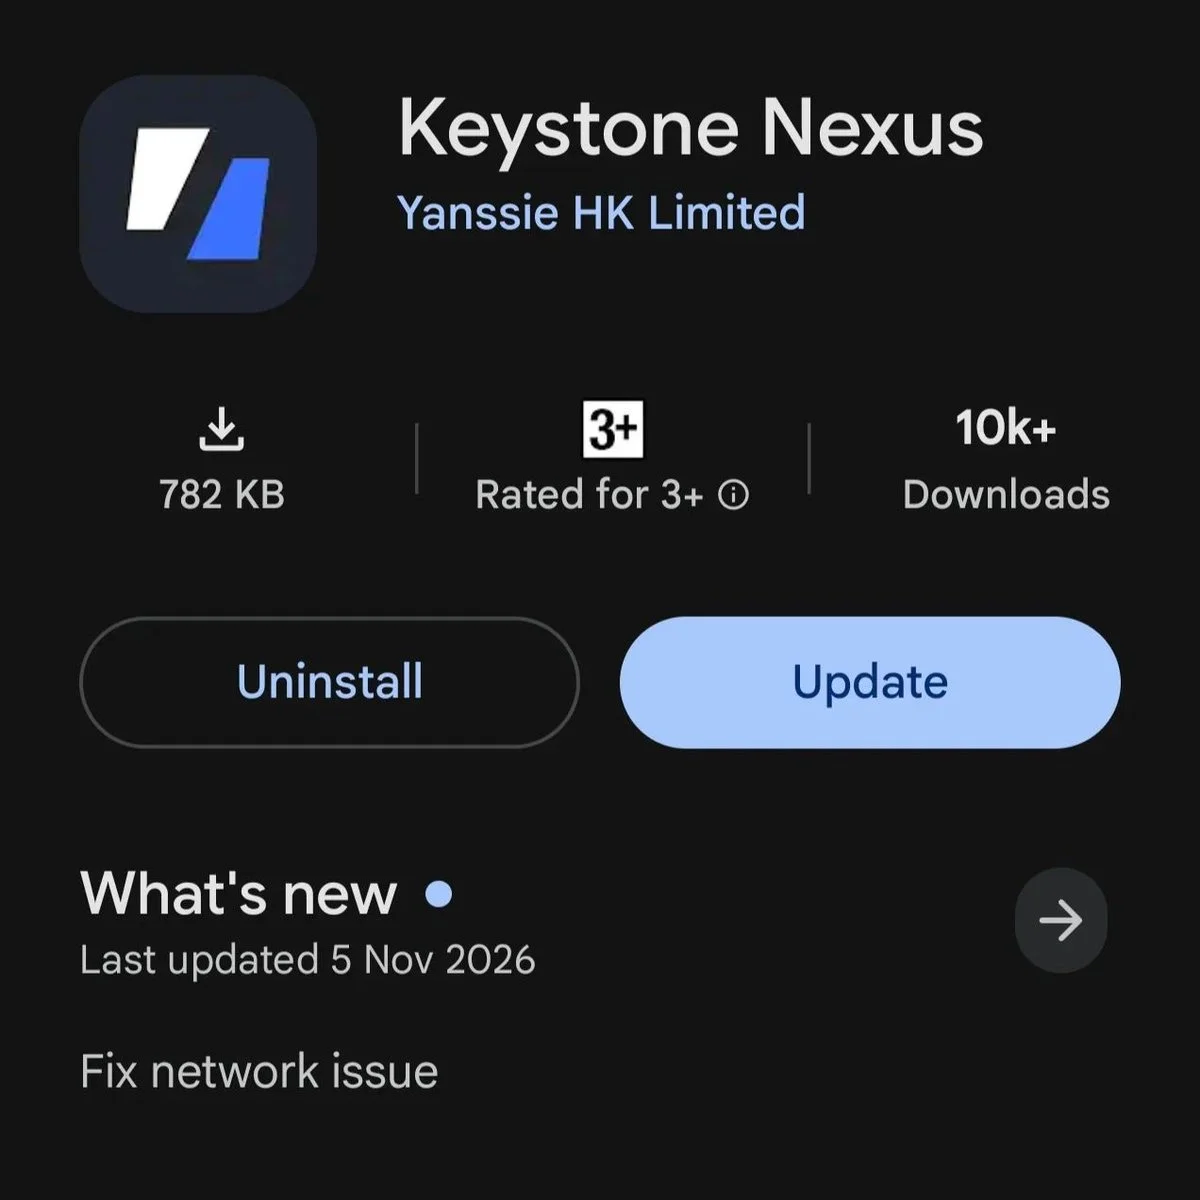
Keystone si è scusato per l'interruzione e ha invitato gli utenti ad aggiornare l'app alla versione 1.3.7. Ha inoltre aggiunto che gli utenti dovrebbero verificare che l'app in fase di download indichi “Yanssie HK Limited” come sviluppatore. Ha precisato che qualsiasi altra app priva di tale sviluppatore non proviene da loro.
Una violazione del negozio che ha esposto 25,964 record degli acquirenti
La prima divulgazione è avvenuta quando Keystone ha ammesso che un intruso aveva raggiunto il suo Negozio online alimentato da Shopify.
L'accesso non autorizzato è stato rilevato il 20 ottobre. L'azienda ha confermato che una terza parte ha prelevato i dati di spedizione dei clienti il 23 ottobre, rendendo pubblica questa informazione il giorno seguente.
I record rubati contenevano nomi, dettagli di contatto, indirizzi di spedizione e informazioni sugli ordini, come i dispositivi acquistati dagli acquirenti.
L'azienda ha dichiarato che le carte di pagamento, i dettagli bancari, le frasi di recupero e le chiavi private non sono state esposte.
È stato riferito che 25.964 record degli acquirenti relativi ad acquisti datati dal 2024 al 2026 erano tra i record rubati. L'azienda ha inoltre contato 12.873 record di checkout non pagati come misura precauzionale.
Gli indirizzi di casa erano parte della fuga di dati, e questo ha spinto la ricercatrice di sicurezza Taylor Monahan a segnalare che ciò potrebbe esporre i possessori al rischio di "wrench attack", minacce fisiche volte a costringere i proprietari a consegnare le criptovalute.
La piattaforma di sicurezza crittografica Certik ha monitorato 52 di questi attacchi nel primo semestre del 2026. Solo 39 incidenti di questo tipo erano stati registrati nell'anno precedente.
18,835 wallet diretti verso la distruzione
A pochi giorni dalla divulgazione del furto dei dati degli utenti, Keystone è tornata sulle cronache, poiché ha annunciato che lo stesso autore del primo attacco aveva anche sottratto la chiave WebAuth utilizzata dai suoi dispositivi per dimostrare la propria autenticità.
Si ritiene che l'attaccante abbia sfruttato una vulnerabilità in uno strumento di monitoraggio di terze parti presente sul sito web per escalare i privilegi, ottenendo così sia i dati dei clienti sia la chiave.
Il problema principale è che la chiave viene bruciata in ogni dispositivo durante la produzione e non può essere riscritta.
Chiunque fosse in possesso della chiave avrebbe potuto costruire un dispositivo falso in grado di superare il controllo di autenticità di Keystone. Keystone ha deciso di scartare tutte le 18.835 unità invendute che contenevano la chiave compromessa.
L'azienda ha dichiarato che un portafoglio consegnato prima del 2 ottobre e superante il controllo è autentico. Per le unità con chiave obsoleta ricevute dopo tale data, "non può escludere completamente la possibilità che sia contraffatto", e ha consigliato a questi proprietari di contattare l'assistenza prima dell'uso.
Non sono stati segnalati dispositivi contraffatti o furti finora.
Ritenzione ridotta a 90 giorni dopo il fallimento di uno strumento di cancellazione
Keystone aveva annunciato che avrebbe cancellato i dati di spedizione 180 giorni dopo un ordine. Tuttavia, i clienti hanno ricevuto avvisi di violazione per acquisti risalenti a più di due anni fa.
Lo strumento di cancellazione automatico dell'azienda non ha funzionato, lasciando i vecchi record invariati.
Keystone ha quindi ridotto il suo finestra di conservazione a 90 giorni di conseguenza. Ha anche chiesto a Shopify di eliminare i dati personali precedenti a tale periodo, con i record in ritardo previsti per essere eliminati entro il 3 novembre.
Concorrente Anche OneKey ha limitato la propria finestra di conservazione a 30 giorni dopo l'incidente Keystone.
Molti progetti crypto hanno avuto un percorso difficile nel 2026 per quanto riguarda gli attacchi informatici. I fornitori di portafogli hardware non sono stati lasciati soli.
Ad agosto, una violazione dei dati che ha interessato ShipMonk, uno dei partner logistici di Trezor, ha coinvolto circa 81.000 clienti.
SafePal ha esposto circa 39.798 dollari a causa di una vulnerabilità nel tracciamento degli ordini, mentre Ledger ha trovato chip nascosti nei dispositivi rivenduti, collegati dagli analisti on-chain a perdite superiori a 86 milioni di dollari.
I cervelli più intelligenti del crypto leggono già la nostra newsletter. Vuoi unirti a loro? Unisciti a loro.
Domande frequenti
Cosa devono fare ora gli utenti di Nexus App?
Secondo il suo post su X, Keystone ha chiesto agli utenti di aggiornare l'app Nexus alla versione 1.3.7 dopo che un attacco informatico ha interrotto alcuni dei servizi dell'app.
Quanti dispositivi sta distruggendo Keystone e perché?
Keystone sta eliminando 18.835 portafogli invenduti che contengono una chiave di autenticazione rubata, poiché la chiave è bruciata in ogni dispositivo durante la produzione e non può essere riscritta.
Quali dati dei clienti sono stati esposti nella violazione del negozio?
Nomi, dettagli di contatto, indirizzi di spedizione e dettagli degli ordini relativi a 25.964 record di acquirenti dal 2024 al 2026 sono stati esposti, mentre le carte di pagamento, le frasi di recupero e le chiavi private non lo sono state.
Disclaimer. Le informazioni fornite non costituiscono consulenza finanziaria. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti basati sulle informazioni presenti in questa pagina. Si raccomanda vivamente di effettuare ricerche autonome e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Hannah Collymore
Hannah è una scrittrice e redattrice con quasi un decennio di esperienza nella scrittura di blog e nella copertura di eventi nel settore delle criptovalute. Presso Cryptopolitan, Hannah contribuisce alla pagina delle notizie, riportando e analizzando gli ultimi sviluppi nei settori DeFi, RWA, regolamentazione crypto, intelligenza artificiale e tecnologie emergenti. Si è laureata all'Arcadia University con una laurea in Amministrazione Aziendale.









