






Keystone revela ciberataque a la app Nexus, su tercera divulgación en dos semanas

- Keystone instó a los usuarios a actualizar su aplicación Nexus a la versión 1.3.7 tras un ciberataque que interrumpió los servicios, indicando que no se encontró evidencia de activos o datos personales comprometidos.
- El incidente sigue a una violación que expuso 25.964 registros de clientes y el robo de una clave de autenticación de dispositivos, lo que obligó a Keystone a desechar 18.835 carteras de hardware sin vender.
- Keystone también redujo su período de retención de datos de clientes de 180 a 90 días después de descubrir que su sistema de eliminación automática había fallado.
Keystone ha indicado a los usuarios que actualicen su aplicación Nexus a la versión 1.3.7 tras un ciberataque que interrumpió algunos de los servicios de la aplicación.
Se trata del tercer anuncio de seguridad que el fabricante de carteras de hardware realiza en aproximadamente dos semanas.
El ataque a la aplicación Nexus y la corrección v1.3.7
Keystone publicó en X el viernes 6 de noviembre, que algunos servicios de la aplicación Nexus fueron hackeados por un ciberataque y que varios usuarios no pudieron ejecutar la aplicación durante un tiempo.
Indicó que el equipo había respondido y fortalecido la seguridad del servidor. La empresa escribió que "no se encontró evidencia de que los activos de los usuarios o la información personal se vieran afectados", tras su investigación.
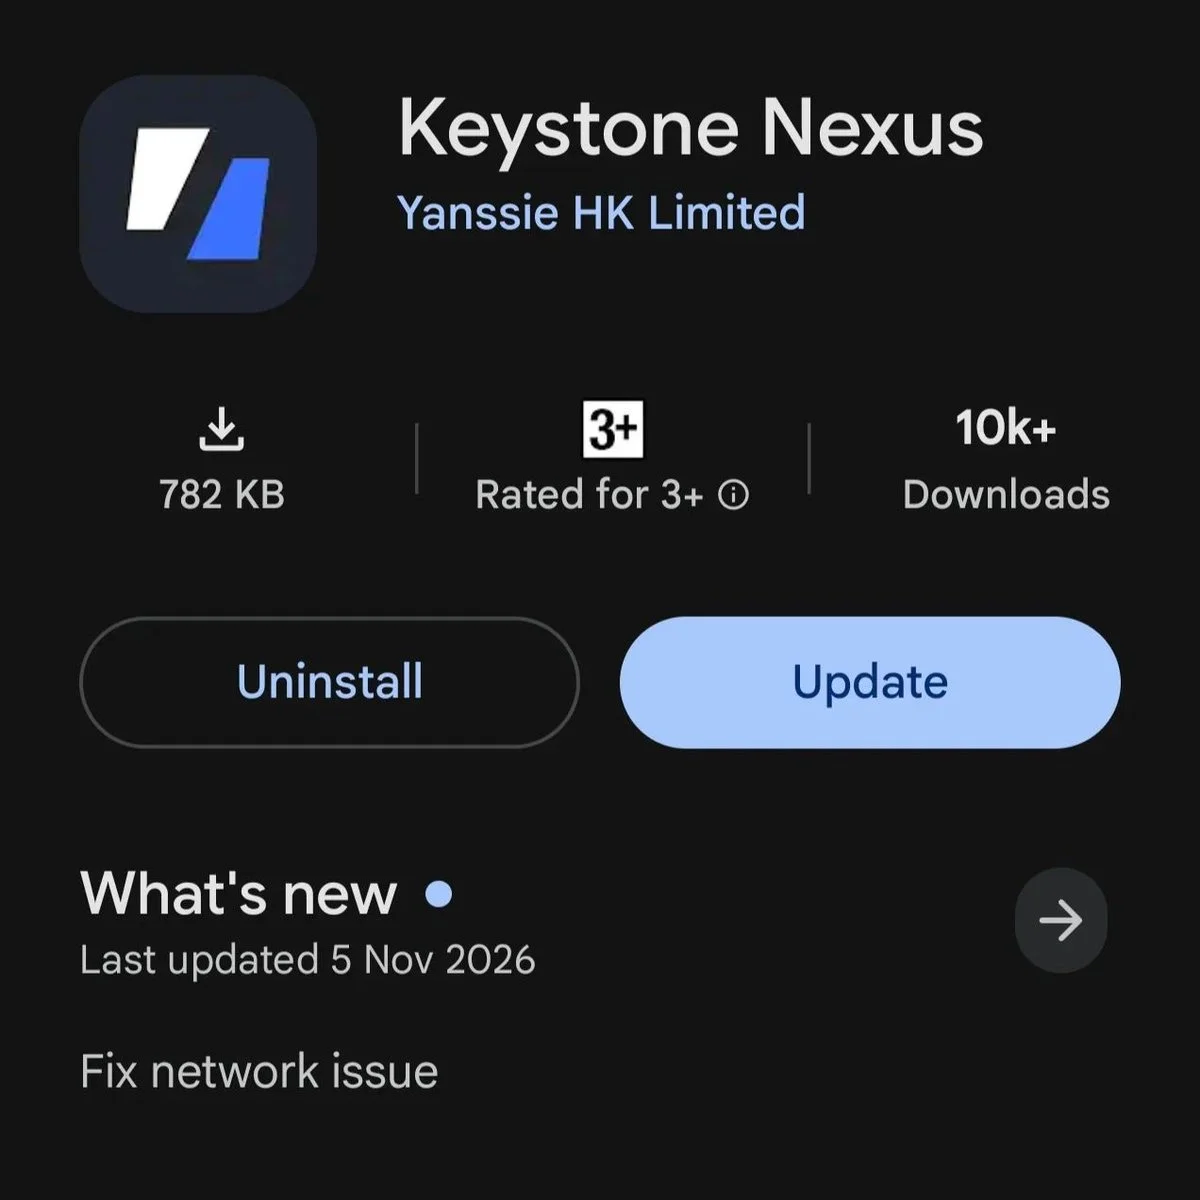
Keystone se disculpó por la interrupción e indicó a los usuarios que actualizaran su aplicación a la versión 1.3.7. También añadió que los usuarios deben confirmar que la aplicación que están descargando tiene a “Yanssie HK Limited” como desarrollador. Indicó que cualquier otra aplicación sin ese desarrollador no proviene de ellos.
Una brecha en la tienda que expuso 25,964 registros de compradores
La primera revelación se produjo cuando Keystone admitió que un intruso había accedido a su Tienda online impulsada por Shopify.
Se detectó acceso no autorizado el 20 de octubre. La compañía confirmó que un tercero había extraído datos de envío de clientes el 23 de octubre, y hizo pública esa información al día siguiente.
Los registros robados contenían nombres, datos de contacto, direcciones de envío e información de pedidos, como los dispositivos que habían comprado los clientes.
La empresa dijo que las tarjetas de pago, los datos bancarios, las frases de recuperación y las claves privadas no fueron expuestos.
Se informó que 25.964 registros de compradores de compras realizadas entre 2024 y 2026 estaban entre los registros robados. La compañía también contabilizó 12.873 registros de carrito abandonado como medida precautoria.
Las direcciones de domicilio personal formaron parte de la filtración, lo que llevó a la investigadora de seguridad Taylor Monahan a señalar que esto podría exponer a los titulares a riesgo de "ataques con llave inglesa" (wrench attacks), amenazas físicas empleadas para obligar a los propietarios a entregar sus criptomonedas.
La plataforma de seguridad cripto Certik registró 52 de estos ataques en la primera mitad de 2026. Solo se documentaron 39 incidentes similares durante el año anterior.
18,835 wallets destinadas a la destrucción
Pocos días después de revelar el robo de registros de usuarios, Keystone volvió a aparecer en las noticias al confirmar que el mismo responsable del primer ataque también había obtenido la clave WebAuth que utilizan sus dispositivos para demostrar su autenticidad.
Según se informa, el atacante explotó una vulnerabilidad en una herramienta de monitoreo de terceros alojada en el sitio web para escalar privilegios y, posteriormente, obtuvo tanto los datos de los clientes como la clave.
El problema principal es que la clave está grabada de forma permanente (burned in) en cada dispositivo durante la fabricación y no puede ser reescrita.
Cualquier persona con acceso a la clave podría fabricar un dispositivo falso que superara la verificación de autenticidad propia de Keystone. Por ello, la empresa decidió desechar las 18.835 unidades sin vender que contenían la clave comprometida.
La empresa indicó que una billetera entregada antes del 20 de octubre que supera la verificación es auténtica. Para las unidades con clave antigua recibidas después de esa fecha, "no puede descartar por completo la posibilidad de que sea falsa", y dijo a esos propietarios que contacten al soporte antes de usarla.
Hasta ahora no ha reportado dispositivos falsificados ni robos.
Retención reducida a 90 días tras el fallo de una herramienta de eliminación
Keystone había anunciado que borra los datos de envío 180 días después de un pedido. Sin embargo, los clientes informaron haber recibido notificaciones de violación por compras de hace más de dos años.
La herramienta automática de borrado de la empresa falló y dejó los registros antiguos en su lugar.
Keystone luego redujo su ventana de retención a 90 días como resultado. También solicitó a Shopify que eliminara los datos personales anteriores a ese plazo, con la expectativa de que los registros atrasados desaparecieran para el 3 de noviembre.
Rival OneKey también limitó su propia ventana de retención a 30 días tras el incidente de Keystone.
Muchos proyectos cripto han tenido un período difícil en 2026 en lo que respecta a ciberataques. Los proveedores de billeteras de hardware no han sido la excepción.
En agosto, una violación de datos que afectó a ShipMonk, uno de los socios logísticos de Trezor, impactó a aproximadamente 81,000 clientes.
SafePal expuso aproximadamente 39.798 unidades debido a una vulnerabilidad en el seguimiento de pedidos, y Ledger descubrió chips ocultos en dispositivos reacondicionados que investigadores on-chain vincularon a pérdidas superiores a 86 millones de dólares.
Las mentes más inteligentes del mundo cripto ya leen nuestro boletín. ¿Quieres unirte? Únete a ellos.
Preguntas frecuentes
¿Qué deben hacer ahora los usuarios de la aplicación Nexus?
Según su publicación en X, Keystone instó a los usuarios a actualizar la aplicación Nexus a la versión 1.3.7 después de que un ciberataque interrumpiera algunos de los servicios de la aplicación.
¿Cuántos dispositivos está destruyendo Keystone y por qué?
Keystone está desechando 18.835 carteras no vendidas que contienen una clave de autenticación robada, ya que dicha clave se graba en cada dispositivo durante la fabricación y no puede ser reescrita.
¿Qué datos de clientes fueron expuestos en la brecha de seguridad de la tienda?
Se expusieron nombres, datos de contacto, direcciones de envío y detalles de pedidos en 25.964 registros de compradores correspondientes al período comprendido entre 2024 y 2026; sin embargo, las tarjetas de pago, las frases de recuperación y las claves privadas no fueron comprometidas.
Descargo de responsabilidad. La información proporcionada no constituye asesoramiento financiero. Cryptopolitan.com no asume ninguna responsabilidad por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente realizar una investigación independiente y/o consultar con un profesional calificado antes de tomar cualquier decisión de inversión.

Hannah Collymore
Hannah es escritora y editora con casi una década de experiencia en la redacción de blogs y la cobertura de eventos en el ámbito de las criptomonedas. En Cryptopolitan, Hannah contribuye a la página de noticias, informando y analizando los últimos avances en DeFi, RWA, regulación de criptomonedas, inteligencia artificial y tecnologías de vanguardia. Se graduó de la Universidad de Arcadia con una licenciatura en Administración de Empresas.









