







- حثت Keystone المستخدمين على تحديث تطبيق Nexus الخاص بها إلى الإصدار 1.3.7 بعد أن عطل هجوم إلكتروني الخدمات، مشيرةً إلى أنها لم تجد أي دليل على اختراق الأصول أو البيانات الشخصية.
- وتأتي هذه الحادثة في أعقاب خرق بيانات كشف عن 25,964 سجلًا للعملاء وسرقة مفتاح مصادقة الجهاز، مما أجبر Keystone على إلغاء إنتاج 18,835 محفظة أجهزة غير مباعة.
- كما قصرت Keystone فترة الاحتفاظ ببيانات العملاء من 180 يومًا إلى 90 يومًا بعد اكتشاف فشل نظام الحذف الآلي لديها.
أخبرت Keystone المستخدمين بتحديث تطبيق Nexus الخاص بها إلى الإصدار 1.3.7 بعد أن عطل هجوم إلكتروني بعض خدمات التطبيق.
وهذا هو الكشف الأمني الثالث الذي تصدره شركة صناعة المحافظ المادية خلال أسبوعين تقريبًا.
هجوم تطبيق Nexus وإصلاح v1.3.7
كيستون نشر على X يوم الجمعة 6 نوفمبر، حيث أفادت بأن بعض خدمات تطبيق Nexus تعرضت للاختراق بسبب هجوم إلكتروني، وأن عددًا من المستخدمين لم يتمكنوا من تشغيل التطبيق لفترة من الزمن.
أفادت بأن الفريق قد استجاب وعزز أمان الخوادم. وذكرت الشركة أنه "لم يتم العثور على أي دليل على تأثر أصول المستخدمين أو معلوماتهم الشخصية"، وذلك عقب تحقيقها.
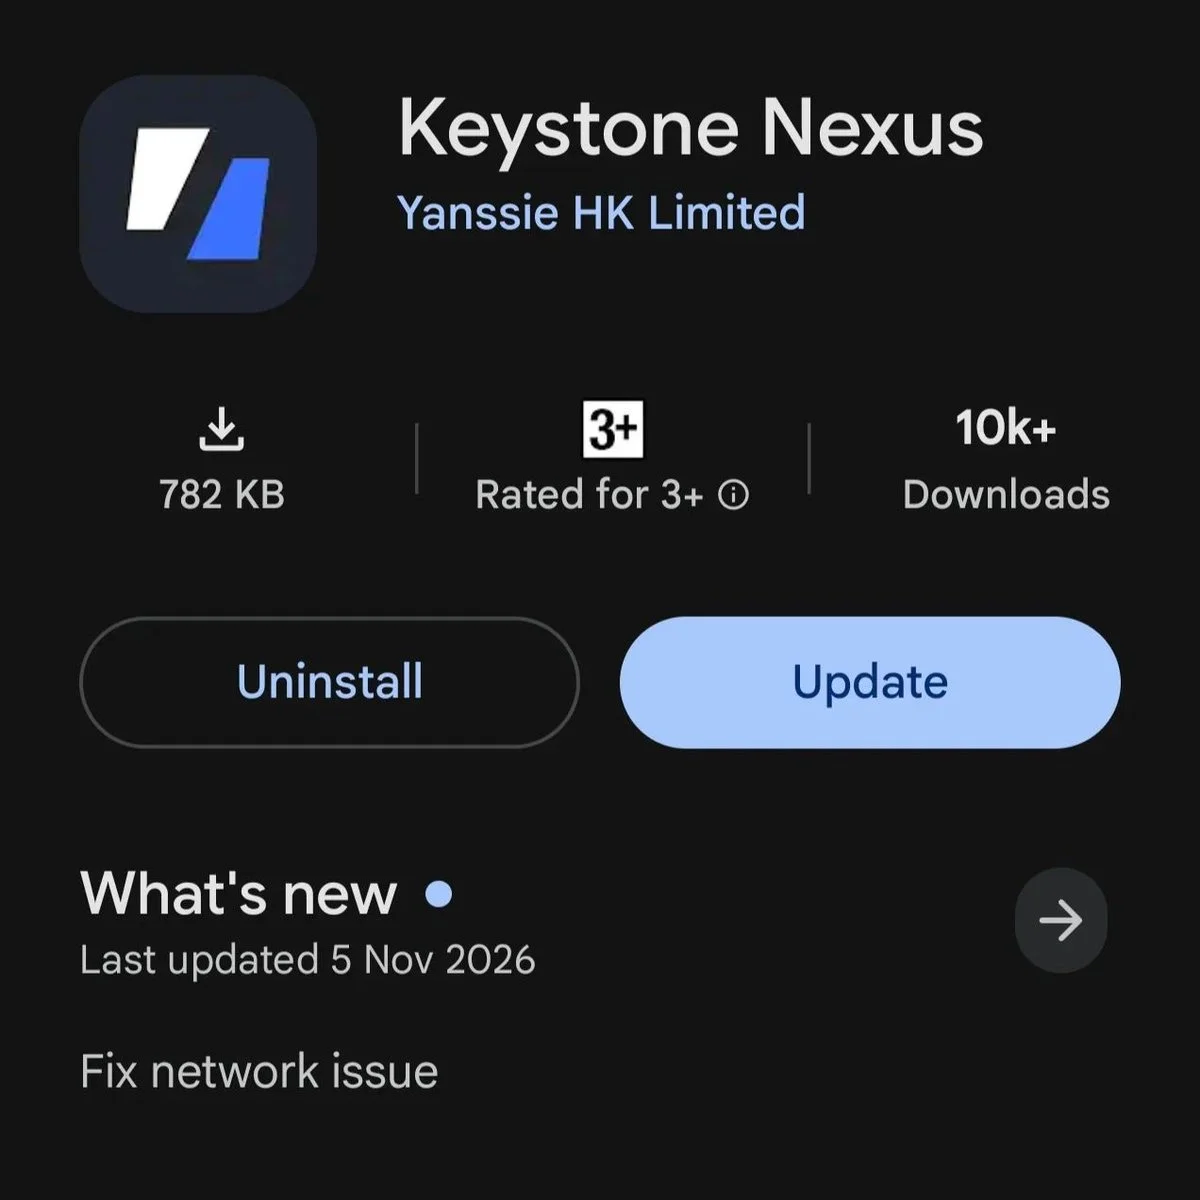
اعتذرت Keystone عن الانقطاع وأرشدت المستخدمين إلى تحديث تطبيقهم إلى الإصدار 1.3.7. وأضافت أنه ينبغي على المستخدمين التأكد من أن التطبيق الذي يقومون بتنزيله يُدرج "Yanssie HK Limited" كمطوّر له. وذكرت أن أي تطبيق آخر لا يذكر هذا المطوّر ليس صادرًا عنها.
خرق في المتجر كشف عن 25,964 سجلات مشترين
جاء الكشف الأول عندما اعترفت Keystone بأن متسللاً قد وصل إلى متجرها الإلكتروني المدعوم بواسطة Shopify.
تم اكتشاف الوصول غير المصرّح به في 20 أكتوبر. وأكدت الشركة أن طرفًا ثالثًا سحب بيانات شحن العملاء في 23 أكتوبر، ونشرت هذه المعلومات علنًا في اليوم التالي.
احتوت السجلات المسروقة على الأسماء وتفاصيل الاتصال وعناوين الشحن ومعلومات الطلبات، مثل الأجهزة التي اشتراها المشترون.
ذكرت الشركة أن بطاقات الدفع وتفاصيل الحسابات البنكية والعبارات الاستردادية والمفاتيح الخاصة لم تتعرض للكشف.
أُبلغ عن سرقة سجلات لـ 25,964 مشتريًا تتعلق بعمليات شراء تمت بين عامي 2024 و2026. كما احتسبت الشركة 12,873 سجلًا لدفعات غير مكتملة كإجراء احتياطي.
كانت عناوين المنازل جزءًا من التسريب، مما دفع باحث الأمان تايلور مونهان إلى الإشارة إلى أنه قد يعرّض حاملي العملات الرقمية لخطر «هجمات المفتاح»، وهي تهديدات جسدية تُستخدم لإجبار المالكين على تسليم عملاتهم المشفرة.
تتبعت منصة أمان العملات الرقمية Certik 52 هجومًا من هذا النوع في النصف الأول من عام 2026. وسُجلت فقط 39 حادثة من هذا القبيل في العام السابق.
18,835 محافظ مُهدَّدة بالتدمير
بعد أيام قليلة من الإفصاح عن سرقة بيانات المستخدمين، عادت Keystone إلى headlines مرة أخرى، إذ أعلنت أن نفس المسؤول عن الهجوم الأول كان أيضًا هو الذي سرق مفتاح WebAuth الذي تستخدمه أجهزتها لإثبات أصالتها.
ووفقًا للتقارير، استغل المهاجم ثغرة في أداة مراقبة تابعة لطرف ثالث على الموقع الإلكتروني لترقية صلاحياته، ثم حصل على كل من بيانات العملاء والمفتاح.
المشكلة الرئيسية هي أن المفتاح يُحرق في كل جهاز أثناء التصنيع ولا يمكن إعادة برمجته.
يمكن لأي شخص يملك المفتاح بناء جهاز مزيف يتجاوز فحص الأصالة الخاص بـ Keystone. وقررت Keystone التخلص من جميع الوحدات الـ 18,835 غير المباعة التي تحمل المفتاح المخترق.
أفادت الشركة بأن المحفظة التي تم تسليمها قبل 2 أكتوبر والتي اجتازت الفحص هي أصلية. أما بالنسبة لوحات المفاتيح القديمة المستلمة بعد ذلك التاريخ، فقد ذكرت أنها "لا يمكن أن تستبعد تمامًا احتمال كونها مزيفة"، ونصحت مالكي تلك الأجهزة بالاتصال بالدعم الفني قبل الاستخدام.
ولم تُبلغ عن أي أجهزة مقلدة أو سرقات حتى الآن.
تم تقليل فترة الاحتفاظ إلى 90 يومًا بعد فشل أداة الحذف
كانت Keystone قد أعلنت أنها تقوم بمسح بيانات الشحن بعد 180 يومًا من الطلب. ومع ذلك، أفاد العملاء باستلام إشعارات بانتهاك البيانات لعمليات شراء تعود لأكثر من عامين.
فشلت الأداة التلقائية للشطب التابعة للشركة وتركت السجلات القديمة كما هي.
ثم خفضت Keystone مدة الاحتفاظ إلى 90 يومًا نتيجة لذلك. كما طلبت من Shopify حذف البيانات الشخصية الأقدم من ذلك، مع توقع زوال السجلات المتأخرة بحلول 3 نوفمبر.
المنافسة كما حددت OneKey سقفًا لمدة الاحتفاظ الخاصة بها عند 30 يومًا عقب حادثة Keystone.
شهدت العديد من مشاريع العملات الرقمية مسارًا صعبًا في عام 2026 فيما يتعلق بالهجمات الإلكترونية. ولم تكن مزودو محافظ الأجهزة مستثنين من ذلك.
في أغسطس، أثر اختراق للبيانات على ShipMonk، أحد شركاء اللوجستيات لدى Trezor، حيث تأثر حوالي 81,000 عميل.
كشفت SafePal عن تسريب حوالي 39,798 دولاراً عبر ثغرة في تتبع الطلبات، ووجدت Ledger رقائق مخفية في الأجهزة المعاد بيعها ارتبط باحثو السلاسل الكائنية خسائر تزيد على 86 مليون دولار.
أذكى العقول في عالم العملات الرقمية يقرأون بالفعل نشرتنا الإخبارية. هل تريد الانضمام؟ انضم إليهم.
الأسئلة الشائعة
ماذا يجب أن يفعل مستخدمو تطبيق Nexus الآن؟
أخبرت Keystone المستخدمين بتحديث تطبيق Nexus إلى الإصدار 1.3.7 بعد أن عطل هجوم سيبراني بعض خدمات التطبيق، وفقاً لمنشورها على منصة X.
كم عدد الأجهزة التي تقوم Keystone بتدميرها، ولماذا؟
تقوم Keystone بإلغاء 18,835 محفظة غير مباعة تحمل مفتاح مصادقة مسروق، لأن المفتاح يُحرق في كل جهاز أثناء التصنيع ولا يمكن إعادة كتابته.
ما هي بيانات العملاء التي تم تسريبها في اختراق المتجر؟
تم تسريب الأسماء وتفاصيل الاتصال وعناوين الشحن وتفاصيل الطلبات عبر 25,964 سجلاً للمشترين من عام 2024 إلى 2026، بينما لم يتم تسريب بطاقات الدفع أو عبارات الاسترداد أو المفاتيح الخاصة.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تُجرى بناءً على المعلومات الواردة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

هانا كولي مور
هانا كاتبة ومحرّرة تمتلك خبرة تمتد لأكثر من عقد في كتابة المدونات وتغطية الفعاليات في مجال العملات الرقمية. في موقع كريبتوبوليتان، تساهم هانا في صفحة الأخبار من خلال تغطية وتحليل أحدث التطورات في مجالات التمويل اللامركزي (DeFi)، والأصول الواقعية (RWA)، وتنظيم العملات الرقمية، والذكاء الاصطناعي، وتقنيات الحدود الجديدة. تخرجت هانا من جامعة أركاديا بدرجة البكالوريوس في إدارة الأعمال.









